Cumplimiento de NIS2
Con NIS2, la seguridad pasa a ser algo que tiene que demostrar.
NIS2 es la directiva europea de ciberseguridad que responsabiliza a las organizaciones y a su dirección. UnifiedONE le ayuda a mantener pruebas actualizadas de sus medidas de seguridad y de su respuesta a incidentes, para que una revisión empiece con registros y no con prisas.
Pruebas que respaldan su trabajo de NIS2. No un certificado de cumplimiento.
Cree su cuenta e inicie el proceso de incorporación guiado.
UnifiedONE no ofrece asesoramiento jurídico ni decide si NIS2 se le aplica.
- Creado en Europa
- Diseñado según las expectativas europeas de privacidad
- Pruebas a partir de su configuración real
- Las conclusiones son de su equipo
El problema
La mayoría de las organizaciones tienen las medidas. Pocas pueden demostrarlas cuando se piden.
Las pruebas están repartidas entre herramientas, hojas de cálculo y bandejas de entrada. Reunirlas para una revisión, o durante un incidente, lleva un tiempo que no tiene.
Hoy: Las pruebas están dispersasPolíticas, registros y aprobaciones viven en herramientas y carpetas distintas.
Con UnifiedONE: Las decisiones de seguridad y sus pruebas se mantienen juntas.
Hoy: El plazo de notificación es cortoLa alerta temprana vence 24 horas después de conocer un incidente significativo.
Con UnifiedONE: Los registros del incidente parten de pruebas conectadas, no de una página en blanco.
Hoy: La dirección es responsableLa dirección debe aprobar y supervisar las medidas de riesgo, y puede ser considerada responsable.
Con UnifiedONE: Registros claros y actuales ayudan a la dirección a demostrar su supervisión.
NIS2 en resumen
Lo que la directiva le exige.
NIS2 fija una base común de ciberseguridad en la UE, con un ámbito más amplio, obligaciones más estrictas y responsabilidad personal de la dirección.
- Número de la Directiva (UE)
- 2022/2555
- Plazo para la ley nacional
- 17 oct 2024
- Multa máxima para entidades esenciales, la cantidad que sea mayor
- 10 M€ o 2 %
Desde que se tiene conocimiento de un incidente significativo
- 24 horasAlerta temprana
- 72 horasNotificación del incidente
- 1 mesInforme final
Un resumen claro de la Directiva (UE) 2022/2555. Las leyes nacionales varían, así que consulte su transposición nacional y pida asesoramiento jurídico.
Leer el detalle
¿Qué es NIS2?
NIS2 es la segunda Directiva sobre Seguridad de las Redes y de la Información, la Directiva (UE) 2022/2555. Establece una base común de ciberseguridad en toda la Unión Europea y sustituye a la Directiva NIS original de 2016 con un ámbito más amplio, requisitos más estrictos y una responsabilidad real para la alta dirección.
El objetivo es sencillo: elevar el nivel de resiliencia cibernética de las organizaciones de las que depende la sociedad. Donde las normas antiguas cubrían un conjunto reducido de operadores, NIS2 incorpora sectores enteros y somete a cada organización a un estándar documentado de gestión de riesgos, notificación de incidentes y seguridad de la cadena de suministro.
¿A quién aplica NIS2?
NIS2 suele abarcar a organizaciones medianas y grandes de sectores designados, con excepciones para algunos proveedores críticos más pequeños. Un proveedor también puede recibir exigencias de un cliente sujeto a la directiva. Las obligaciones exactas dependen de la legislación nacional aplicable a la organización.
La directiva clasifica a las organizaciones en entidades esenciales (sectores como energía, transporte, banca, salud, agua, infraestructura digital y administración pública) y entidades importantes (incluidos los servicios postales, la gestión de residuos, la industria química, la alimentaria, la fabricación y los proveedores digitales). Ambas deben cumplir las mismas obligaciones de seguridad; la diferencia está sobre todo en el rigor con que se las supervisa.
Qué exige NIS2
NIS2 se articula en torno a las medidas de gestión de riesgos del artículo 21, unas obligaciones estrictas de notificación de incidentes y la responsabilidad de la dirección que fija el artículo 20. En la práctica se reduce a cinco cosas que tiene que hacer y poder demostrar.
- Medidas de gestión de riesgosAdopte medidas técnicas y organizativas en sus redes y sistemas de información: control de acceso, MFA, cifrado, aplicación de parches, copias de seguridad y continuidad de negocio.
- Notificación de incidentesNotifique los incidentes significativos con plazos estrictos: una alerta temprana en 24 horas, una notificación más completa en 72 horas y un informe final en un mes.
- Seguridad de la cadena de suministroEvalúe y gestione el riesgo cibernético que aportan sus proveedores y prestadores de servicios, porque un atacante que llega a través de un proveedor sigue siendo un incidente que usted debe notificar.
- Responsabilidad de la direcciónLa alta dirección debe aprobar y supervisar las medidas de riesgo y puede ser considerada responsable a título personal. La ciberseguridad pasa a ser una responsabilidad del consejo, no solo una tarea de TI.
- Cumplimiento continuoMantenga las evidencias al día. Los supervisores pueden solicitarlas en cualquier momento, así que la postura, las políticas y los registros de incidentes deben estar listos cuando se pidan, no reunidos después de la petición.
Plazos, y cuánto cuesta el incumplimiento
NIS2 entró en vigor en enero de 2023. Los Estados miembros debían incorporarla a su legislación nacional antes del 17 de octubre de 2024. La implantación y la aplicación varían según el país: consulte la ley y la autoridad competentes en el suyo.
Las sanciones son considerables. Las entidades esenciales pueden enfrentarse a multas de hasta 10 millones de euros o el 2 por ciento de la facturación anual mundial, la cifra que sea mayor; las entidades importantes, hasta 7 millones de euros o el 1,4 por ciento. Más allá de las multas, los supervisores pueden responsabilizar a la dirección a título personal, motivo por el que NIS2 ha pasado de ser un asunto de TI a un asunto del consejo. Para las organizaciones del sector financiero, NIS2 coexiste con DORA y sus propios requisitos de resiliencia operativa.
Cómo funciona
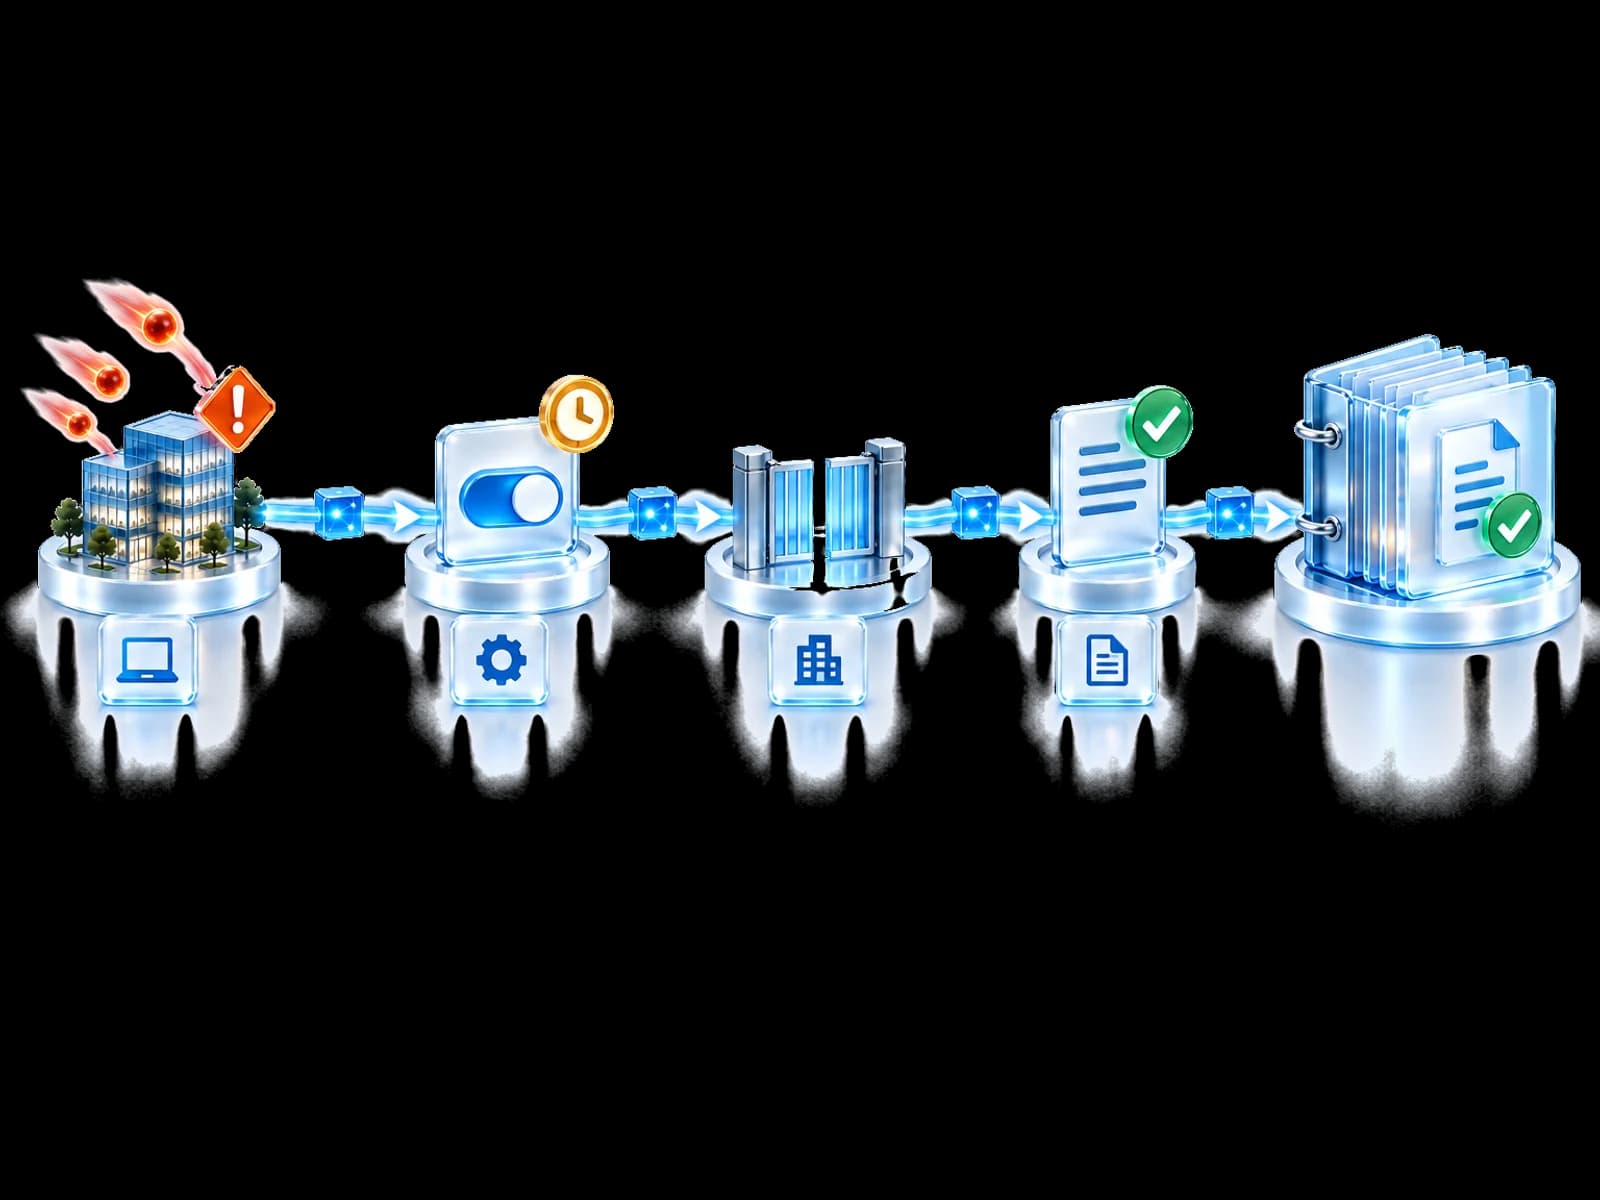
Cada decisión de seguridad deja un registro.
Las pruebas son un subproducto del propio trabajo, no un informe que se monta después.
- 1
Detectar
Las señales de herramientas conectadas y de la comunidad revelan una amenaza.
- 2
Evaluar
El hallazgo se valida y se comprueba su relevancia.
- 3
Aprobar
Su política o una persona autorizada decide la respuesta.
- 4
Actuar
Las acciones permitidas se ejecutan con sus controles actuales.
- 5
Registrar
Las pruebas, la justificación y el resultado se conservan para revisarlos.
Pruebas para su revisión
Sepa qué puede demostrar y qué falta por hacer.
Seleccione un área de NIS2 para ver qué ayuda a demostrar UnifiedONE y qué sigue siendo tarea de su equipo.
Seleccione un área
Control Fabric registra su línea base de configuración, las desviaciones y las correcciones en los entornos conectados.
Esta es una guía para organizar pruebas. No es asesoramiento jurídico ni una evaluación de cumplimiento.
Valor para el negocio
Menos prisas. Más confianza.
Unas pruebas actualizadas respaldan cada revisión, auditoría y conversación con la dirección.
Registros listos para revisar
Decisiones, aprobaciones y resultados se mantienen juntos a medida que se trabaja.
Una fuente para varios marcos
Las mismas pruebas pueden respaldar conversaciones sobre NIS2, DORA y RGPD.
Visibilidad para la dirección
Board-Ready Evidence convierte los registros operativos en informes claros.
Pensado para las expectativas europeas
Creado en Europa y diseñado según las expectativas europeas de privacidad.
Cree su cuenta e inicie el proceso de incorporación guiado.
Límites claros
Las pruebas respaldan el cumplimiento. No lo certifican.
Las obligaciones de NIS2 dependen de su sector, su tamaño y la ley nacional. Sus equipos jurídico y de seguridad siguen siendo responsables de las conclusiones.
Ver Board-Ready EvidenceSin asesoramiento jurídico
UnifiedONE no decide si NIS2 se le aplica ni interpreta la ley nacional.
Sin sello de cumplimiento
Los registros respaldan su revisión. Por sí solos no establecen el cumplimiento.
Sin notificaciones en su nombre
Las notificaciones a las autoridades siguen siendo una decisión y una acción de su organización.
¿Qué es NIS2?
NIS2 es la Directiva (UE) 2022/2555, la ley de ciberseguridad actualizada de la Unión Europea. Sustituye a la Directiva NIS de 2016 con una cobertura sectorial más amplia, obligaciones más estrictas de gestión de riesgos y notificación de incidentes, y una responsabilidad directa de la alta dirección.
¿A quién aplica NIS2?
Suele abarcar a organizaciones medianas y grandes de sectores designados, con excepciones para algunos proveedores críticos más pequeños. Los proveedores pueden recibir exigencias de sus clientes. Consulte la legislación nacional aplicable para determinar el alcance y las obligaciones.
¿Aplica NIS2 a mi empresa?
Importan el sector, el tamaño, la función y la legislación nacional. Suministrar a una entidad sujeta a NIS2 puede crear obligaciones contractuales, pero eso por sí solo no demuestra que la directiva se le aplique directamente. Consulte la legislación nacional y solicite asesoramiento jurídico.
¿Cuándo entró en vigor NIS2?
NIS2 entró en vigor en enero de 2023 y los Estados miembros debían incorporarla antes del 17 de octubre de 2024. Consulte el estado de implantación y aplicación en su país para conocer las obligaciones pertinentes.
¿Cuáles son las sanciones por incumplimiento?
Las entidades esenciales pueden ser multadas con hasta 10 millones de euros o el 2 por ciento de la facturación anual mundial, la cifra que sea mayor; las entidades importantes, hasta 7 millones de euros o el 1,4 por ciento. La dirección también puede ser considerada responsable a título personal.
¿En qué se diferencia NIS2 de la Directiva NIS original?
NIS2 amplía los sectores y las organizaciones incluidos, homogeneiza los requisitos de seguridad y notificación en toda la UE, añade obligaciones de cadena de suministro y responsabilidad de la dirección, y eleva las sanciones. Cierra las lagunas e incoherencias que dejó la primera directiva.
Siguiente paso
Empiece su revisión de NIS2 a partir de pruebas.
Únase a la comunidad para conectar su entorno con la incorporación guiada, o háblenos de su revisión.
Cree su cuenta e inicie el proceso de incorporación guiado.