
Veredicto a veredictoContradictorio
Veredictos contradictorios, ninguna respuesta clara.
Su equipo tiene que decidir en qué fuente confiar, una y otra vez.
Shared Defense Intelligence
UnifiedONE pondera las señales de sus herramientas, fuentes de amenazas y la comunidad con DCRE — Dynamic Confidence & Reputation —, para que su equipo actúe sobre lo confirmado y deje de lado lo que no lo está.
Menos ruido. Decisiones más seguras.Cree su cuenta e inicie el proceso de incorporación guiado.
El problema
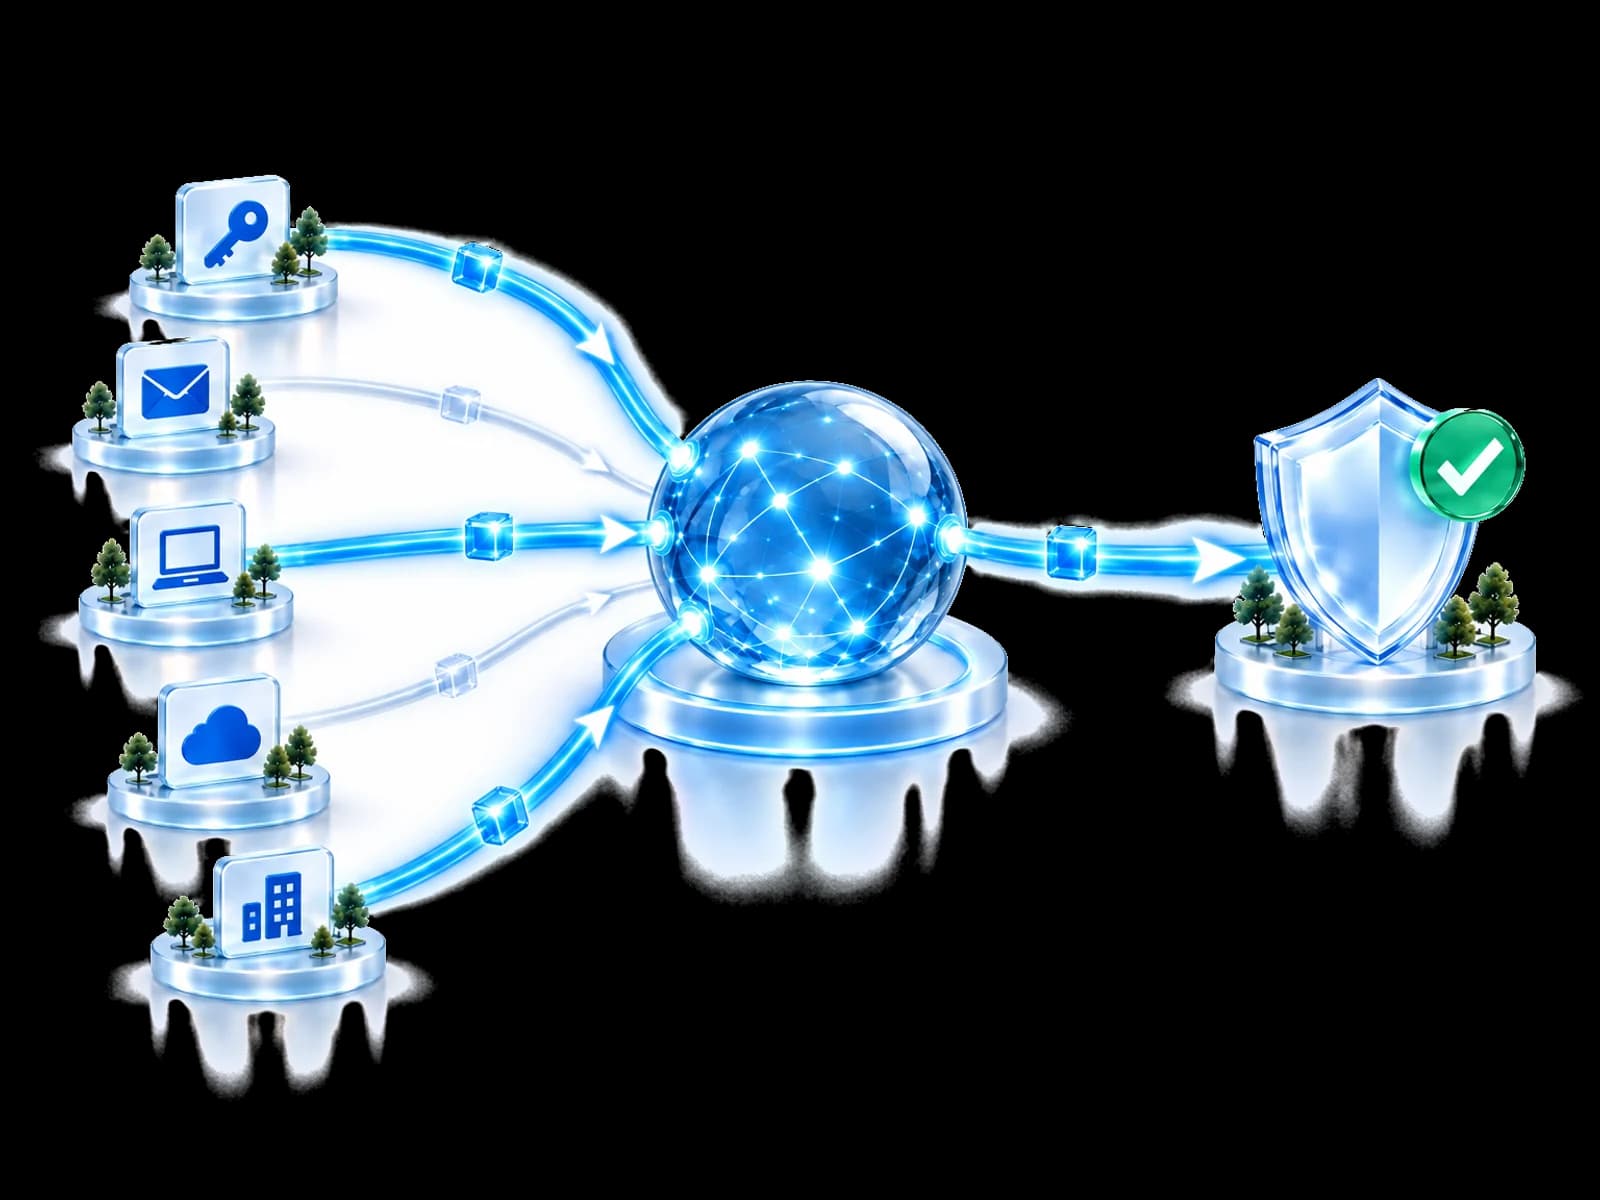
Cada herramienta y cada fuente da su propio veredicto. Tratarlo todo como urgente hace perder tiempo; ignorarlo todo arriesga pasar por alto el ataque real.
Su equipo tiene que decidir en qué fuente confiar, una y otra vez.
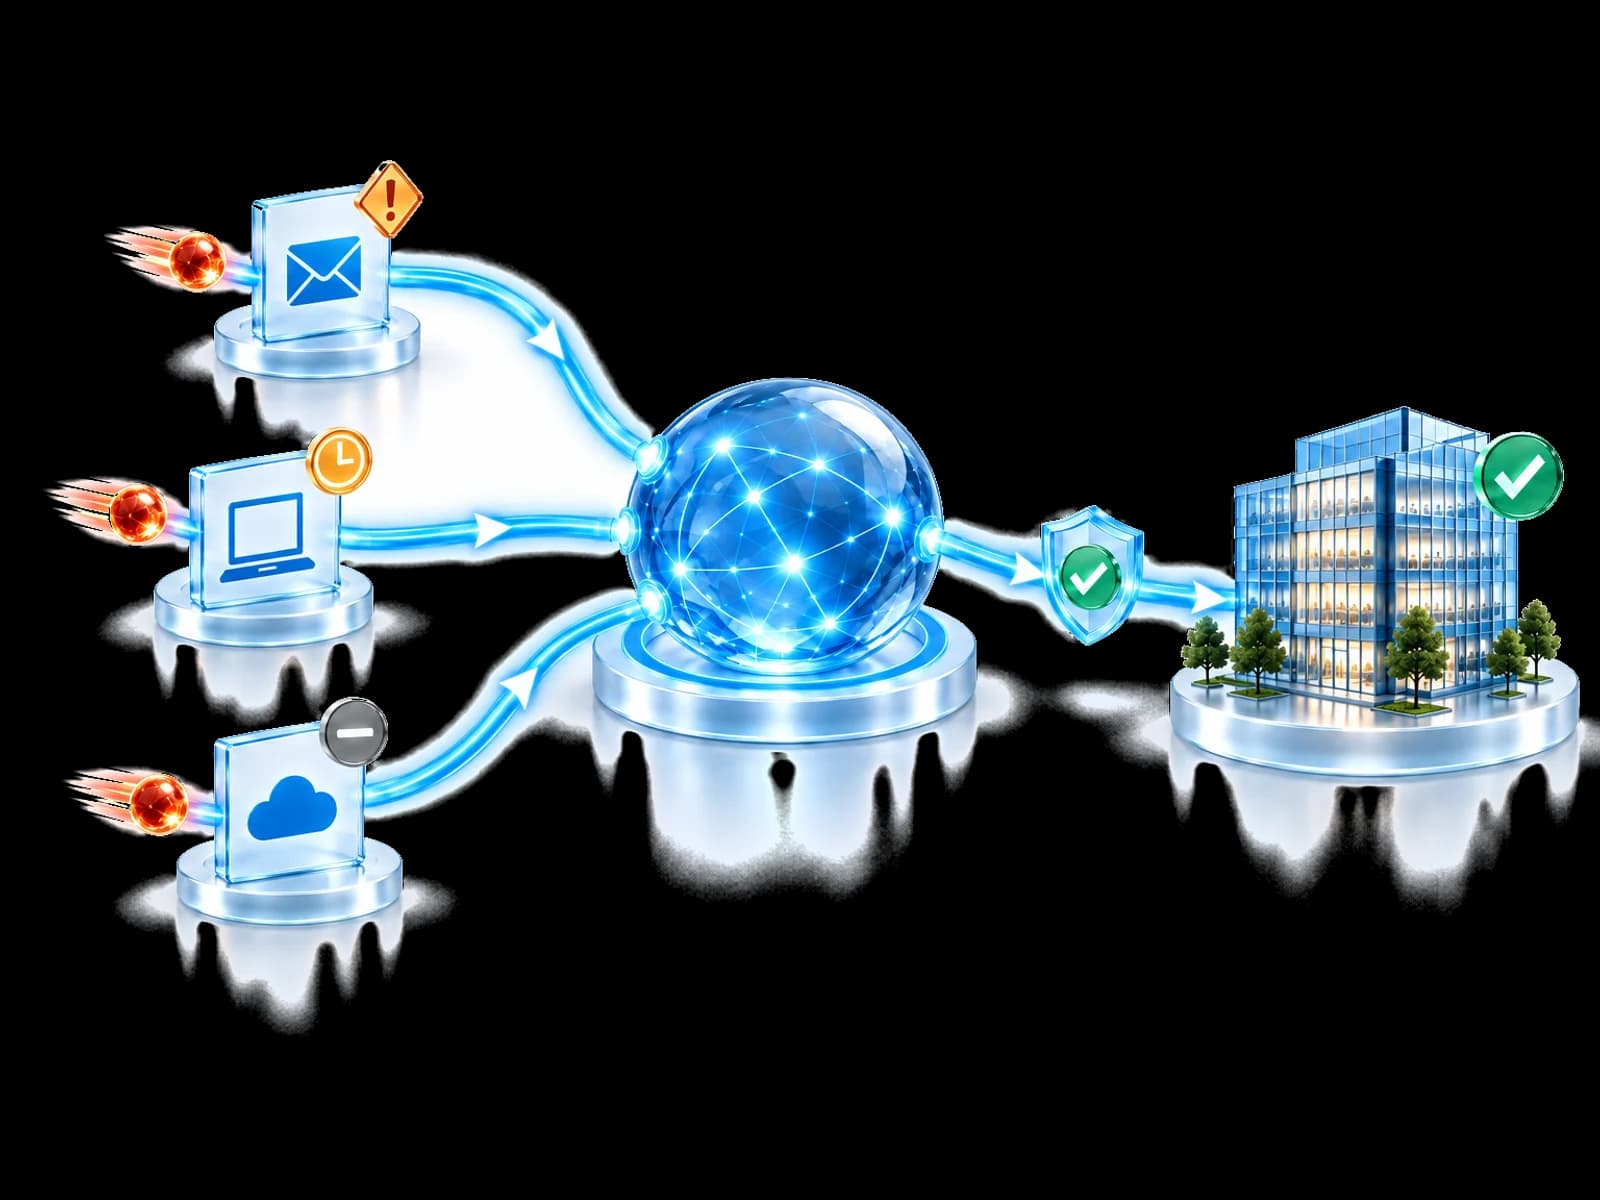
DCRE considera la fiabilidad, la antigüedad y la evidencia contradictoria, para que la recomendación muestre el porqué, no solo el qué.
Cómo funciona
Inspeccione cada fuente para ver cómo cambia la revisión. Ninguna observación determina por sí sola el resultado.
Esto respalda la revisión porque es directamente relevante para el entorno protegido. Sigue siendo una observación, no un veredicto final.
Evidencia ilustrativa. Sin registros de clientes ni puntuaciones de confianza reales.
Qué ocurre después
Shared Defense Intelligence valida y explica el hallazgo. No aplica la protección por sí mismo ni ejecuta la misma acción en todas partes.
El hallazgo se aplica a este entorno.
La autoridad local permite la transferencia.
Un control conectado compatible puede responder.
Están presentes el acceso y los derechos necesarios.
Threat Intelligence Network correlaciona señales de seguridad compatibles, inteligencia externa y observaciones de la comunidad que preservan la privacidad. Dynamic Confidence & Reputation mantiene la confianza y la reputación a medida que cambian la validación, la contradicción, la actualidad y el tiempo.
Pensado para su equipo
Reciba una recomendación clara en lugar de un montón de alertas.
Use una evaluación fiable para todos los clientes en vez de revisar cada alerta.
Tome decisiones coherentes entre herramientas de distintos proveedores.
Vea la evidencia a favor y en contra antes de actuar.
Preguntas
No. Un feed proporciona indicadores para leer y priorizar. Shared Defense Intelligence correlaciona fuentes compatibles, mantiene visible la evidencia favorable y contradictoria, y registra por qué un hallazgo merece revisión.
Threat Intelligence Network ingiere, normaliza, enriquece y correlaciona observaciones compatibles. DCRE — Dynamic Confidence & Reputation mantiene la confianza y la reputación a medida que cambian el apoyo independiente, la validación, la contradicción, la actualidad y el tiempo. Están conectados, pero no son el mismo componente.
Los indicadores del atacante que preservan la privacidad y los metadatos de validación, confianza y caducidad pueden compartirse según la configuración de participación. Los nombres, usuarios, credenciales, mensajes, archivos, registros sin procesar y el acceso al tenant permanecen locales.
No. Un hallazgo debe seguir siendo relevante para cada entorno participante. La política local, los permisos, los controles conectados y las licencias deciden si una respuesta posterior está disponible o aprobada.
Comience su incorporación
Conecte su entorno de seguridad y revise qué respalda cada hallazgo antes de considerar una respuesta.
Cree su cuenta e inicie el proceso de incorporación guiado.