
Lo que puede viajar
- Direcciones IP, dominios, URL y hashes de archivos maliciosos
- Una lección defensiva validada
- El contexto para juzgar la relevancia
Nuestra visión
Los atacantes reutilizan lo que funciona en muchas organizaciones a la vez. Nuestra visión es una comunidad en la que una amenaza validada en una organización ayuda a proteger a las demás, mientras cada una conserva sus propios datos, políticas y decisiones.
El conocimiento viaja. La autoridad se queda en cada organización.
Cree su cuenta e inicie el proceso de incorporación guiado.
Una lección informa a las organizaciones participantes cuando es relevante. Las acciones dependen de la política local, los permisos, los controles conectados y las licencias.
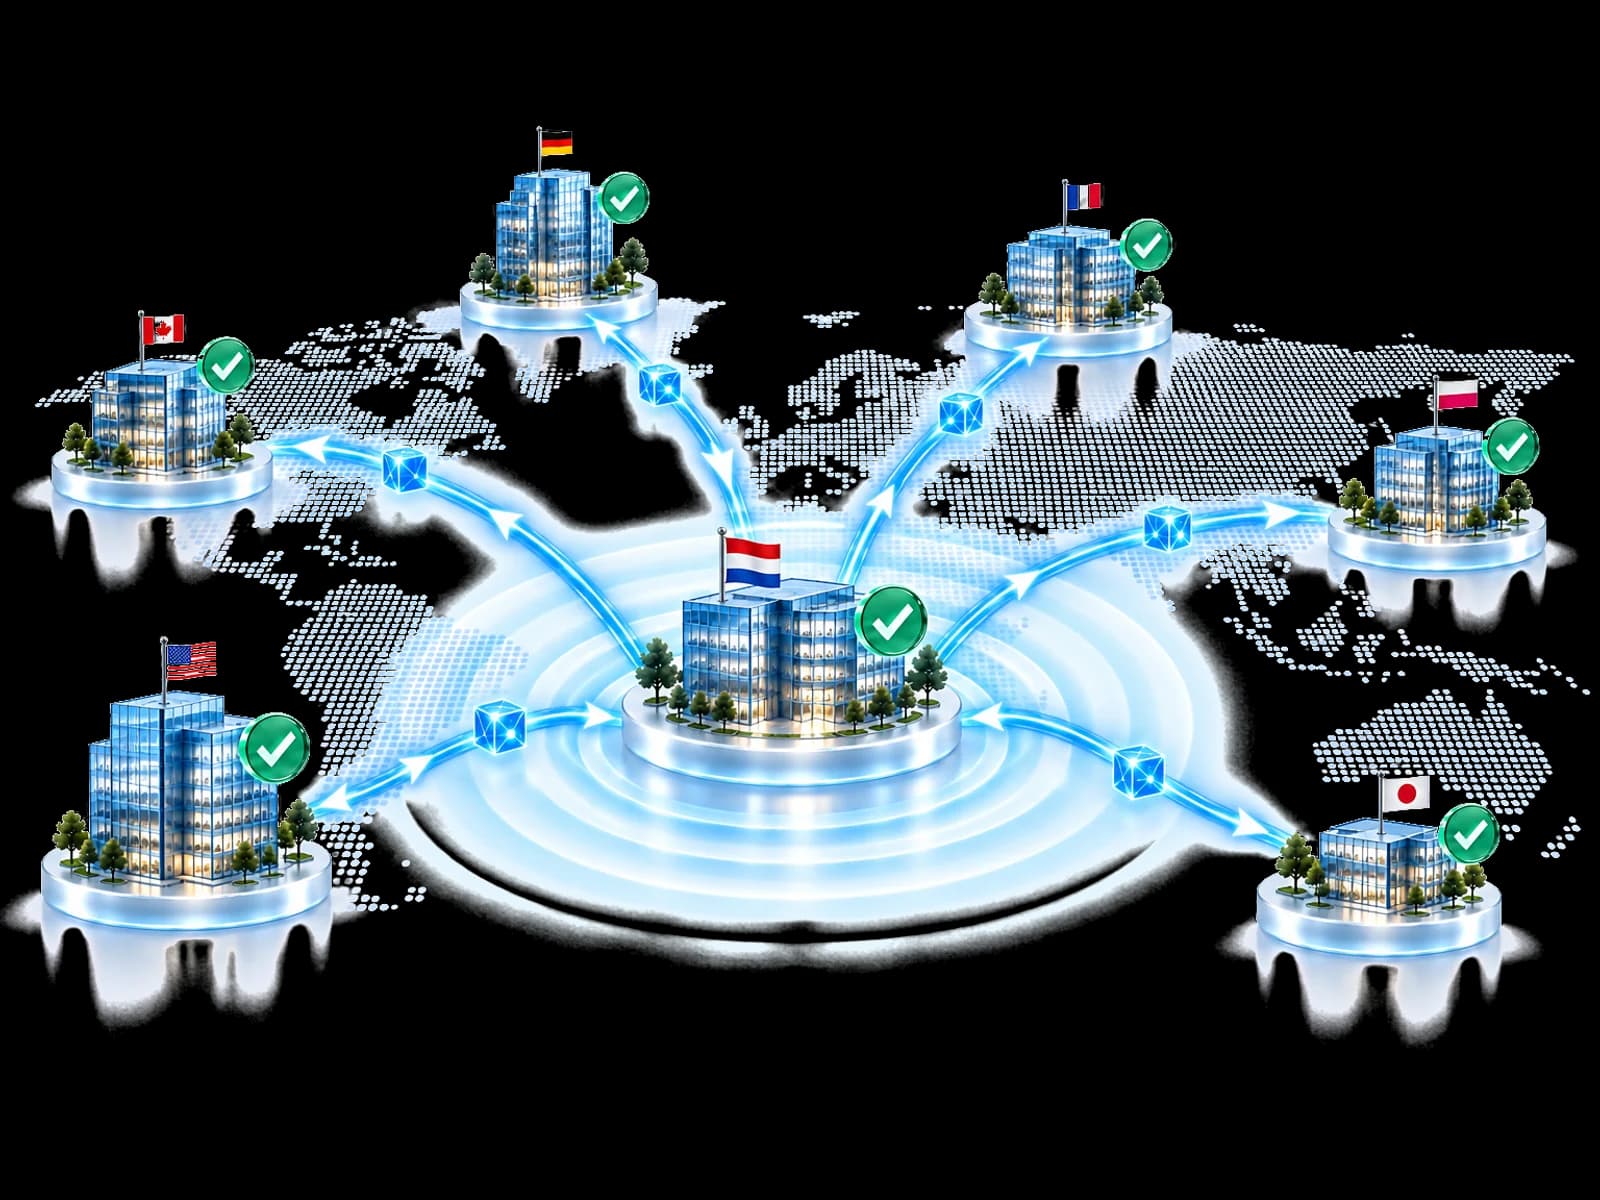
El punto de partida
La mayoría de las lecciones se quedan en la organización que las aprendió. Cuatro preguntas deciden si una lección puede ayudar a otra de forma segura.
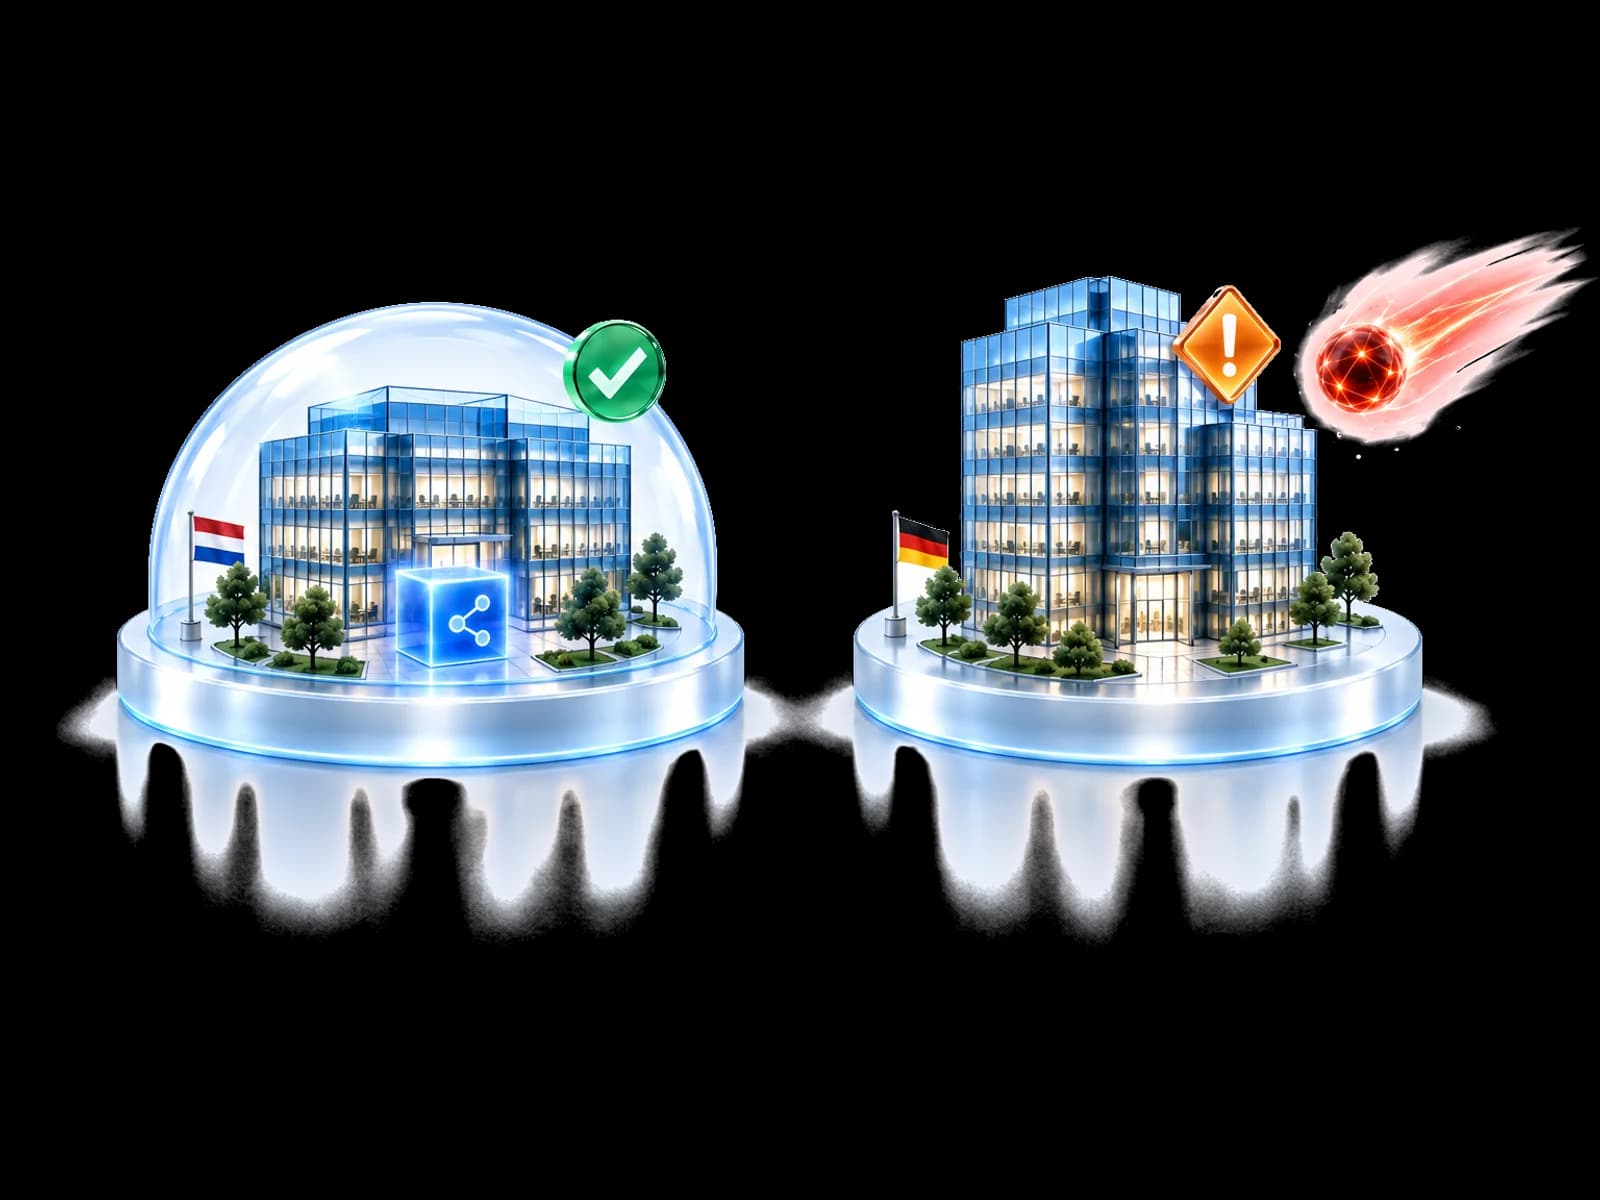
Hoy: ¿Qué descubrió otro defensor?Los hallazgos suelen quedarse en el equipo que los hizo.
En la comunidad: Un hallazgo validado puede informar a otros participantes cuando es relevante.
Hoy: ¿Se comprobó la lección antes de viajar?Las alertas sin verificar generan ruido y desgastan la confianza.
En la comunidad: Los hallazgos se evalúan con DCRE — Dynamic Confidence & Reputation antes de compartirse.
Hoy: ¿Es relevante aquí?Las fuentes de amenazas genéricas rara vez dicen si una amenaza le afecta.
En la comunidad: La relevancia se comprueba en el propio entorno de cada organización.
Hoy: ¿Qué permite después la política local?Una acción automática sin consentimiento quitaría el control.
En la comunidad: La política de cada organización decide: aplicar, pedir aprobación o registrar la brecha.
El recorrido de una lección
Lo que se comparte es una lección defensiva. Qué se hace con ella lo decide siempre la organización que la recibe.
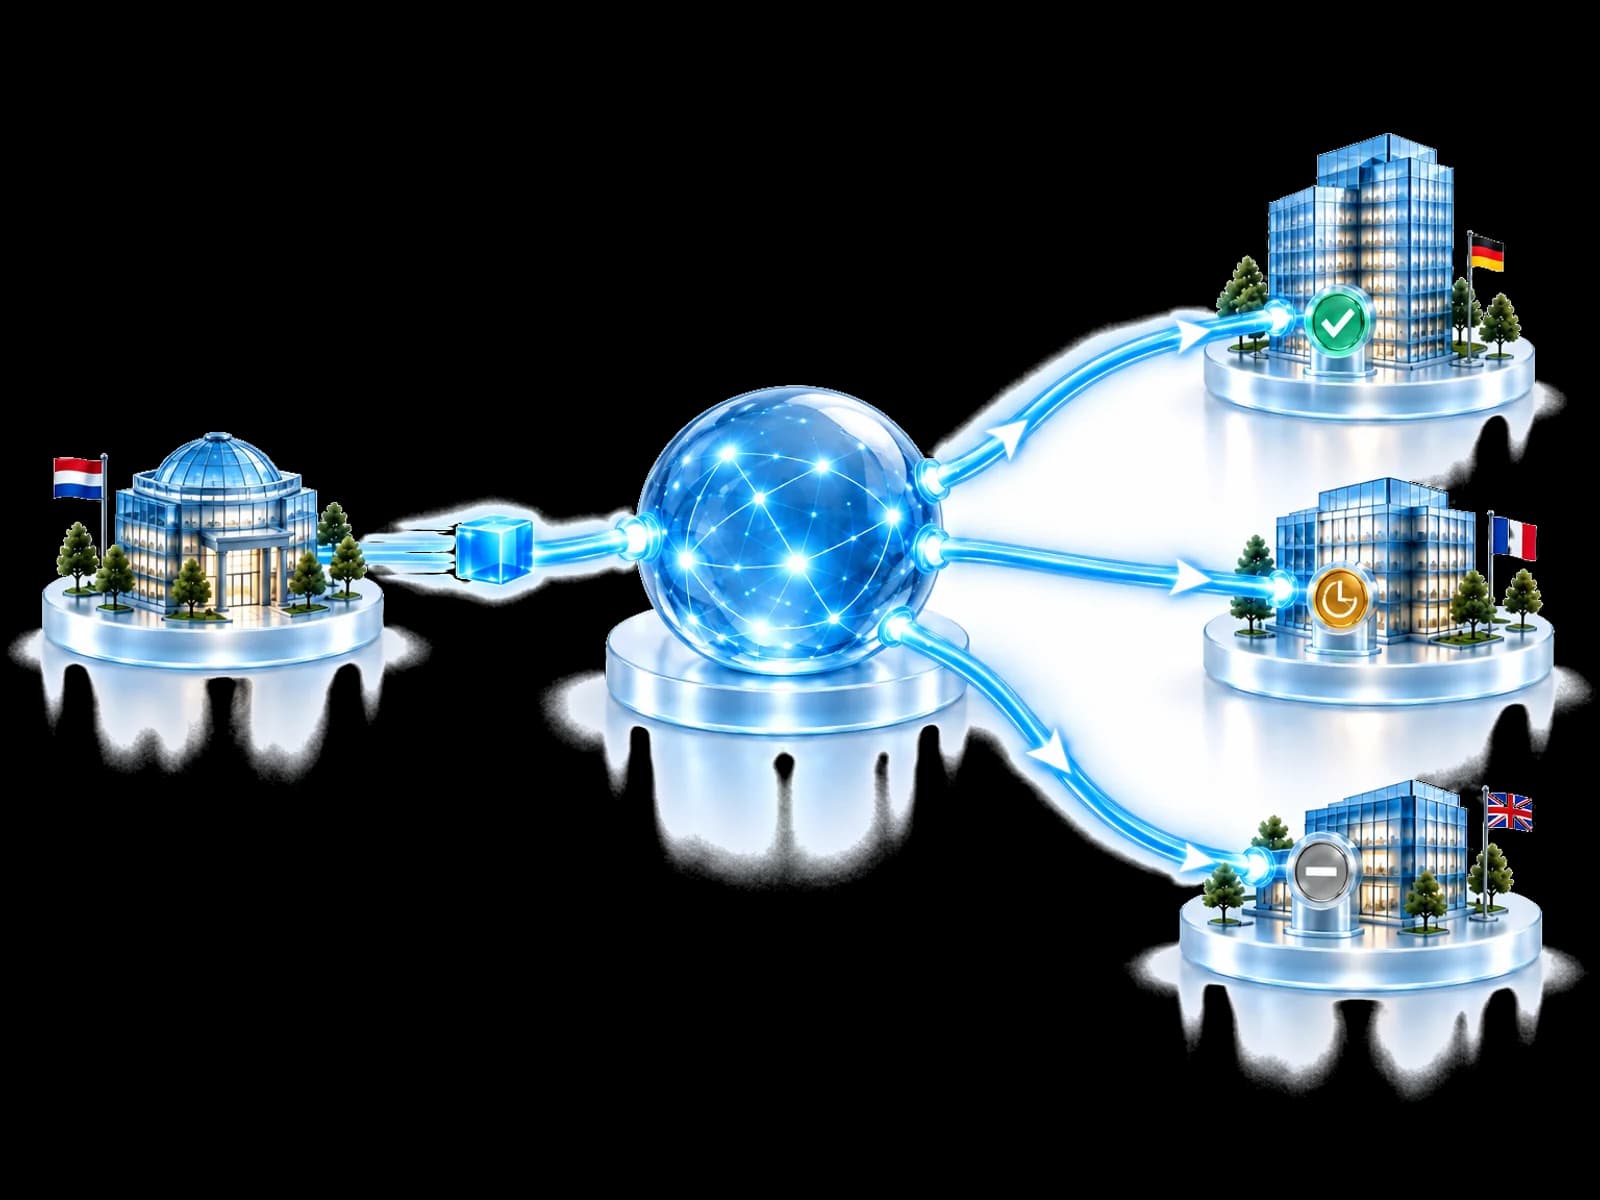
Una organización participante detecta un comportamiento sospechoso o confirma una amenaza.
El hallazgo se comprueba, se limpia de datos de identidad y personales y se convierte en una lección que otros pueden evaluar.
Los participantes para los que la lección es relevante la reciben como contexto defensivo adicional.
La política de cada organización decide si actúa y cómo, con sus propios controles.
Qué pasa después
Elija una organización y vea por qué la misma lección validada lleva a un resultado distinto.
Elija una organización
La política de B permite acciones automáticas para dominios de phishing validados, y su control de correo está conectado.
Los resultados dependen de la relevancia, la política local, los permisos, los controles compatibles y las licencias.
El límite
Participar pone a disposición una lección útil. Cada entorno sigue siendo independiente.
El conocimiento circula dentro de una participación y una gobernanza definidas, nunca sin límites.
Una lección informa su siguiente paso. Su política decide qué ocurre.
Las aprobaciones pendientes y los controles que faltan nunca se presentan como protección.
A quién ayuda
Participar no exige que todas las organizaciones trabajen igual.
Una fuente entrega indicadores. UnifiedONE valida un hallazgo, comprueba si es relevante para cada organización y coordina una respuesta solo dentro de la política de esa organización.
No. Compartir conocimiento defensivo no da a otra organización acceso a su entorno. No se comparten nombres, usuarios, contenido de correos ni archivos.
Solo si su política lo permite. Si no, la acción espera su aprobación, y un control que falta se muestra como una brecha.
DCRE significa Dynamic Confidence & Reputation. Pondera la fiabilidad de las fuentes, la actualidad y las evidencias contradictorias antes de considerar una lección para compartirla.
De la idea a la práctica
Únase a la comunidad para iniciar la incorporación guiada, o vea cómo la plataforma lleva una lección del descubrimiento a su propia decisión.
Cree su cuenta e inicie el proceso de incorporación guiado.