
Alerta por alertaConjeturas
La respuesta es una conjetura.
Sin evidencia conectada, se elige entre hacer demasiado poco y hacer demasiado.
Endpoint & Device Protection
UnifiedONE conecta evidencias del dispositivo, la identidad y el correo, y coordina un paso de contención compatible, hasta aislar el dispositivo, mediante Microsoft Defender for Endpoint en los dispositivos incorporados. Otro producto endpoint sigue protegiendo sus dispositivos, y las integraciones con otros fabricantes de endpoints están previstas.
Contenga la amenaza. Las personas siguen trabajando.Cree su cuenta e inicie el proceso de incorporación guiado.
El problema
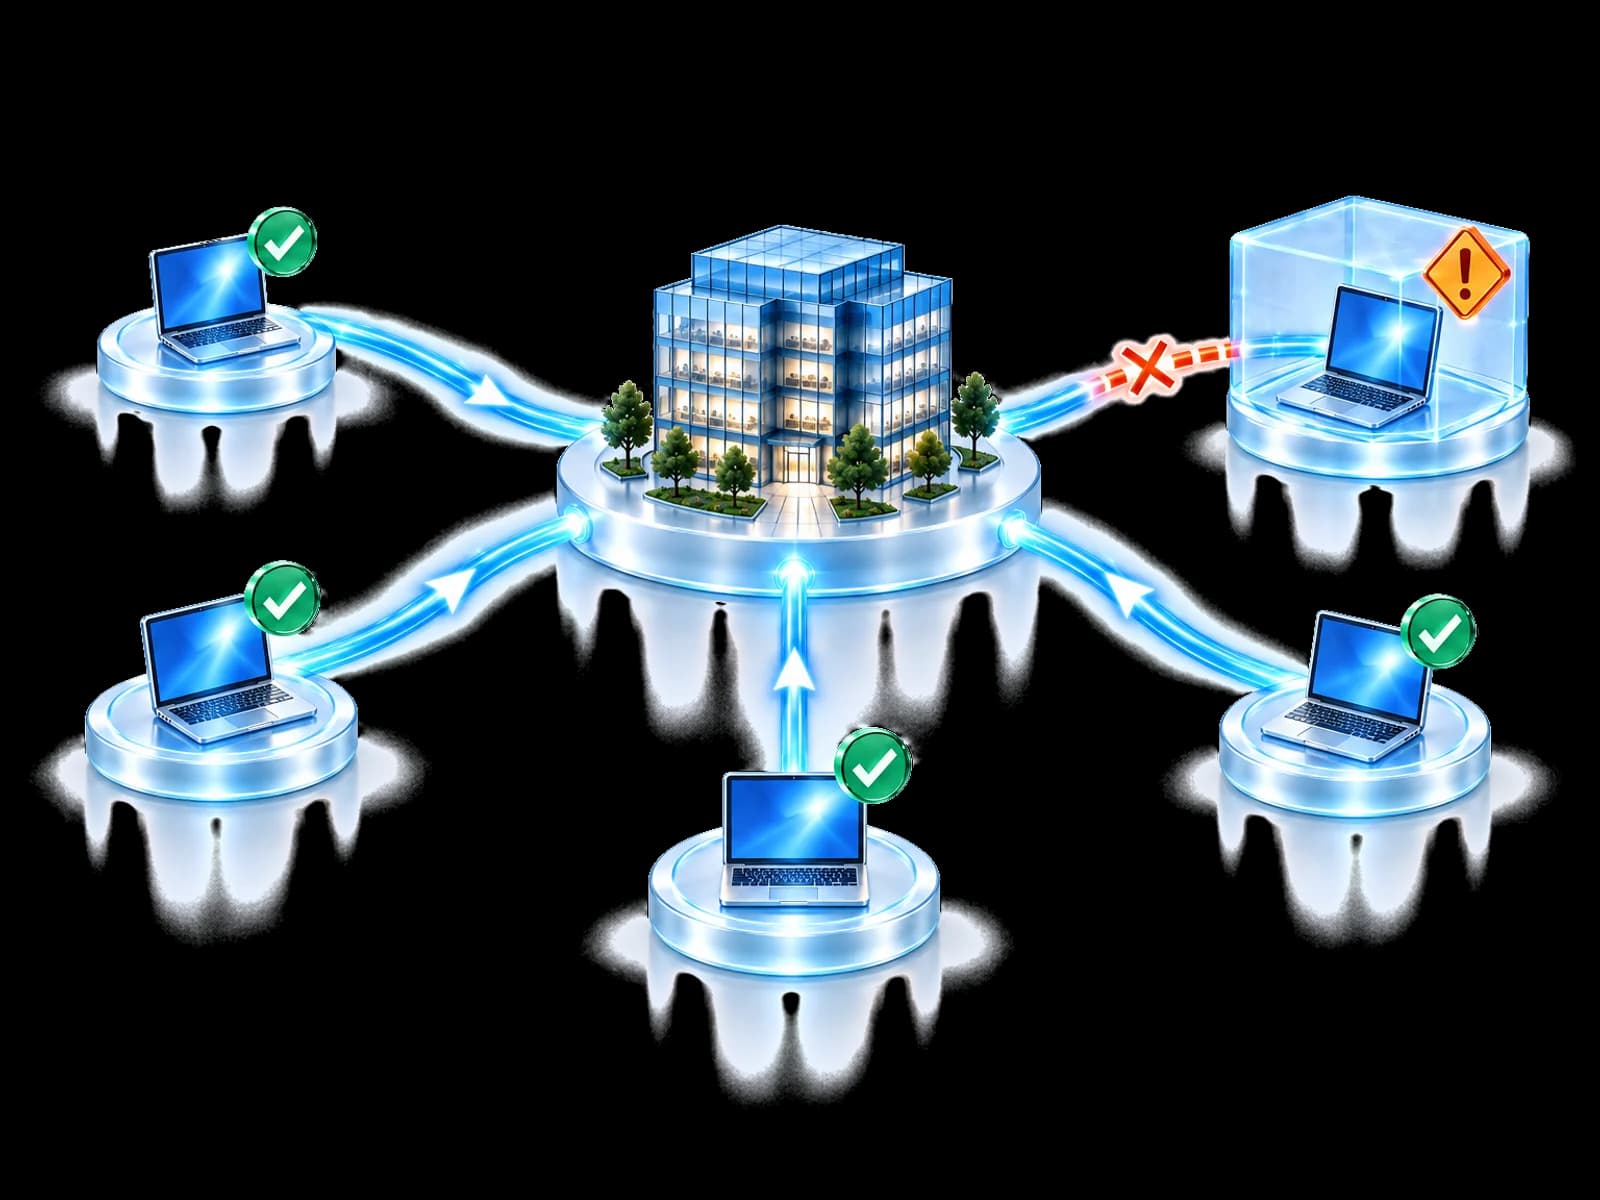
Una alerta endpoint aislada rara vez cuenta toda la historia. Los equipos esperan y arriesgan la propagación, o desconectan el dispositivo por completo y detienen el trabajo.
Sin evidencia conectada, se elige entre hacer demasiado poco y hacer demasiado.
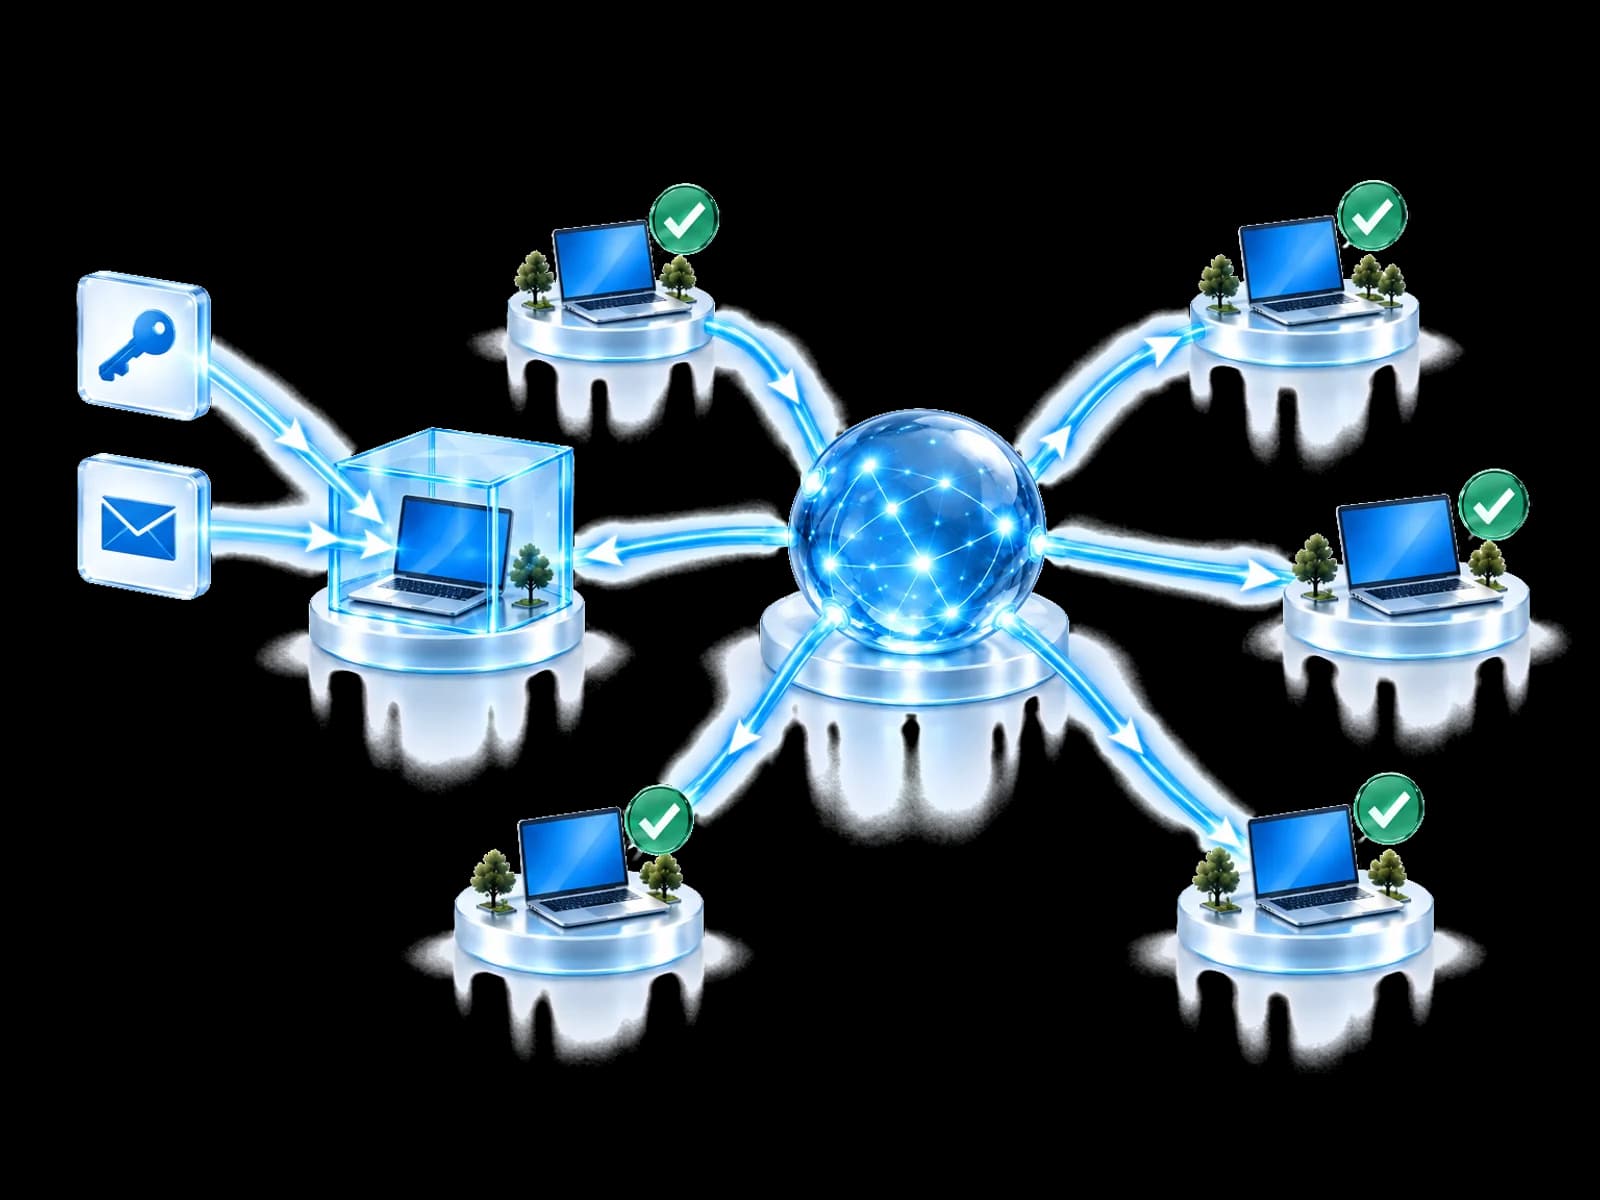
UnifiedONE pondera la evidencia combinada, propone el nivel de contención que permite su política y comprueba lo que devuelve Microsoft Defender for Endpoint.
Nivel de contención
El nivel elegido debe ajustarse a la evidencia, la autoridad local y el control de endpoint disponible.
Resultado: una persona puede elegir el siguiente paso aprobado.
Leer el resultado
La respuesta del proveedor muestra resultados parciales, demorados y no verificables, y mantiene privados los datos del dispositivo.
Que el proveedor acepte una solicitud no demuestra que el dispositivo haya alcanzado el estado previsto.
El conocimiento defensivo puede viajar. Los registros del dispositivo, no.Los indicadores de atacante validados pueden ayudar a proteger sin compartir un dispositivo del cliente ni una investigación.
Las acciones del endpoint dependen de la política local, los permisos, las licencias, la accesibilidad del dispositivo y la capacidad documentada del proveedor.
Pensado para su equipo
Detenga rápido un portátil infectado sin un equipo de seguridad interno.
Aplique una contención coherente en los dispositivos de los clientes, con la aprobación de cada uno.
Contenga amenazas en dispositivos críticos sin interrumpir departamentos enteros.
Elija la contención con la evidencia de dispositivo, identidad y correo lado a lado.
Preguntas frecuentes
UnifiedONE no analiza archivos ni memoria, no detecta malware y no instala ningún agente en el dispositivo. Microsoft Defender for Endpoint ya está integrado en UnifiedONE: donde está implantado, Endpoint & Device Protection correlaciona sus hallazgos con pruebas de identidad, correo y comunidad, decide qué nivel de contención justifican las pruebas y coordina esa acción mediante Defender for Endpoint. Si usa otro producto endpoint, consérvelo; las integraciones con otros fabricantes de endpoints están previstas en nuestra hoja de ruta multiproveedor.
La contención es una escalera, no un interruptor. Recoger pruebas no le cuesta nada al usuario. Bloquear una carga detiene un programa. Restringir la identidad conectada cuesta un nuevo inicio de sesión. Aislar el dispositivo de internet detiene el correo y la web. El aislamiento total detiene la máquina. UnifiedONE está diseñado para elegir el peldaño más bajo que sostenga el ataque y para registrar por qué no se usaron los de arriba, porque alguien tiene que pagarlos.
No. Conserve su producto endpoint, sea de la marca que sea. Microsoft Defender for Endpoint ya está integrado: las acciones sobre dispositivos se ejecutan a través de él, en los dispositivos incorporados donde está implantado. Las integraciones con otros fabricantes de endpoints están previstas en nuestra hoja de ruta multiproveedor; hoy UnifiedONE no les envía acciones. Cuando falta un control o una licencia, la limitación se muestra en lugar de esconderse detrás de un resultado con apariencia de éxito.
Solo si usted lo decide. La autonomía se fija por acción. En Observe no cambia nada en el dispositivo. En Assist aprueba una persona con nombre. En Act solo pueden ejecutarse por sí mismos los peldaños que usted aprobó, y los dispositivos pueden marcarse para que los peldaños disruptivos exijan siempre una persona primero.
Se informa como en espera, no como contenido. Un comando que no puede llegar no ha llegado. Donde las pruebas lo permitan, la contención puede dimensionarse de otro modo, porque revocar las sesiones de una identidad no exige que el portátil esté encendido.
No. Borrar, reinstalar y restablecer no forman parte de esto, y UnifiedONE no lee el contenido de los archivos del cliente. La contención consiste en quitarle el acceso al atacante, no en borrar la máquina ni en inspeccionar lo que hay en ella.
No. Lo que puede viajar es conocimiento sobre el atacante: hashes de archivos, direcciones maliciosas, dominios y URL, identificadores de campaña y metadatos de confianza y caducidad. Los nombres de dispositivos, la telemetría del dispositivo, el contenido de archivos, los nombres de usuario, los nombres de clientes e inquilinos y las pruebas de la investigación no se comparten entre participantes.
Es justo el caso para el que está diseñado. Un único espacio de contención para todos los clientes, con aislamiento de inquilinos y autoridad del cliente preservadas. Un MSP ve qué inquilinos pueden contener de verdad un dispositivo, cuáles necesitan antes una aprobación y cuáles no tienen la capacidad o la licencia, sin abrir una consola por cliente.
Empiece aquí
Vea cómo UnifiedONE está diseñado para convertir una detección endpoint en una decisión correlacionada, una contención dimensionada a las pruebas y un resultado releído en lugar de supuesto.
Cree su cuenta e inicie el proceso de incorporación guiado.