
Cola a colaDesconectado
Tres colas. Tres investigaciones.
La relación entre las alertas se descubre tarde, o nunca.
SOC Commander
SOC Commander enumera los incidentes de cada tenant a partir de sus fuentes de Microsoft conectadas, abre cada uno con sus alertas y evidencias relacionadas, y recomienda las acciones de respuesta que admiten sus controles conectados.
Menos alertas que perseguir. Decisiones más rápidas.Cree su cuenta e inicie el proceso de incorporación guiado.
El problema
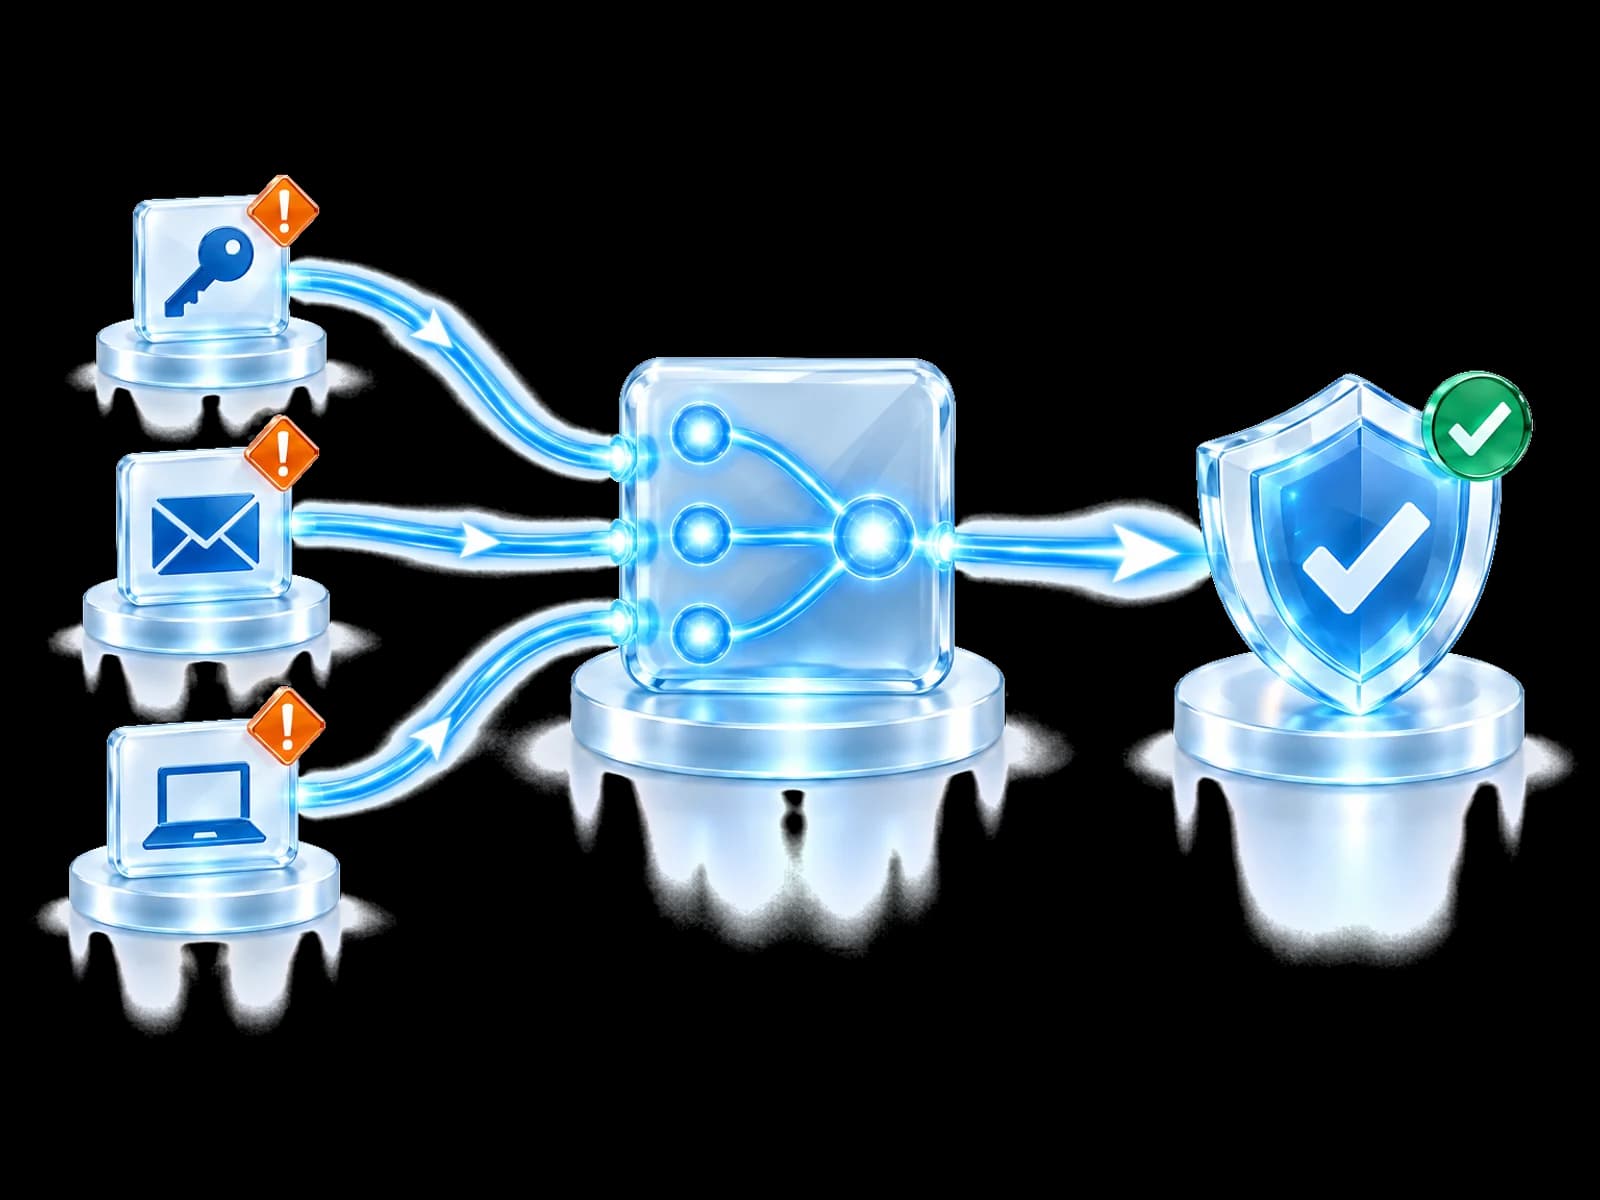
La actividad relacionada llega como alertas separadas en herramientas separadas. Encontrar la conexión lleva un tiempo que el atacante aprovecha.
La relación entre las alertas se descubre tarde, o nunca.
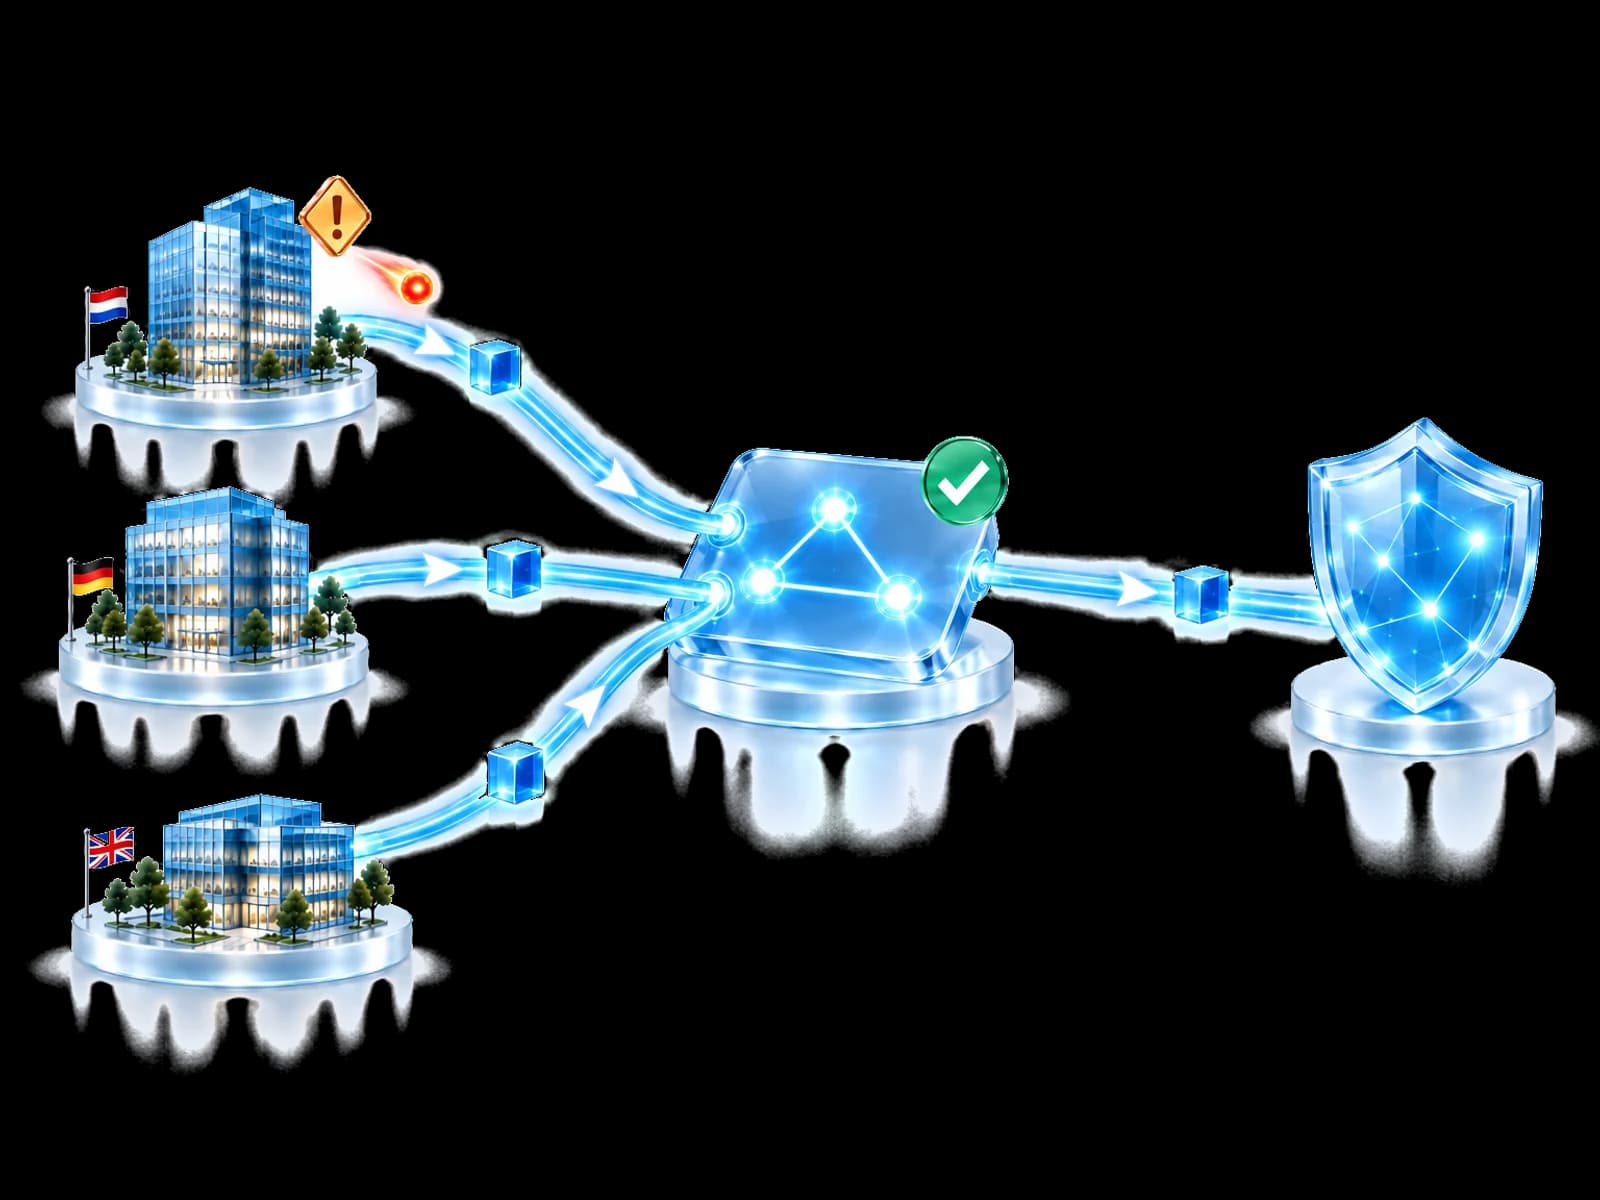
SOC Commander muestra cada incidente con sus alertas relacionadas y las acciones disponibles y recomendadas que admiten sus controles.
El relato del ataque
Abra un incidente para ver sus alertas, entidades y evidencias relacionadas en una sola página, con las acciones disponibles para este inquilino.
Por qué está vinculadoLa dirección de origen coincidía con infraestructura que el Threat Intelligence Network ya había validado como maliciosa.
Cualquiera de ellas puede fallar por sí sola. Cuando ocurre, la acción se muestra como no disponible y se nombra el motivo.
Contexto y prueba
El contexto defensivo compartido refuerza la investigación sin revelar qué cliente lo observó.
El conocimiento defensivo viaja. Los datos del cliente no.
Pensado para su equipo
Vea cada incidente y sus acciones recomendadas, incluso sin un SOC.
Investigue los incidentes de cada cliente con contexto defensivo compartido. Está prevista una vista SOC para todos los clientes del MSP.
Dé a cada equipo la misma vista de cada incidente.
Investigue la historia, no la cola de alertas.
Preguntas frecuentes
Es el espacio de trabajo donde se investigan y se atienden los incidentes de un inquilino. Hoy le ofrece una lista de incidentes con gráficos y una tabla ordenada por fecha, un panel lateral del incidente con las acciones disponibles y recomendadas, y una página completa del incidente que reúne alertas, identidades, dispositivos, contexto de correo e inteligencia de amenazas. Primero entender, después responder.
No. Microsoft aporta telemetría y controles de seguridad sólidos, y sus analistas aportan el criterio. SOC Commander añade la capa que los rodea: contexto defensivo entre inquilinos, reputación de la comunidad y orquestación de la protección. Está pensado para conectar mejor un entorno de seguridad existente, no para reemplazarlo.
Depende de su entorno. La respuesta de identidad, de endpoint y de correo se describen como categorías a propósito, porque cada acción depende de la autoridad del inquilino, de los permisos del analista, de la capacidad que el proveedor conectado ofrece realmente, de las licencias necesarias y de sus reglas de aprobación y auditoría. Cuando una acción no puede ejecutarse, SOC Commander la muestra como no disponible y nombra el motivo.
No. SOC Commander recomienda acciones para cada incidente. El analista sigue revisando la evidencia, sigue decidiendo una persona y la respuesta sigue pasando por todas las condiciones de gobierno. No hay investigación autónoma ni respuesta autónoma.
No. A la comunidad se le puede preguntar si un indicador se ha observado antes y cómo ha evolucionado su reputación. Los nombres de clientes, las identidades de inquilinos, los usuarios afectados, los buzones, los archivos y los detalles de la investigación nunca viajan. Se comparte la lección defensiva, no el entorno del que salió.
No. SOC Commander investiga actividad y coordina respuesta gobernada. El despliegue de parches y la remediación de vulnerabilidades no son funciones de SOC Commander hoy, y nada en esta página las describe como tales.
Front Gate Protection es preventivo. Ayuda a detener amenazas validadas en la entrada. SOC Commander es operativo. Toma el relevo cuando la actividad ya está dentro del entorno y alguien tiene que entenderla, decidir qué hacer y confirmar que funcionó.
SOC Commander permite actualmente investigar incidentes dentro de cada tenant. El contexto defensivo compartido ayuda a los analistas a revisar los hallazgos. Está prevista una única vista SOC para los clientes de un MSP.
Empiece aquí
Descubra cómo SOC Commander conecta la actividad del inquilino, el conocimiento defensivo y la respuesta gobernada en un único espacio de investigación.
Cree su cuenta e inicie el proceso de incorporación guiado.