
Señales dispersasAcceso oculto
Nadie ve el panorama completo.
Consentimiento, permisos y actividad están en lugares distintos, así que el acceso de riesgo pasa desapercibido.
Application Protection · Próximamente
El módulo previsto mostrará los permisos de las aplicaciones, quién los aprobó y a qué dan acceso. Revise el acceso antes de elegir una acción admitida.
Entienda el acceso de las aplicaciones antes de actuar.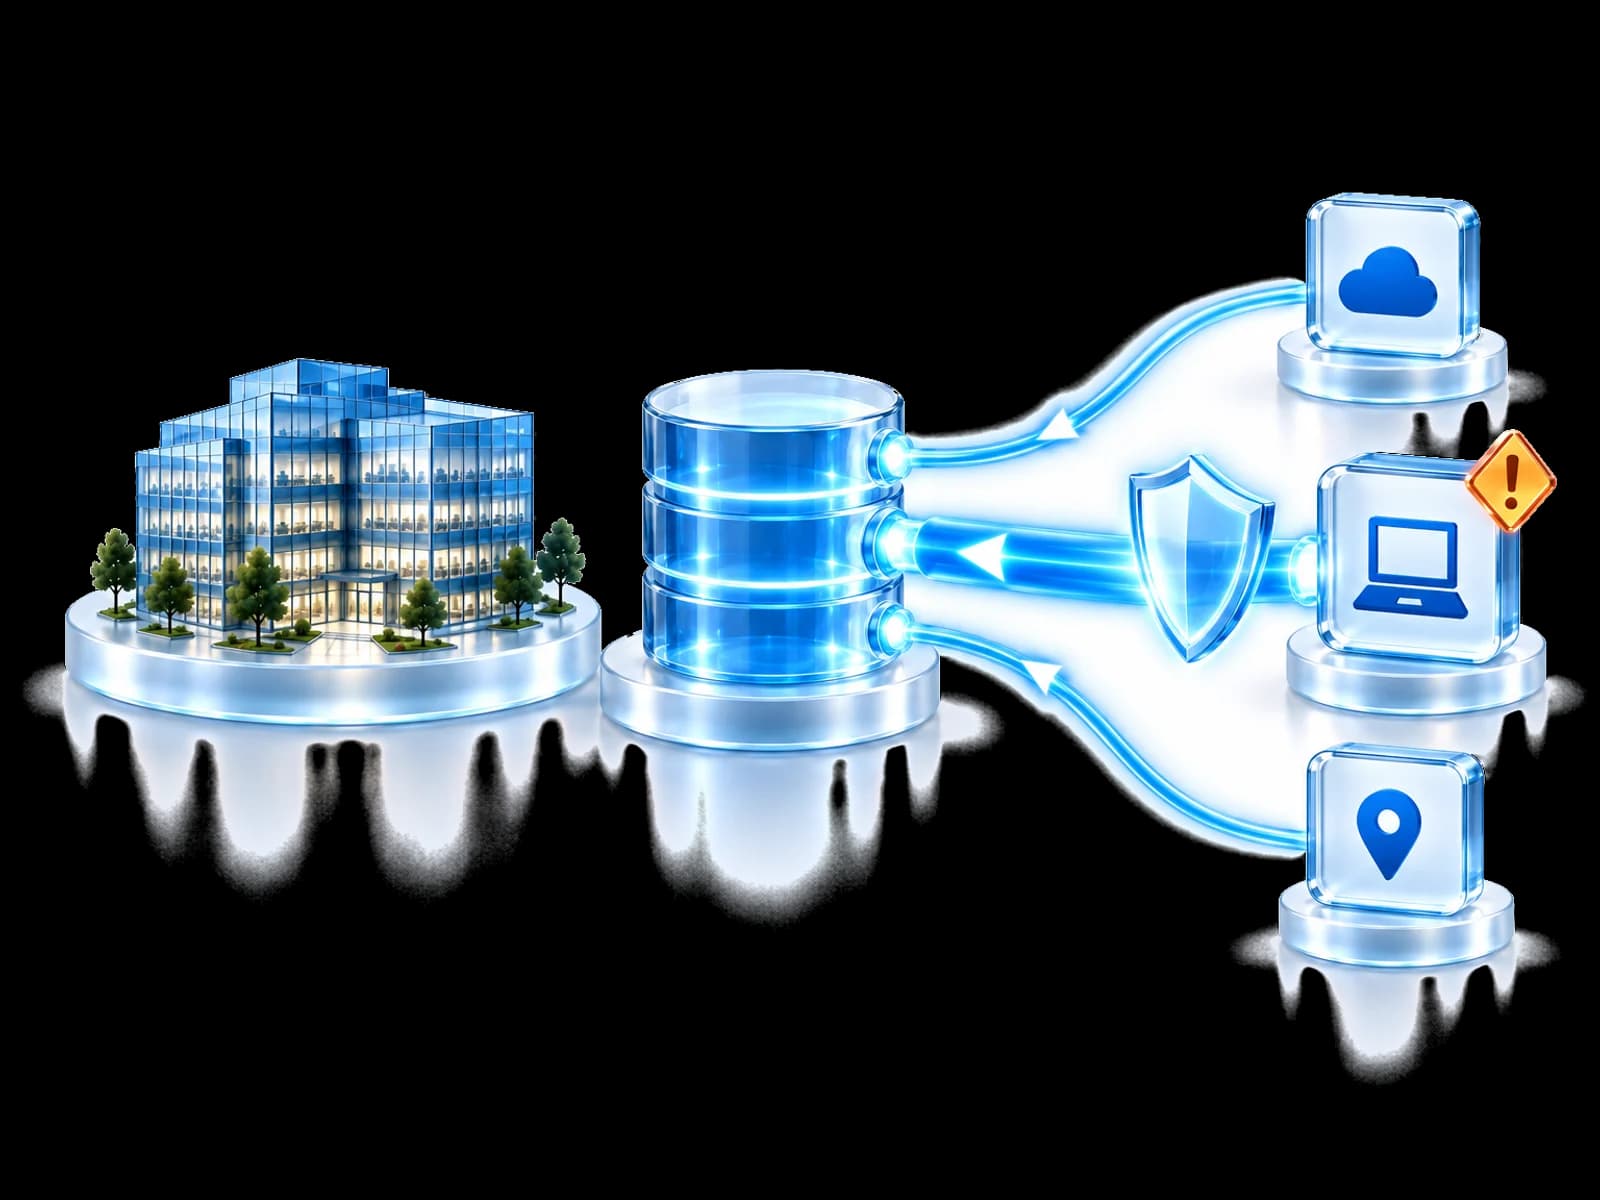
El problema
Los empleados aprueban apps cada día. Algunas piden mucho más de lo necesario, y el acceso se mantiene cuando la herramienta se olvida o se ve comprometida.
Consentimiento, permisos y actividad están en lugares distintos, así que el acceso de riesgo pasa desapercibido.
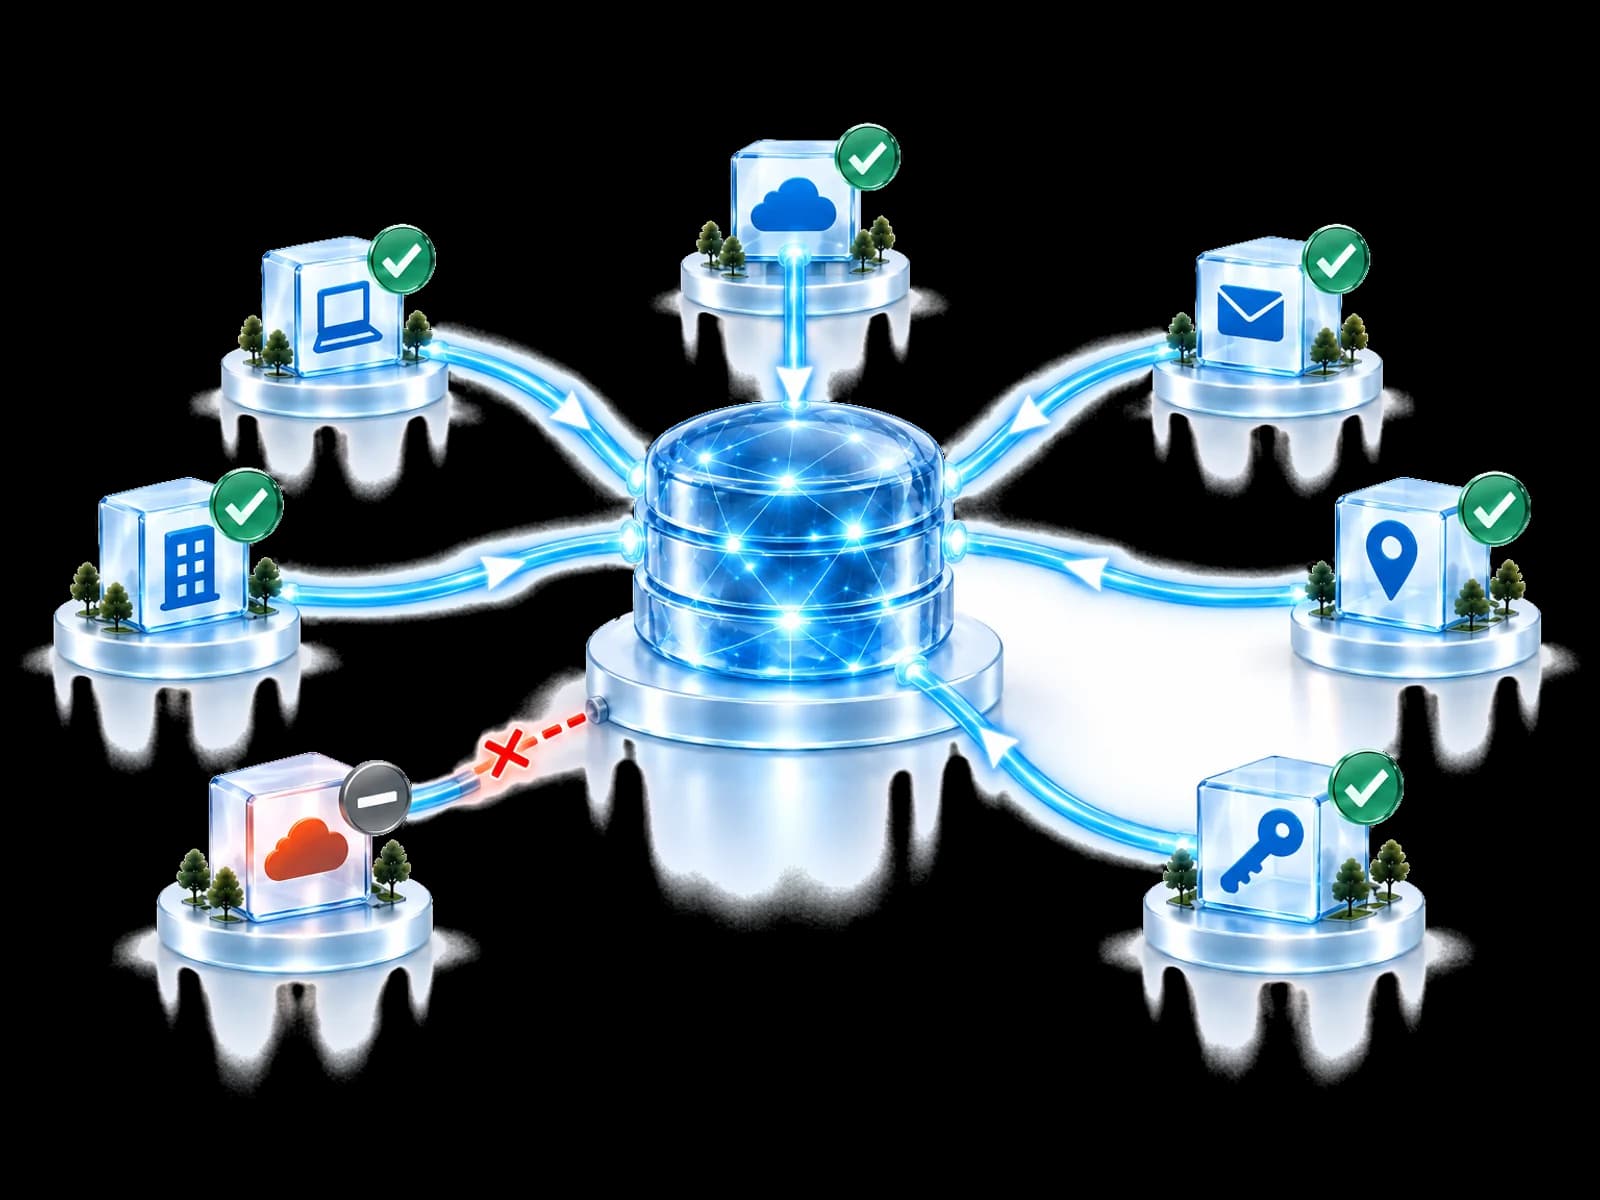
El módulo propuesto reuniría pruebas de consentimiento, permisos y actividad para que el responsable pueda revisar una concesión y, cuando se admita, decidir si mantenerla, limitarla o revocarla.
Flujo de concesiones previsto
Este ejemplo muestra cómo una futura revisión podría explicar quién aprobó el acceso y hasta dónde llega.
Vista conceptual. No hay datos de clientes ni controles activos conectados.
La concesión permanece activa después de la sesión del usuario que la aprobó.
Resultado: pueden evaluarse el propietario y la necesidad empresarial actual.
La restricción y la revocación siguen condicionadas por la política del tenant, la autoridad, los permisos, las licencias, los controles documentados del proveedor conectado y la capacidad de volver a leer el estado resultante.
Que un proveedor acepte la acción no demuestra que el acceso de la aplicación haya terminado.
Pensado para su equipo
Una vista prevista de las aplicaciones que podrían acceder al correo y a los archivos de la empresa, explicada con claridad.
Un flujo previsto para revisar concesiones en clientes elegibles sin quitarles su autoridad.
Revise las concesiones permanentes según la responsabilidad y la política local cuando el módulo esté disponible.
Incorpore una concesión de aplicación a la investigación general de identidad y acceso a datos cuando se admita.
Preguntas frecuentes
La gestión del consentimiento OAuth consiste en saber qué aplicaciones conservan acceso a los datos empresariales, qué pueden alcanzar y quién lo aprobó. Application Protection es un módulo previsto para revisar esas concesiones y coordinar cambios compatibles. Aún no está disponible.
Identity Protection analiza el acceso utilizado por personas y sesiones. El módulo previsto Application Protection se centraría en las concesiones permanentes a aplicaciones: qué aplicación las mantiene, qué permisos incluyen, quién consintió y si el acceso sigue siendo necesario.
Sí. El flujo propuesto explicaría primero la concesión, su responsable, antigüedad, alcance y actividad notificada, antes de que el equipo apruebe localmente una acción admitida. Limitar un permiso puede ser más proporcionado que revocar toda la concesión.
El diseño previsto utiliza concesiones, registros de consentimiento y configuración de aplicaciones para explicar el alcance potencial. No está concebido para leer mensajes, documentos o contenido de archivos con ese fin. Consulte el modelo definitivo de tratamiento de datos cuando se publique.
Una concesión permanente puede continuar después de que cambien el proyecto o la persona que la justificaron. Application Protection está diseñado para mostrar quién dio su consentimiento, la antigüedad de la concesión, sus permisos actuales y hasta dónde llegan, para que la aprobación pueda revisarse frente a la necesidad actual.
No. Las vías previstas de revisión, restricción y revocación dependerán del entorno conectado, su configuración, los permisos, las licencias y las capacidades del proveedor. Las opciones mostradas son ilustrativas; no son acciones disponibles hoy en Application Protection.
Application Protection aún no está disponible, por lo que hoy no comparte ningún inventario de aplicaciones. El modelo previsto mantendría inventario, registros de consentimiento y pruebas del caso dentro del entorno del cliente. Confirme los límites definitivos de datos antes del lanzamiento.
Funciones disponibles
Application Protection llegará próximamente. Conozca las capacidades ya disponibles en la plataforma o pregunte a nuestro equipo por la hoja de ruta.