
Qué se puede compartir
- Direcciones IP maliciosas
- Dominios y URL
- Hashes de archivos
- Contexto de campaña validado
Para MSP y MSSP
Sus clientes conservan la seguridad de endpoints que usan hoy. Que un cliente encaje depende de su tenant de Microsoft, no de la marca de su solución endpoint.
Sus clientes conservan sus herramientas de Microsoft, licencias y reglas de aprobación.
Cree su cuenta e inicie el proceso de incorporación guiado.
Las acciones dependen de la política, los permisos, los controles conectados y las licencias de cada cliente.
El problema
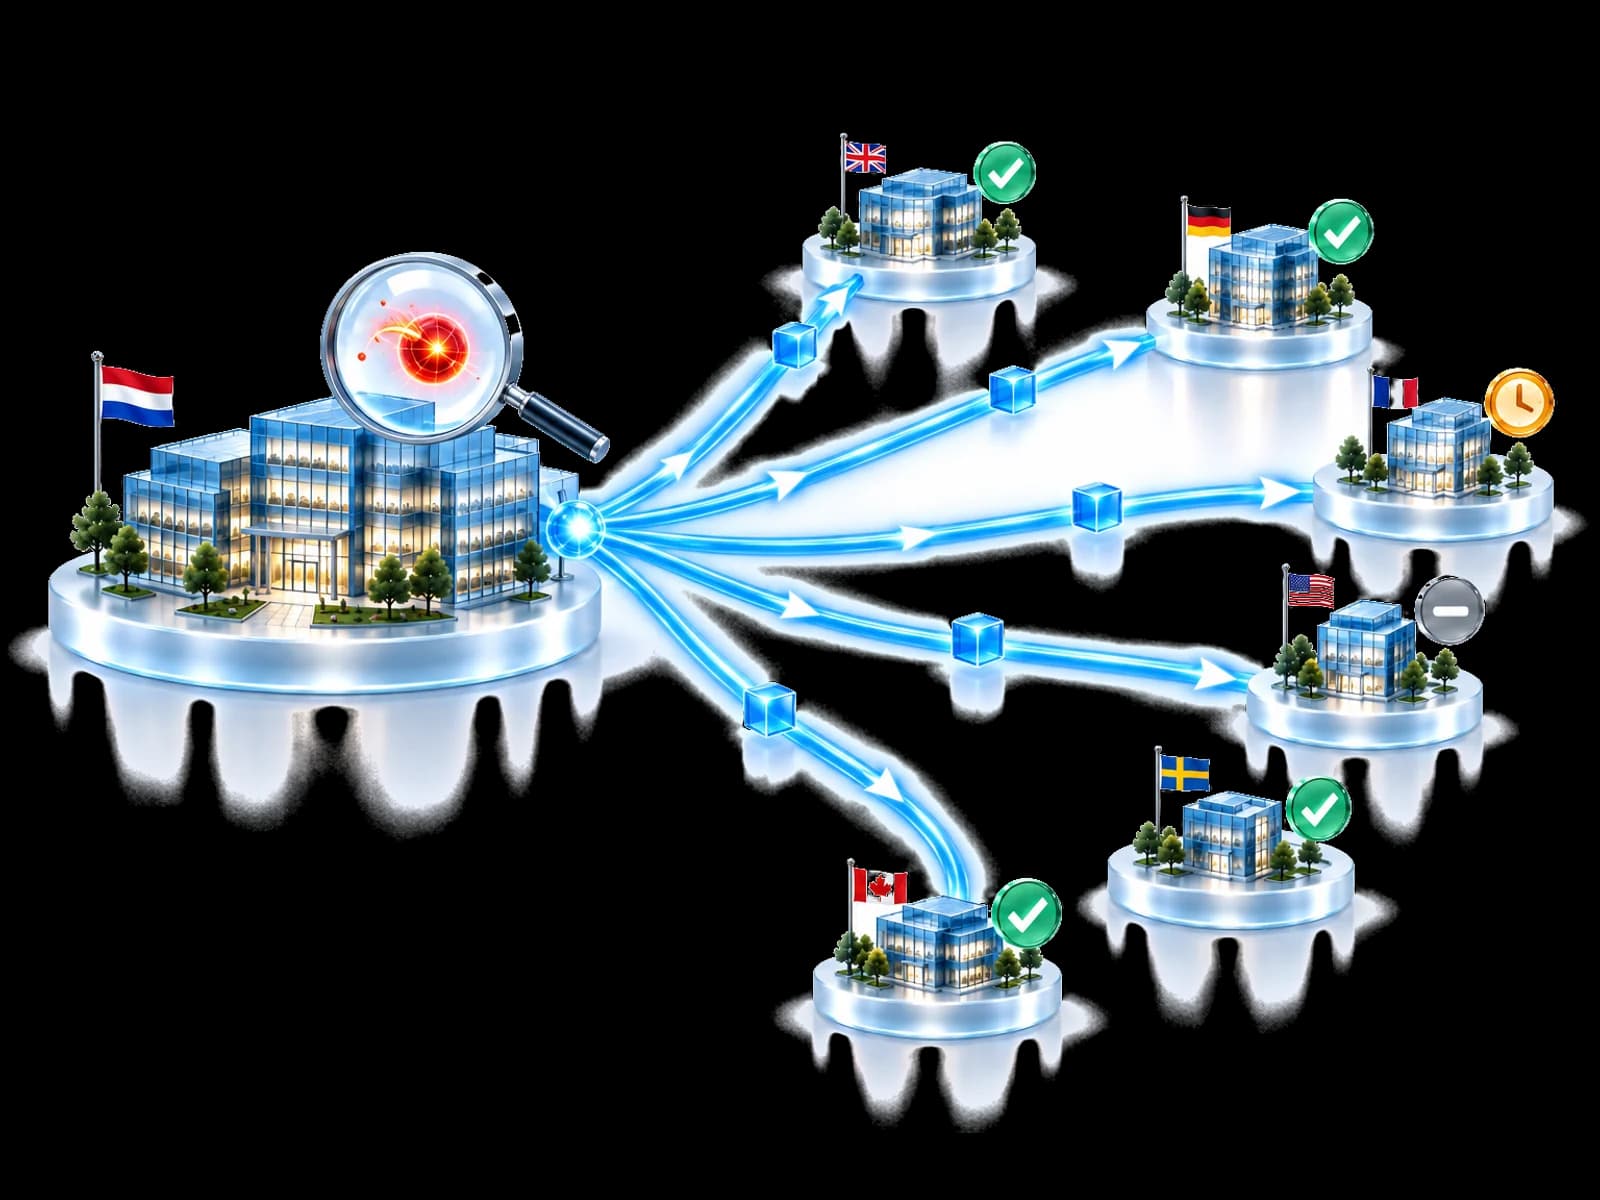
Una campaña llega a otro cliente. Su equipo ya la investigó. Ese trabajo debería volver a ser útil.
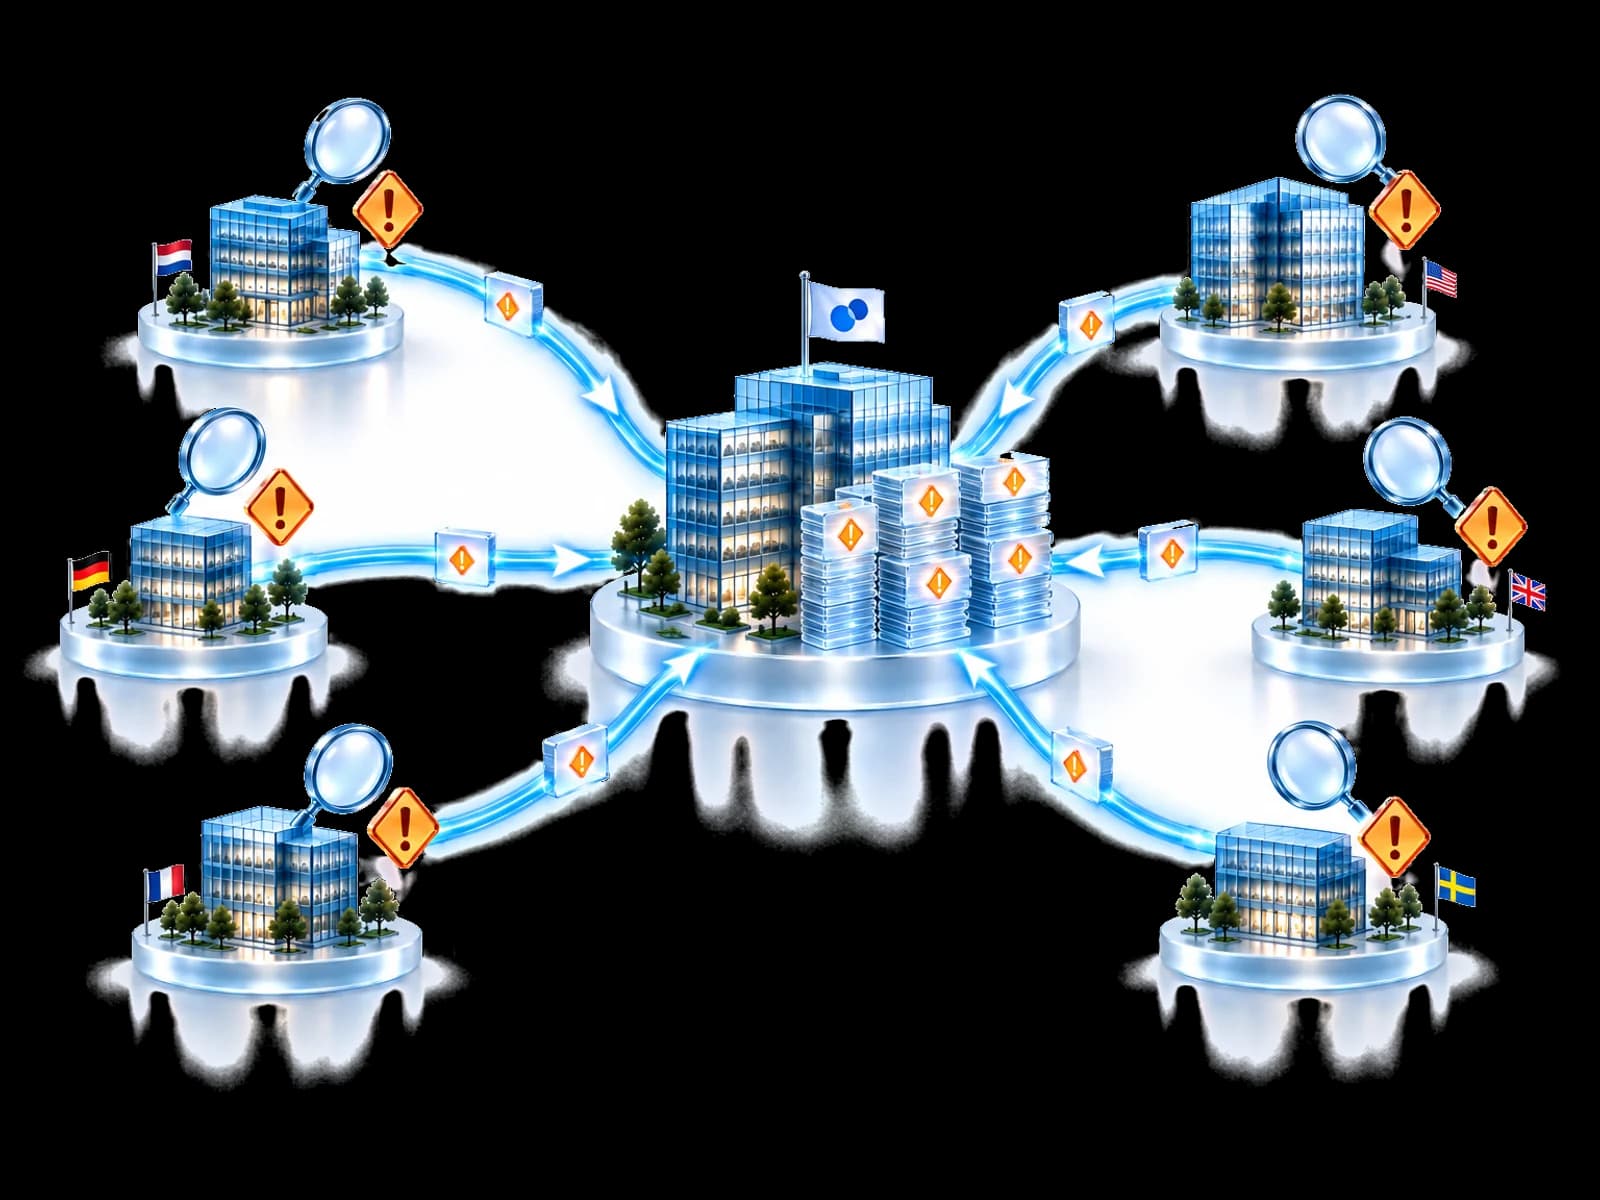
Hoy: La misma campaña se investiga de nuevo en cada portal de cliente.
Con UnifiedONE: Un hallazgo validado puede informar a otros clientes que cumplan los requisitos donde sea relevante.
Hoy: Los analistas sénior pasan el día con alertas simples y repetidas.
Con UnifiedONE: Los analistas dedican su tiempo a los casos que requieren criterio local.
Hoy: Comprobar el estado de los tenants exige abrir las vistas de cada cliente por separado.
Con UnifiedONE: Revise el estado de los tenants de sus clientes y sus puntuaciones de referencia en un único panel MSP.
Hoy: Cada cliente nuevo añade otra vez el mismo trabajo de investigación.
Con UnifiedONE: Reutilice el trabajo de investigación a medida que crece su cartera.
Cómo funciona
Su cuenta MSP se revisa antes de conectar los tenants de sus clientes. Cada cliente conserva sus propias reglas de respuesta.
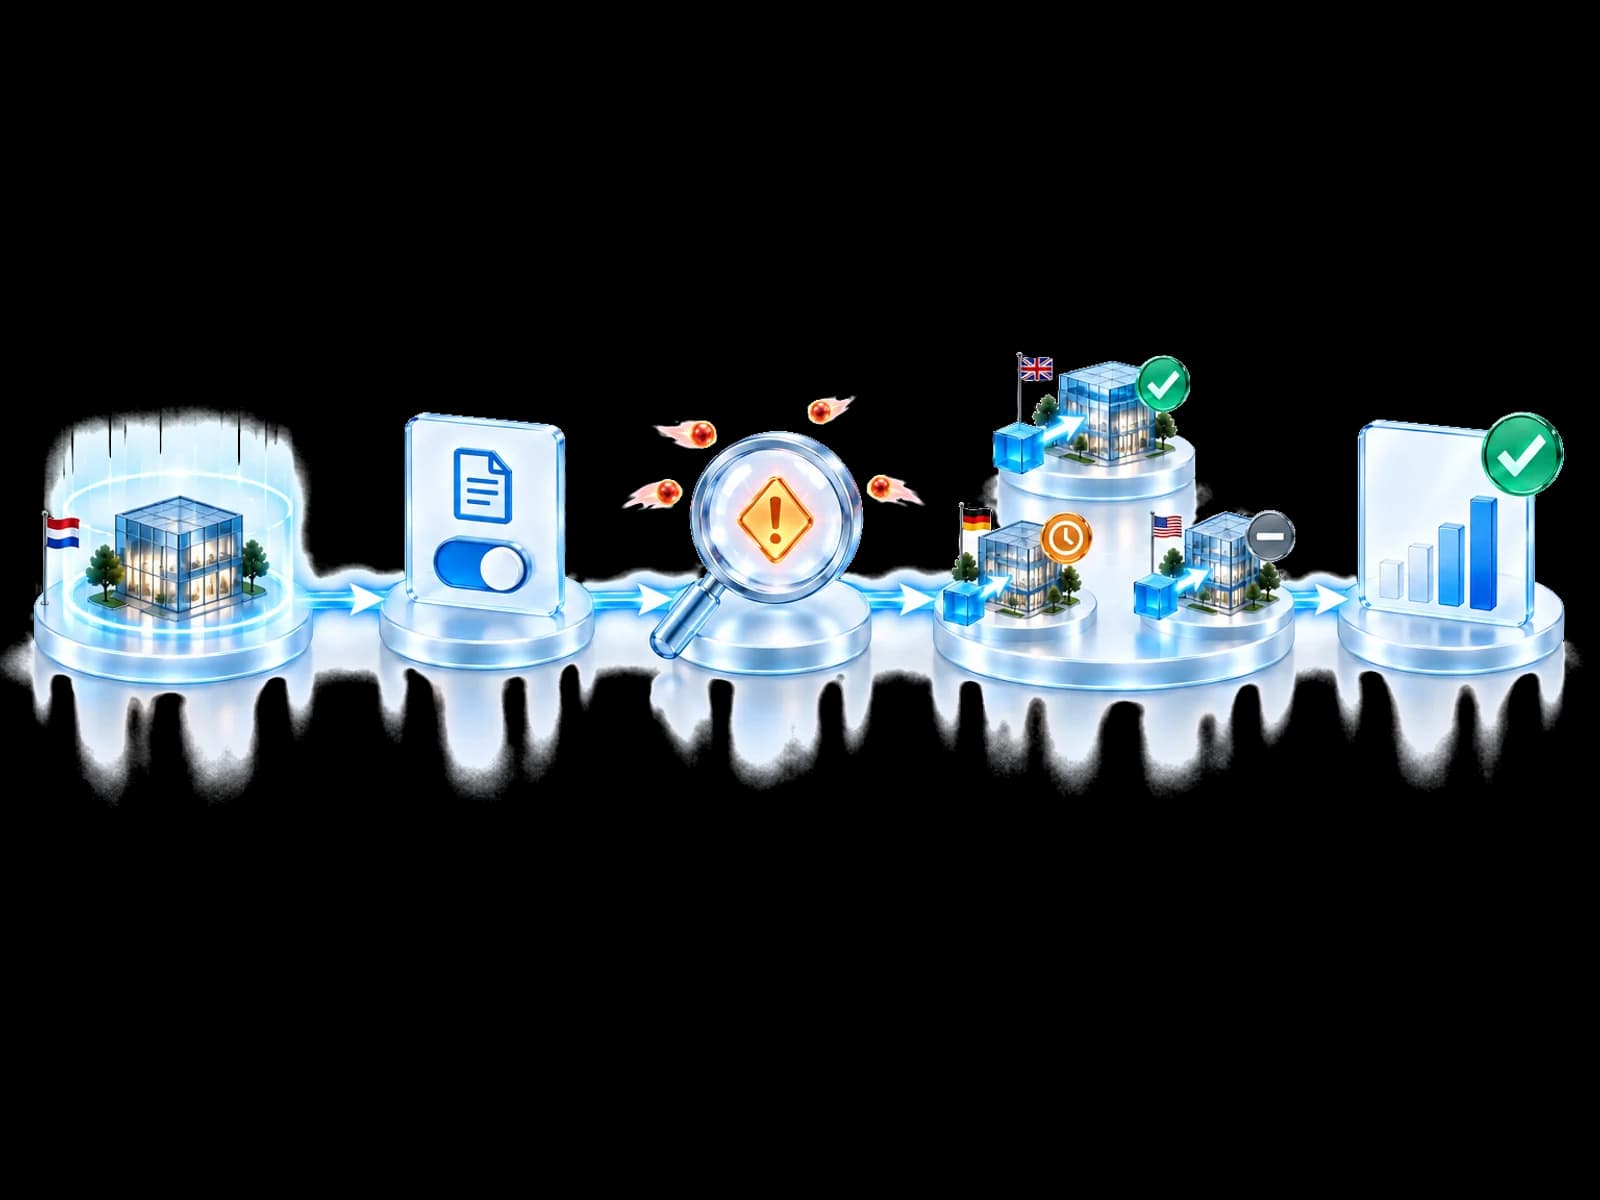
Tras la aprobación de su cuenta MSP, conecte los tenants de los clientes con Entra ID P1 o superior y el consentimiento de un administrador global.
Defina la política y quién aprueba qué acciones, cliente por cliente.
Una amenaza llega a un cliente. Su equipo la trabaja una vez, en un solo lugar.
El hallazgo validado llega a los clientes relevantes bajo sus propios controles.
Informe por cliente qué se aplicó, se aprobó o faltó.
Creado en torno a Microsoft. Diseñado para funcionar junto a su seguridad actual.
Conserve sus herramientas de seguridad actuales y la protección que ya le ofrecen. UnifiedONE complementa su inversión: conecta inteligencia de amenazas validada y ayuda a proteger identidades, inicios de sesión y correo de Microsoft compatibles. Los clientes que usan otros productos de seguridad de endpoints también pueden conectar tenants de Microsoft que cumplan los requisitos. Sin sustituciones forzadas.
Seguridad de endpoints que sus clientes pueden conservar
Su seguridad de endpoints sigue protegiendo los dispositivos como hoy.
La inteligencia de amenazas validada puede orientar la protección de otros tenants que cumplan los requisitos.
Las acciones compatibles se ejecutan mediante controles de Microsoft en cada tenant que cumpla los requisitos. La protección del correo depende de los servicios y licencias de Microsoft del tenant.
Microsoft Defender for Endpoint ya está integrado en UnifiedONE: donde tiene licencia y está configurado y autorizado, las acciones compatibles en dispositivos pueden ejecutarse a través de él. Las integraciones con los demás fabricantes de endpoints citados están previstas en nuestra hoja de ruta multiproveedor; hoy UnifiedONE no actúa a través de ellos. Las plataformas de gestión de TI y seguridad como Kaseya y ConnectWise, y los servicios de seguridad gestionada como Arctic Wolf, también se mantienen.
No sustituimos nada. Reforzamos su seguridad junto a lo que ya tiene.
El resultado de protección
Seleccione un cliente para ver por qué el mismo hallazgo validado lleva a un resultado diferente.
Seleccione un cliente
El cliente B permite la acción automática para dominios de phishing validados, y el control de correo está conectado.
Los resultados dependen de la relevancia, la política local, los permisos, los controles compatibles y las licencias.
Valor para el negocio
Una solución de ciberseguridad para MSP y MSSP que son dueños de la relación con el cliente y del modelo de servicio.
Aporte un hallazgo validado a la revisión del siguiente cliente apto en lugar de repetir la misma investigación.
La inteligencia de amenazas validada puede orientar la protección de otros tenants que cumplan los requisitos, si tienen los controles, las licencias y la autorización necesarios.
Una vez conectado un tenant, vea dónde las licencias y los controles de Microsoft limitan las respuestas disponibles.
Utilice el estado de los tenants y el contexto de amenazas validadas para orientar las revisiones de clientes y dar forma a su servicio de ciberseguridad para MSP.
Cree su cuenta e inicie el proceso de incorporación guiado.
Prueba gratuita de 30 días
Los MSP incorporan hasta 15 clientes con un código de acceso y usan la plataforma real en sus tenants de Microsoft. ¿No es un MSP? Pídanos un código.
Después de 30 días, su suscripción empieza automáticamente salvo que la cancele.
Límites entre clientes
Distintos MSP, distintas herramientas, una defensa colectiva. Los conocimientos defensivos que respetan la privacidad siguen las reglas de participación; los entornos de los clientes y la autoridad de respuesta permanecen separados.
Cada cliente conserva su propio tenant, sus políticas y sus permisos.
Decida por cliente si recibe y comparte inteligencia de la comunidad.
Las aprobaciones pendientes y los controles que faltan nunca se presentan como protección.
Sí. Cada cliente conserva su propio entorno, políticas, permisos y aprobaciones. Compartir conocimiento defensivo no da a otra organización, ni a otro cliente, acceso a ese entorno.
Sí. La política se define por cliente. Los tipos de acciones preaprobadas solo pueden ejecutarse automáticamente tras comprobar la pertinencia, los permisos, los controles conectados y las licencias. Otro cliente puede exigir que una persona designada apruebe la misma respuesta.
No. Sus clientes conservan las herramientas de seguridad que usan hoy, sean de la marca que sean. UnifiedONE añade inteligencia validada y coordina protección compatible en cada tenant de Microsoft que cumpla los requisitos.
La acción no puede ejecutarse mediante ese control. La vista de carencias de protección muestra, para cada cliente conectado, dónde falta un control o una licencia.
Los planes tienen un precio por usuario y mes, con paquetes flexibles para MSP. Consulte la página de precios o hable con nosotros sobre el modelo que encaja con su servicio.
Sí. Los MSP pueden incorporar hasta 15 clientes gratis durante 30 días con un código de acceso. Le enviamos un correo antes de que termine la prueba; después de 30 días, su suscripción comienza automáticamente salvo que la cancele.
No. Los MSP y MSSP pueden usar distintas herramientas y proveedores de seguridad. UnifiedONE se nutre de inteligencia de distintas fuentes. Hoy, la inteligencia validada se aplica a los tenants de Microsoft conectados mediante controles de Microsoft compatibles.
Los conservan. Microsoft Defender for Endpoint ya está integrado: en los clientes que lo usan, UnifiedONE también puede coordinar acciones compatibles en los dispositivos incorporados. Para los clientes con CrowdStrike, SentinelOne, Bitdefender, ESET, Sophos u otro producto de seguridad de endpoints, UnifiedONE puede añadir igualmente protección compatible para las identidades y el correo de Microsoft en cada tenant que cumpla los requisitos, según sus licencias de Microsoft, configuración, permisos y autorización. Las integraciones con otros fabricantes de endpoints están previstas en nuestra hoja de ruta multiproveedor.
Para proveedores
Únase a la comunidad para iniciar la incorporación guiada, o háblenos de sus clientes y su modelo de servicio.
Cree su cuenta e inicie el proceso de incorporación guiado.