Tenant a tenantTrabajo repetido
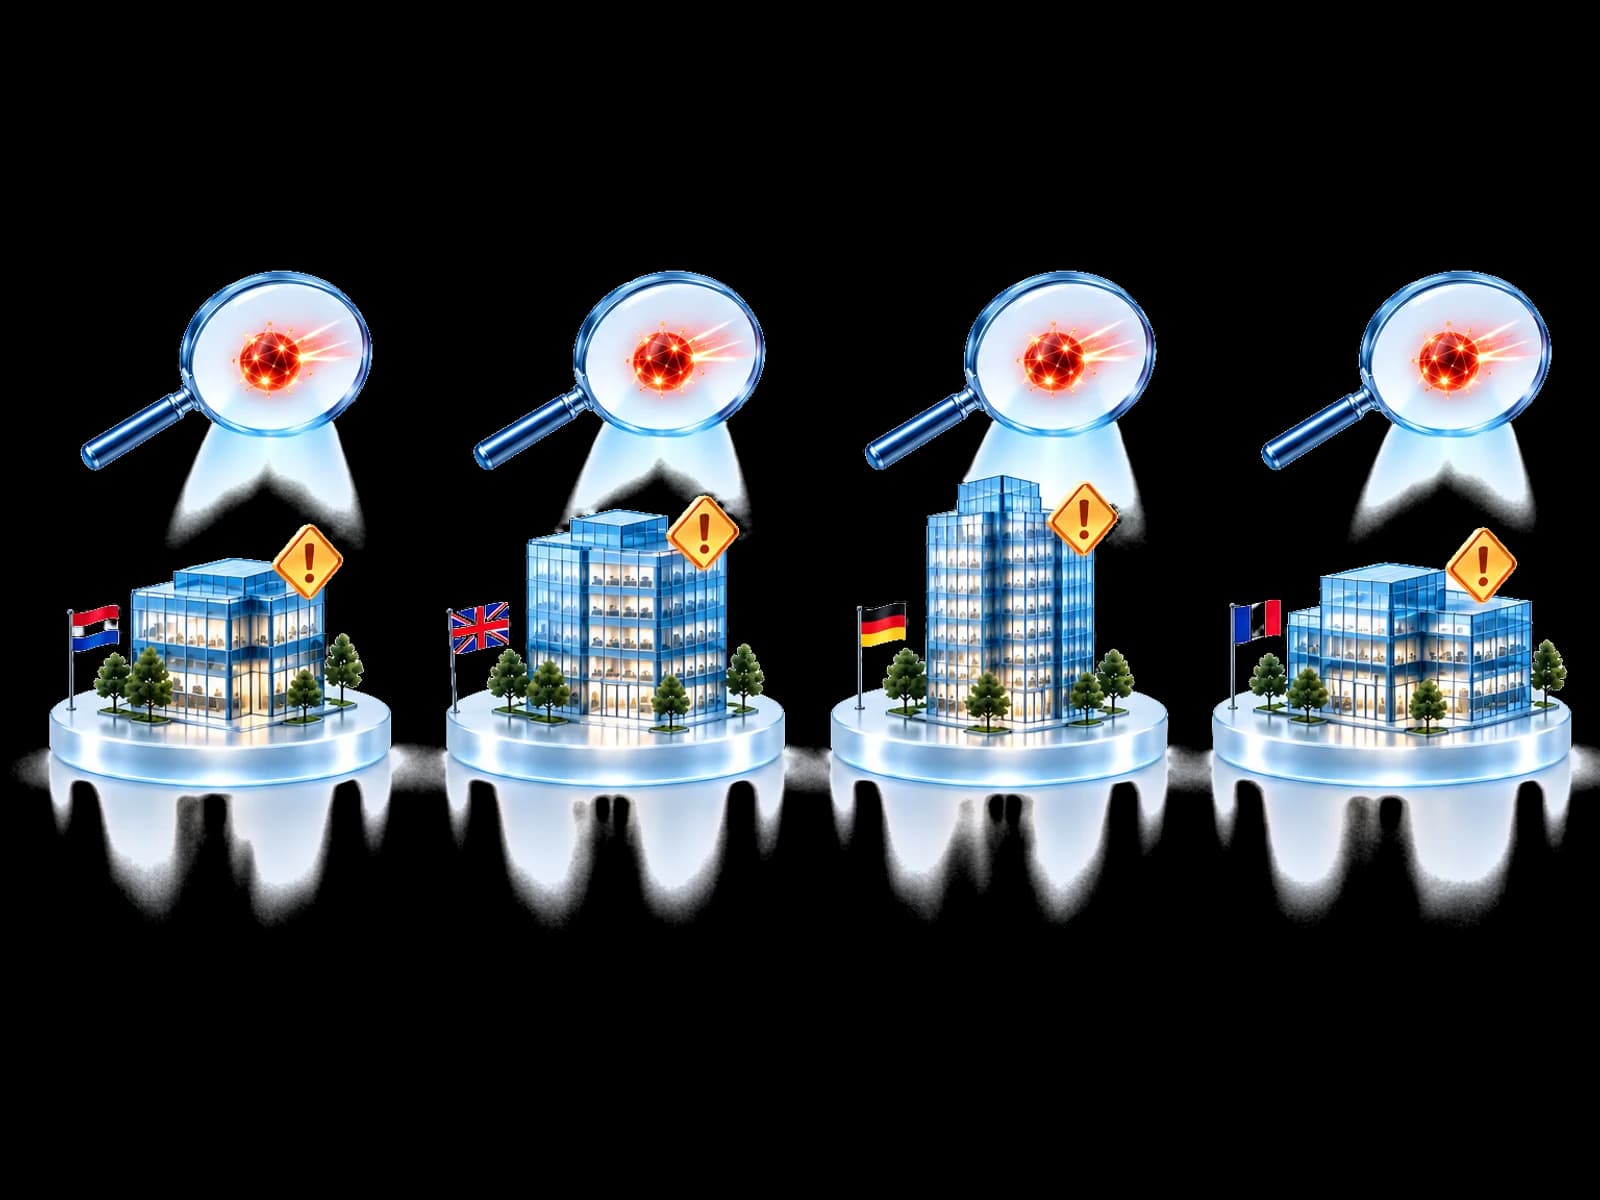
El mismo trabajo, tenant tras tenant.
Repetir la investigación puede retrasar la siguiente decisión local.
Cross-Tenant Protection
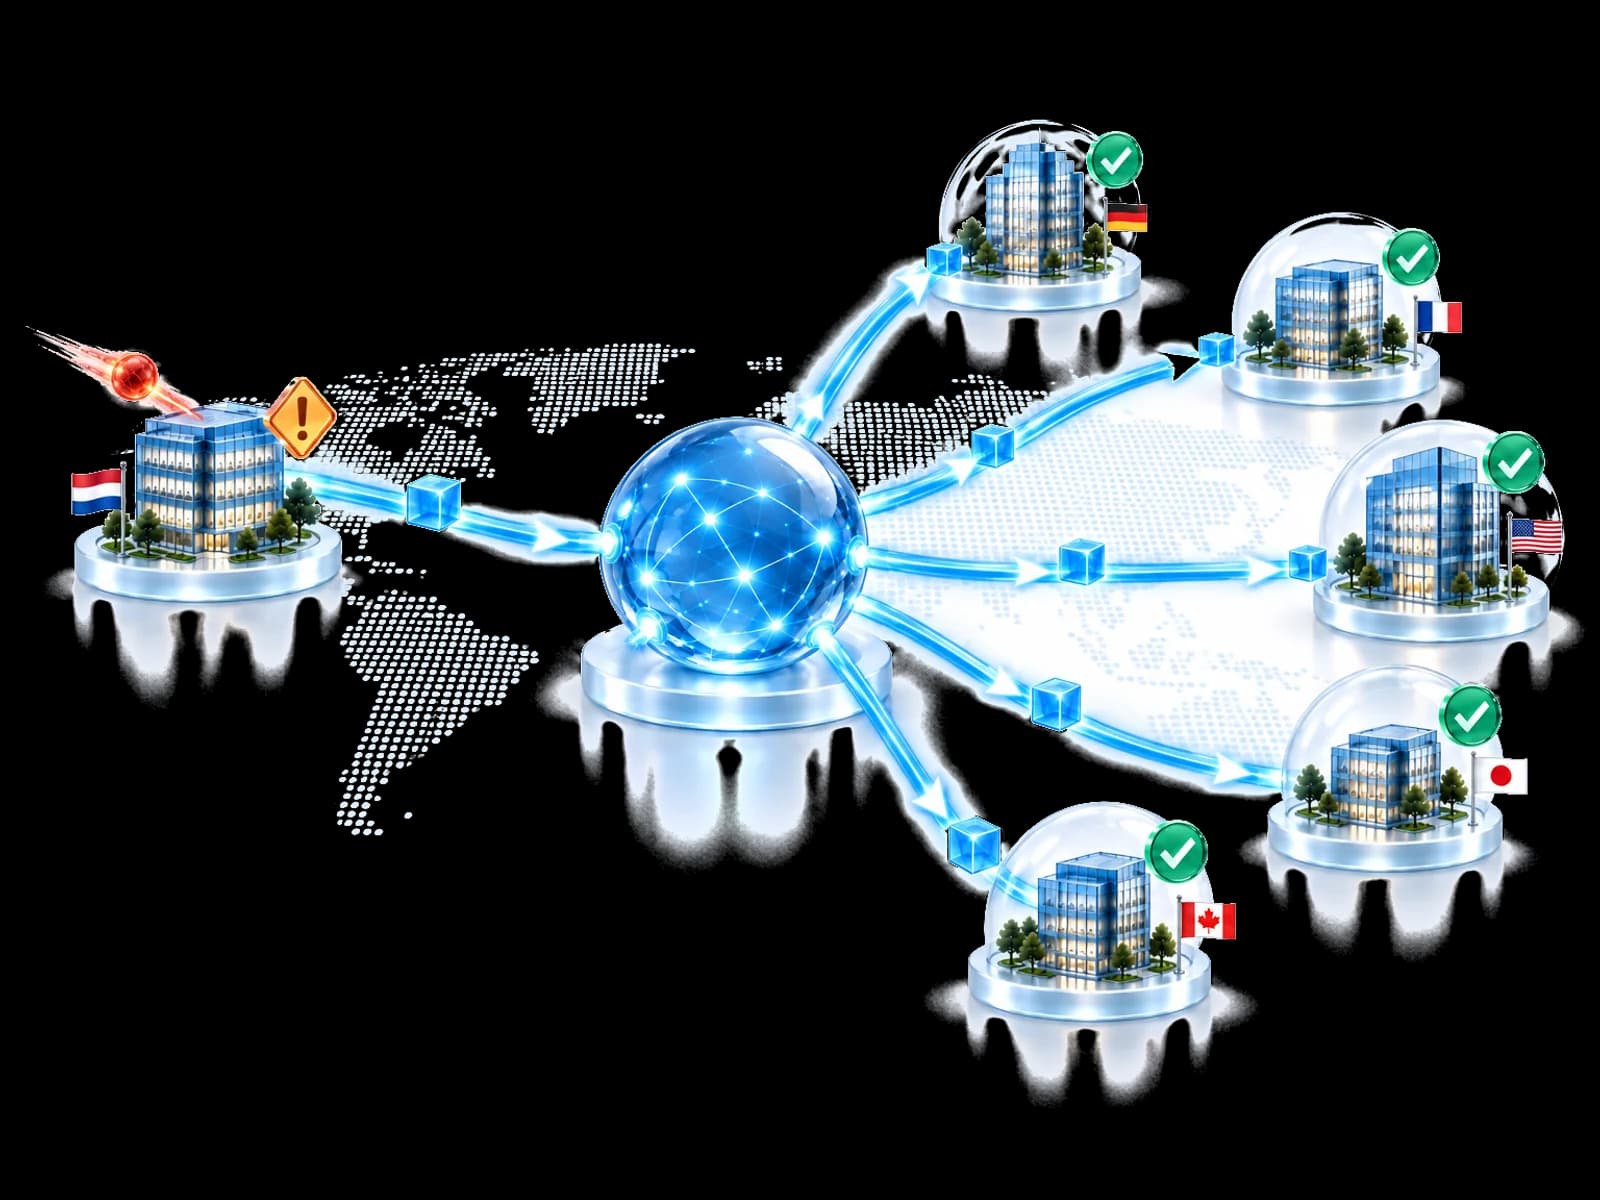
Cuando se valida una amenaza en un entorno, UnifiedONE puede poner la lección defensiva a disposición de otros entornos participantes. Cada uno comprueba la pertinencia, su política, permisos, controles conectados y licencias antes de responder localmente. Los detalles privados de la investigación permanecen en el entorno de origen.
Un hallazgo. Más equipos preparados.Cree su cuenta e inicie el proceso de incorporación guiado.
El problema
Un MSP o un grupo puede observar el mismo ataque en muchos entornos. Sin una forma controlada de reutilizar la lección defensiva, los equipos pueden repetir la investigación antes de decidir qué corresponde hacer localmente.
Repetir la investigación puede retrasar la siguiente decisión local.
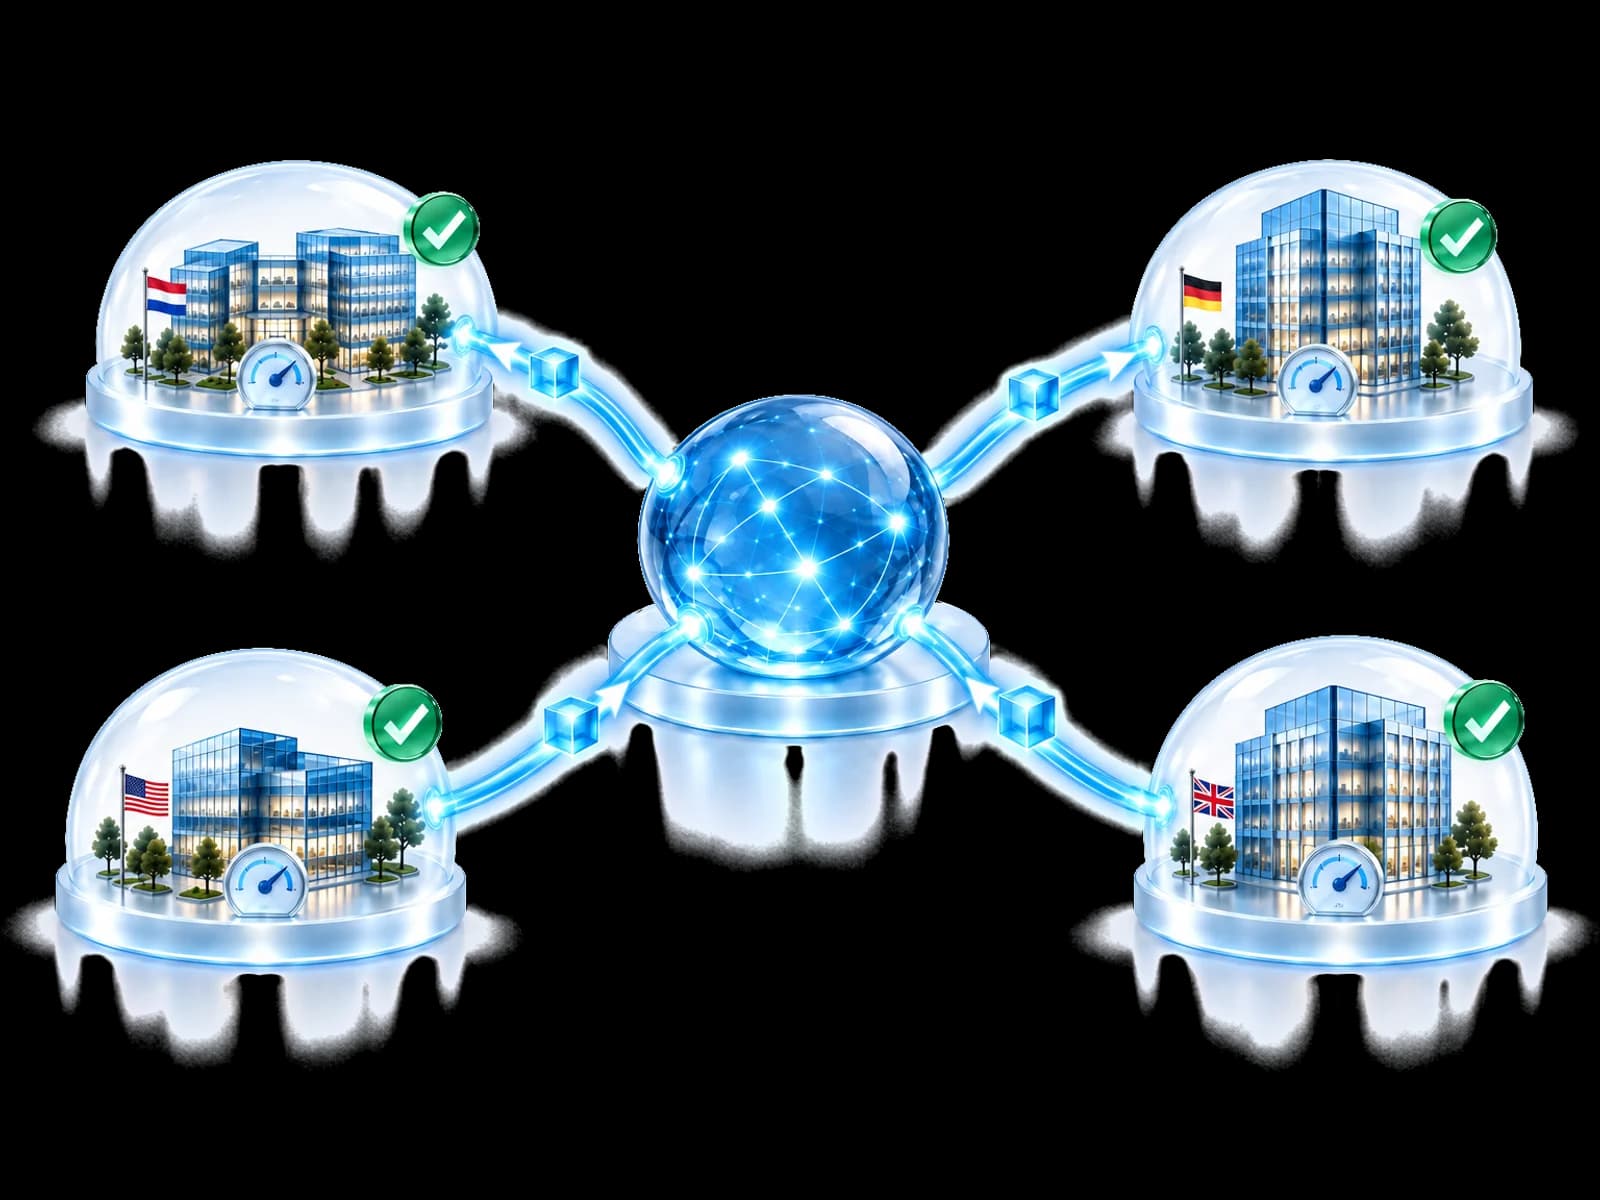
La lección cruza la frontera; el control no. La política, los permisos y las licencias de cada tenant deciden su respuesta.
Cómo funciona
Elija cómo llega la enseñanza y compare tres decisiones independientes de los destinatarios. Participar nunca significa ejecutar la misma acción en todas partes.
Destinatarios y resultados ilustrativos. Sin registros de clientes ni actividad en vivo.
Cross-Tenant Protection evalúa una enseñanza defensiva para cada entorno participante. No proporciona acceso al tenant ni transfiere el caso que originó la enseñanza.
Pensado para su equipo
Utilice hallazgos validados y pertinentes de los entornos participantes mediante los controles que ya tiene.
Reutilice una investigación entre clientes aptos sin quitarles su propia autoridad de decisión.
Ayude a las unidades de negocio a actuar ante hallazgos pertinentes sin uniformar sus políticas locales.
Traslade un hallazgo confirmado a la siguiente respuesta apta.
Preguntas
Puede viajar conocimiento defensivo que preserva la privacidad: indicadores del atacante, validación, confianza, caducidad y patrones de ataque. Las identidades de clientes y tenants, los usuarios, mensajes, archivos, registros sin procesar, notas de investigación y el acceso al tenant permanecen locales.
No. Observe no cambia nada. Assist prepara una respuesta elegible para una persona designada que la apruebe. Act solo se aplica a tipos de acción preaprobados y sigue dependiendo de la relevancia, la política local, los controles conectados, los permisos y las licencias.
La enseñanza puede seguir visible, pero la respuesta no puede presentarse como protección correcta. La capacidad o la licencia ausente permanece identificada para ese entorno destinatario.
No. La aceptación del proveedor es distinta de un estado de protección observado. Continuous Protection Assurance y Assurance Center son capacidades planificadas que se entregarán por fases.
No. Distintos ecosistemas de seguridad pueden aportar inteligencia a una capa operativa común. Hoy, la protección puede aplicarse a los inquilinos de Microsoft conectados mediante las herramientas de seguridad de Microsoft que ya utilizan.
Comience su incorporación
Únase a la comunidad y mantenga independientes la política, la aprobación y los controles de cada destinatario.
Cree su cuenta e inicie el proceso de incorporación guiado.