
Estado a estadoSupuesto
Aceptado se trata como protegido.
Nadie comprueba si el cambio surtió efecto de verdad.
Assurance Center
Entregado por fases, Assurance Center separa lo que se solicitó, lo que aceptó la herramienta y lo que realmente está aplicado, para que vea dónde la protección está confirmada y dónde hace falta seguimiento.
Sepa qué está realmente aplicado.Cree su cuenta e inicie el proceso de incorporación guiado.
El problema
Una herramienta puede aceptar una solicitud y aun así no producir el resultado previsto. Los informes basados en «aceptado» dan una falsa sensación de seguridad.
Nadie comprueba si el cambio surtió efecto de verdad.
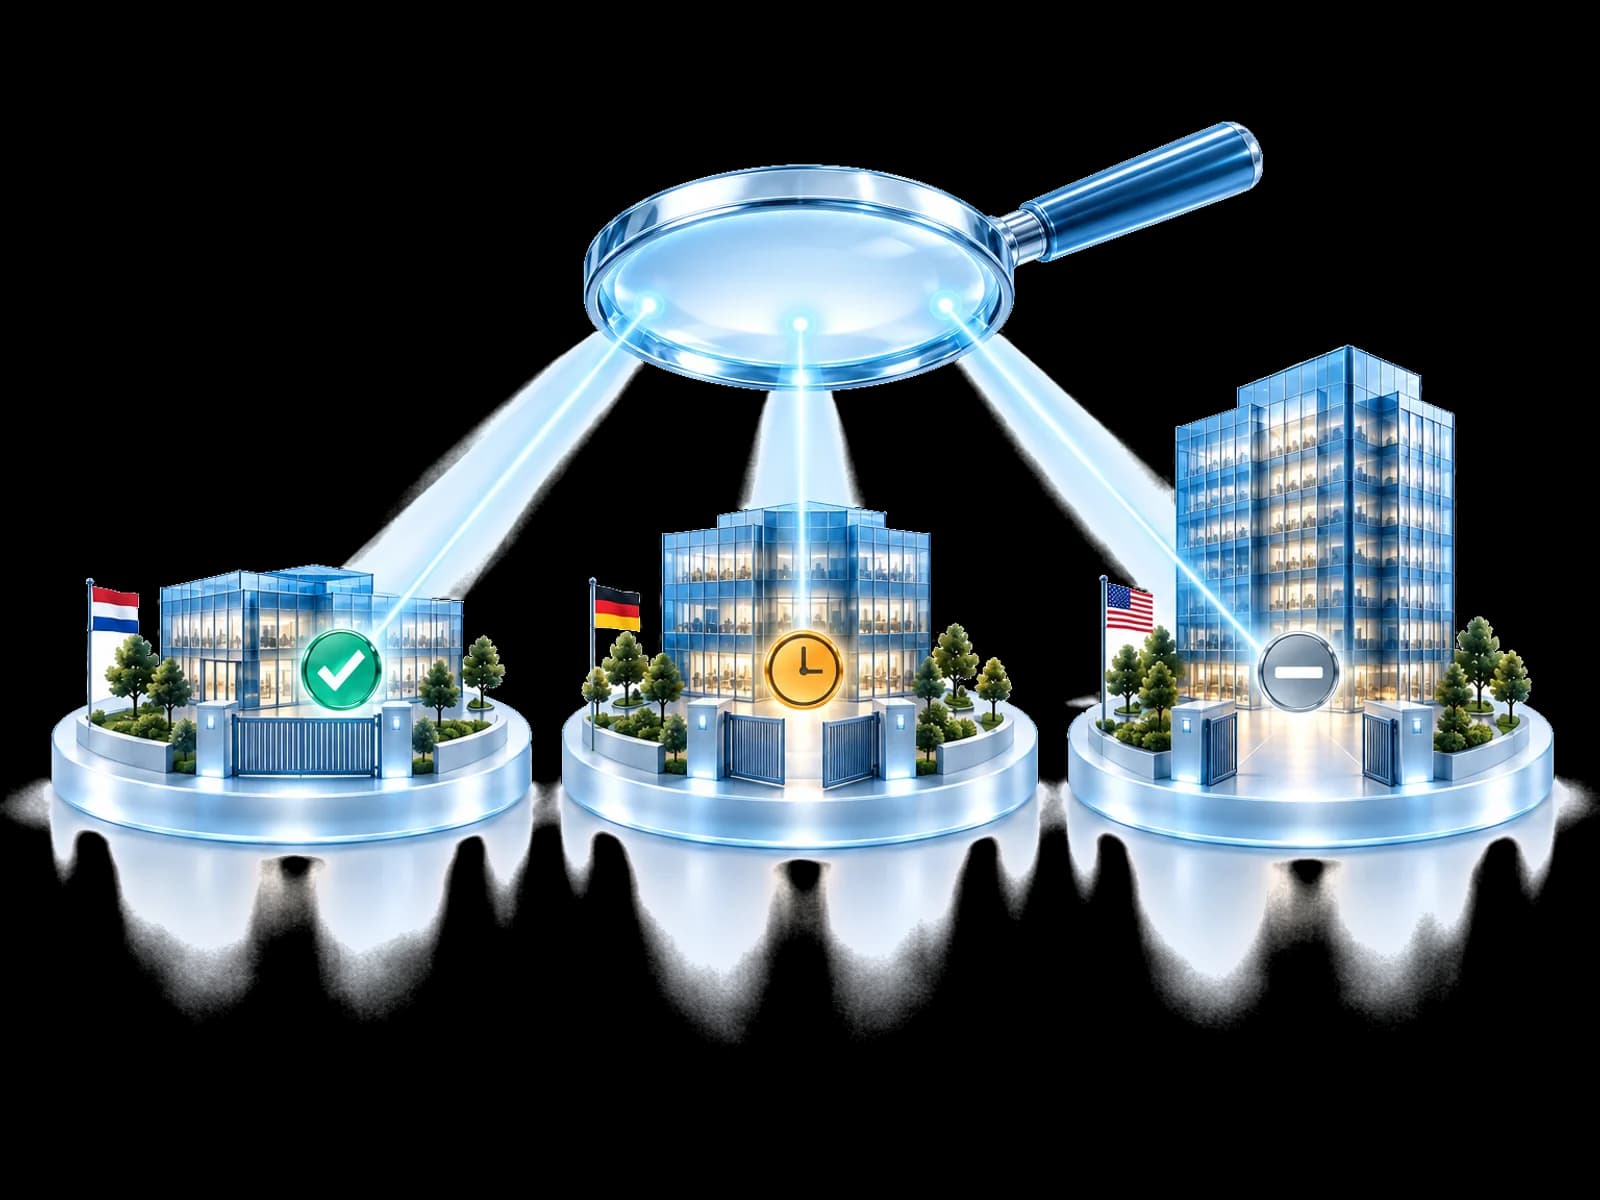
Assurance Center muestra qué protección está verificada y cuál necesita seguimiento. La verificación independiente se entrega por fases.
Punto de control de evidencia
Revise cada punto sin convertir la respuesta del proveedor en prueba del estado resultante.
Una licencia necesaria no está asignada en todo el alcance objetivo.
Respuesta esperadaLicencias, permisos y capacidades dejan que el control surta efecto donde está soportado.
Comparación ilustrativa. Sin datos de clientes.
Qué es real hoy
La assurance continua se construye por etapas, y la versión honesta le sirve más que una hoja de ruta disfrazada de producto. Dos partes funcionan hoy, en módulos que puede abrir ahora mismo.
Control Fabric define y aplica configuraciones base seleccionadas y muestra dónde el estado observado se ha alejado de ellas.
Control FabricInformes construidos a partir del estado de seguridad operativo y no de un cuestionario que se rellena una vez por trimestre.
Evidencia para el consejoReleer configurado, aplicado, operativo y eficaz para las respuestas que coordina UnifiedONE, control a control, allí donde se puede consultar al entorno.
Una vista del estado esperado en cada tenant que gestiona un MSP, y una segunda lectura automática después de una corrección.
Lee. No actúa.El Assurance Center informa de una brecha. Corregirla pasa por el módulo dueño del control, con sus propias aprobaciones y bajo su autoridad.
Su estado sigue siendo suyo.La verificación se hace contra el entorno que contiene el estado. Una lección defensiva puede viajar entre entornos participantes elegibles. Su configuración, sus registros y su evidencia no.
Una capacidad ausente se muestra como brecha.Cuando falta un permiso, una capacidad o una licencia necesaria, la plataforma informa de la brecha. Nunca informa de una protección que jamás ocurrió.
No todo se puede releer.La verificación depende de lo que un entorno pueda responder. Un control que no se puede confirmar se informa como no verificable, nunca como verificado.
Pensado para su equipo
Responda a aseguradoras y clientes con evidencia de lo que está aplicado.
Muestre a cada cliente qué se hizo y qué está confirmado.
Dé a auditores y dirección un estado honesto, brechas incluidas.
Cierre incidentes sabiendo si la respuesta funcionó de verdad.
Preguntas frecuentes
Es la práctica de comprobar que un control de seguridad previsto sigue realmente en su sitio, en lugar de confiar en el mensaje que dijo que se había aplicado. UnifiedONE llama CPA al motor que hace esto. Compara el estado esperado con el estado que puede observar, informa por control de si está configurado, aplicado, operativo y eficaz, y repite la lectura para que la desviación se vea.
En parte. La configuración base y la desviación funcionan hoy mediante Control Fabric, y la evidencia construida a partir del estado de seguridad operativo funciona hoy en los informes para el consejo. La verificación del estado de protección para respuestas coordinadas está en entrega, y la assurance de cartera para cada tenant de un MSP está planificada. La página nombra cada fase en lugar de mezclarlas.
No. Una respuesta correcta es una afirmación cierta sobre la solicitud que se aceptó. Simplemente responde a una pregunta más pequeña que la que tiene un equipo de seguridad. La verificación es el paso posterior al envío, no un reproche al paso anterior.
Es cuando un ajuste de seguridad que era correcto al desplegarlo es distinto más tarde. Un administrador añade una excepción para una migración, se reasigna una licencia, se edita un alcance, aparece un ajuste nuevo con un valor por defecto que nadie eligió. Nada de eso parece un ataque, así que nada genera una alerta, y el panel sigue verde.
No, y esta página no fingirá lo contrario. La verificación depende de lo que un entorno pueda responder, de qué capacidad esté presente y de qué licencia esté asignada. La cobertura varía por control y por entorno. Un control que no se puede confirmar se informa como no verificable, nunca como verificado.
Lee. Cuando se encuentra una brecha, la corrección pasa por el módulo dueño del control: Control Fabric para la configuración base, Front Gate Protection para los controles preventivos, SOC Commander para la respuesta. Cada uno mantiene sus propias aprobaciones, y su autoridad es vinculante en todos ellos.
No. El cumplimiento de NIS2 depende de requisitos organizativos, legales, de gobierno y sectoriales que ninguna plataforma decide. Lo que sí puede hacer la assurance continua es ayudar a una organización a mantener visibilidad operativa y evidencia sobre los controles de seguridad en los que se apoya. El movimiento va de la evaluación periódica hacia la evidencia continua.
Cuanto más autónoma es una acción, más hay que comprobar su resultado. Cada acción automatizada crea una segunda pregunta: ¿produjo el estado defensivo previsto? Por eso la verificación está diseñada dentro de la arquitectura y no añadida después. UnifiedONE no afirma verificar acciones de agentes de IA externos.
Empiece aquí
Vea cómo UnifiedONE relee el estado resultante, muestra la desviación y las brechas de licencia en lugar de esconderlas, y convierte la postura de seguridad en un proceso continuo y no en una instantánea.
Cree su cuenta e inicie el proceso de incorporación guiado.