
Op uzelf aangewezenReactief
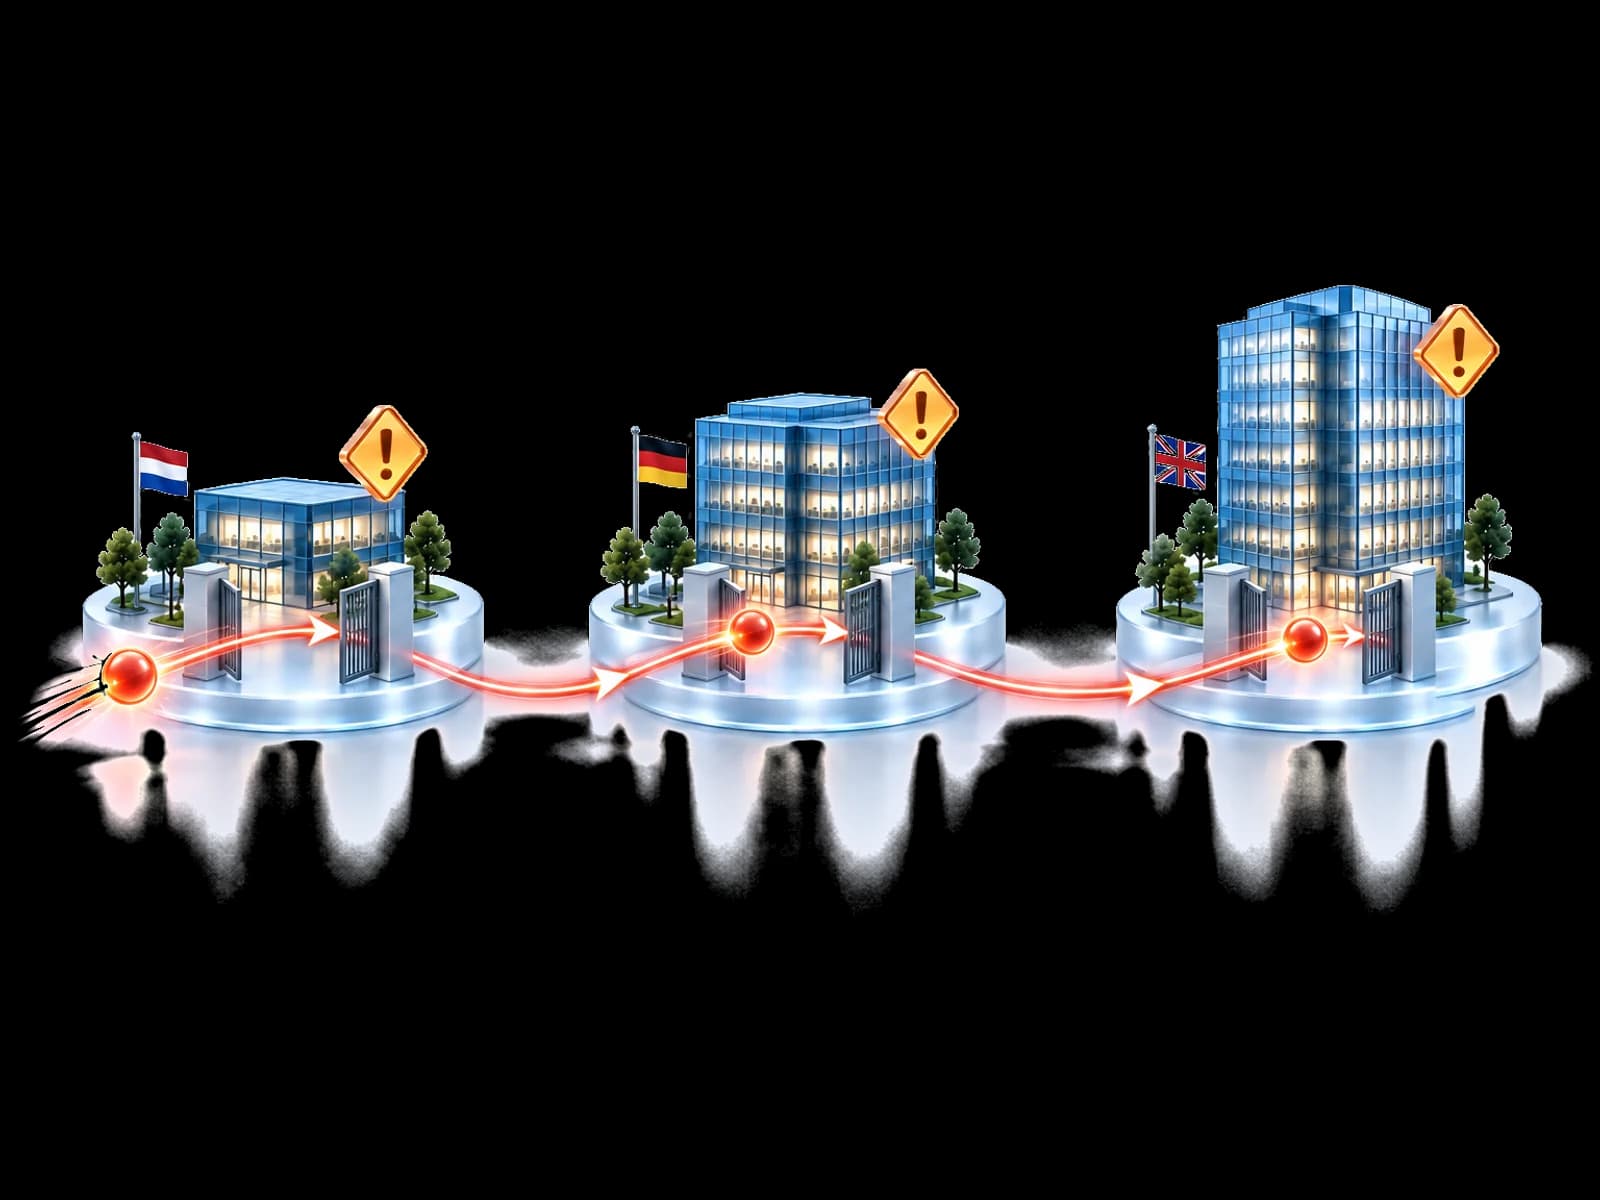
Dezelfde dreiging komt opnieuw binnen.
Bekende kwaadaardige domeinen en aanmeldpatronen bereiken uw mensen voordat iemand ze heeft gecontroleerd.
Front Gate Protection
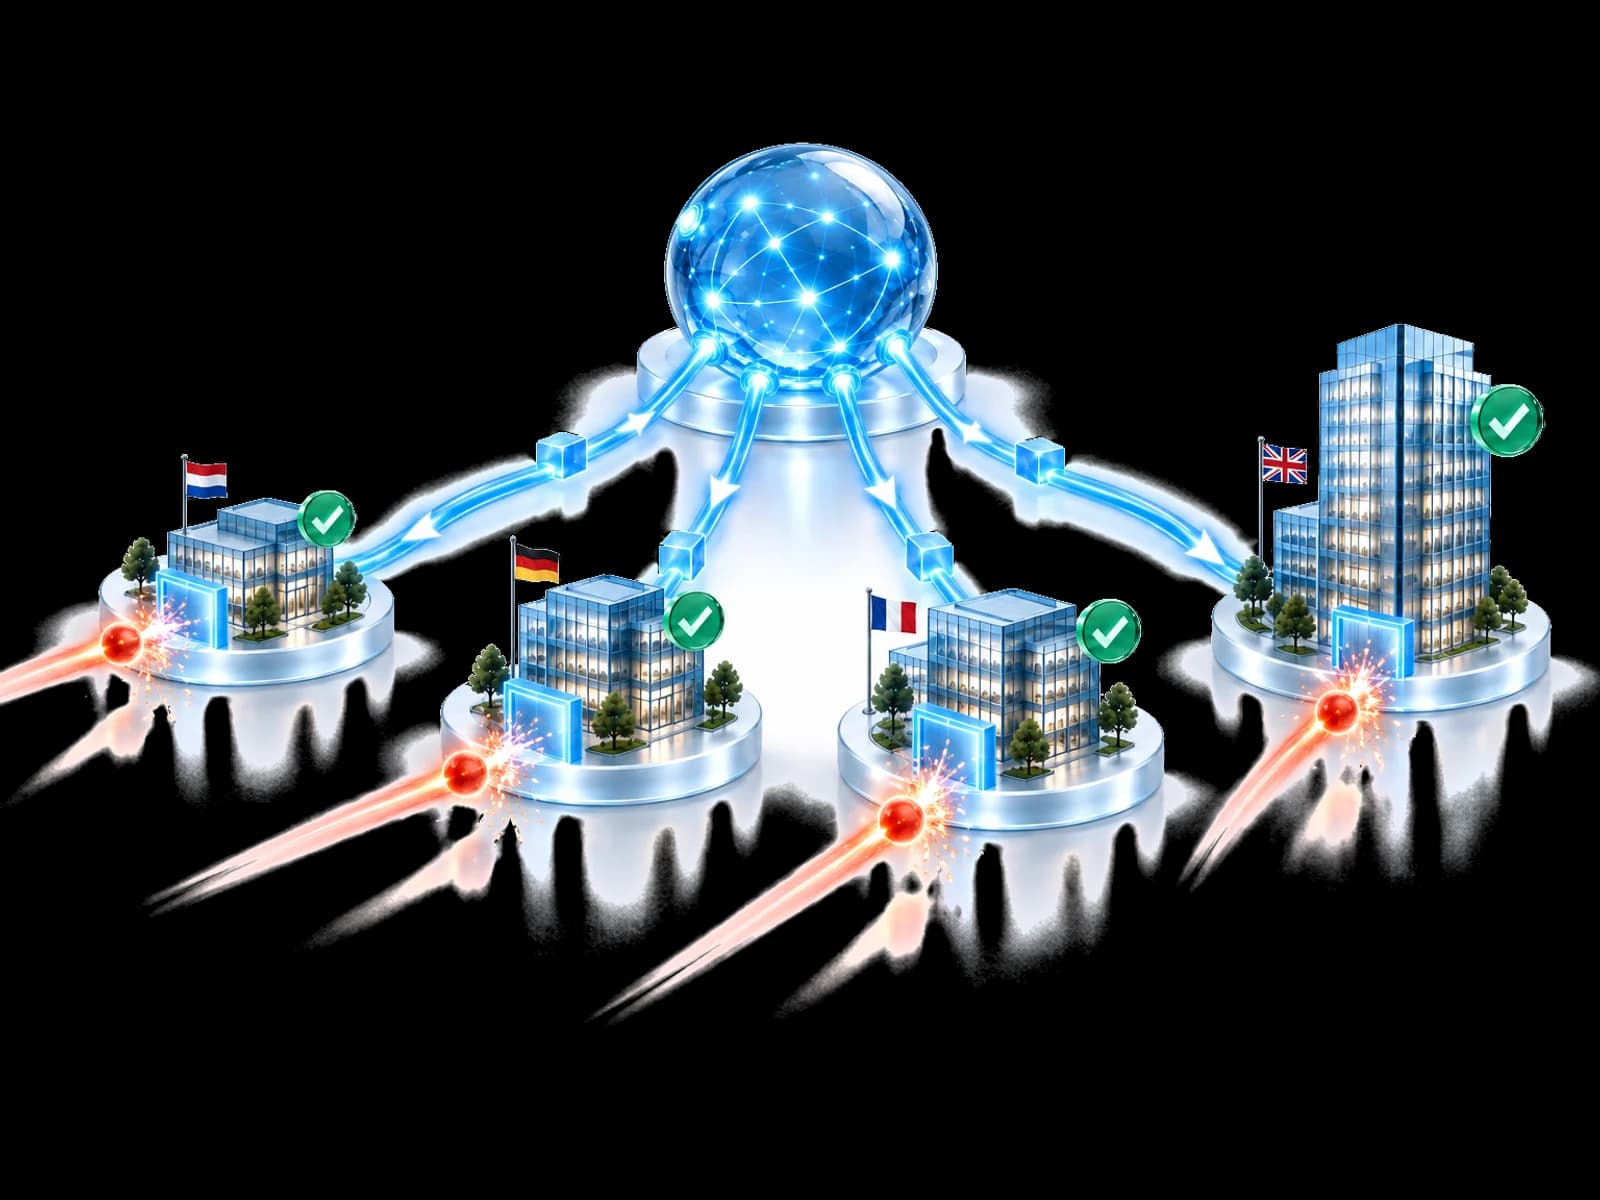
Wordt een dreiging elders bevestigd, dan kan UnifiedONE er bescherming van maken aan uw voordeur: ondersteunde Microsoft-controles voor aanmelding, e-mail en apparaten in uw tenant, volgens uw eigen beleid.
Bekende dreigingen kunnen vroeg worden geblokkeerd. Uw beleid beslist.Maak uw account aan en start uw begeleide onboarding.
Het probleem
Een dreiging die bij één organisatie bevestigd is, bereikt anderen vaak dagen later. Zonder gedeelde bescherming ziet ieder haar als iets nieuws.
Bekende kwaadaardige domeinen en aanmeldpatronen bereiken uw mensen voordat iemand ze heeft gecontroleerd.
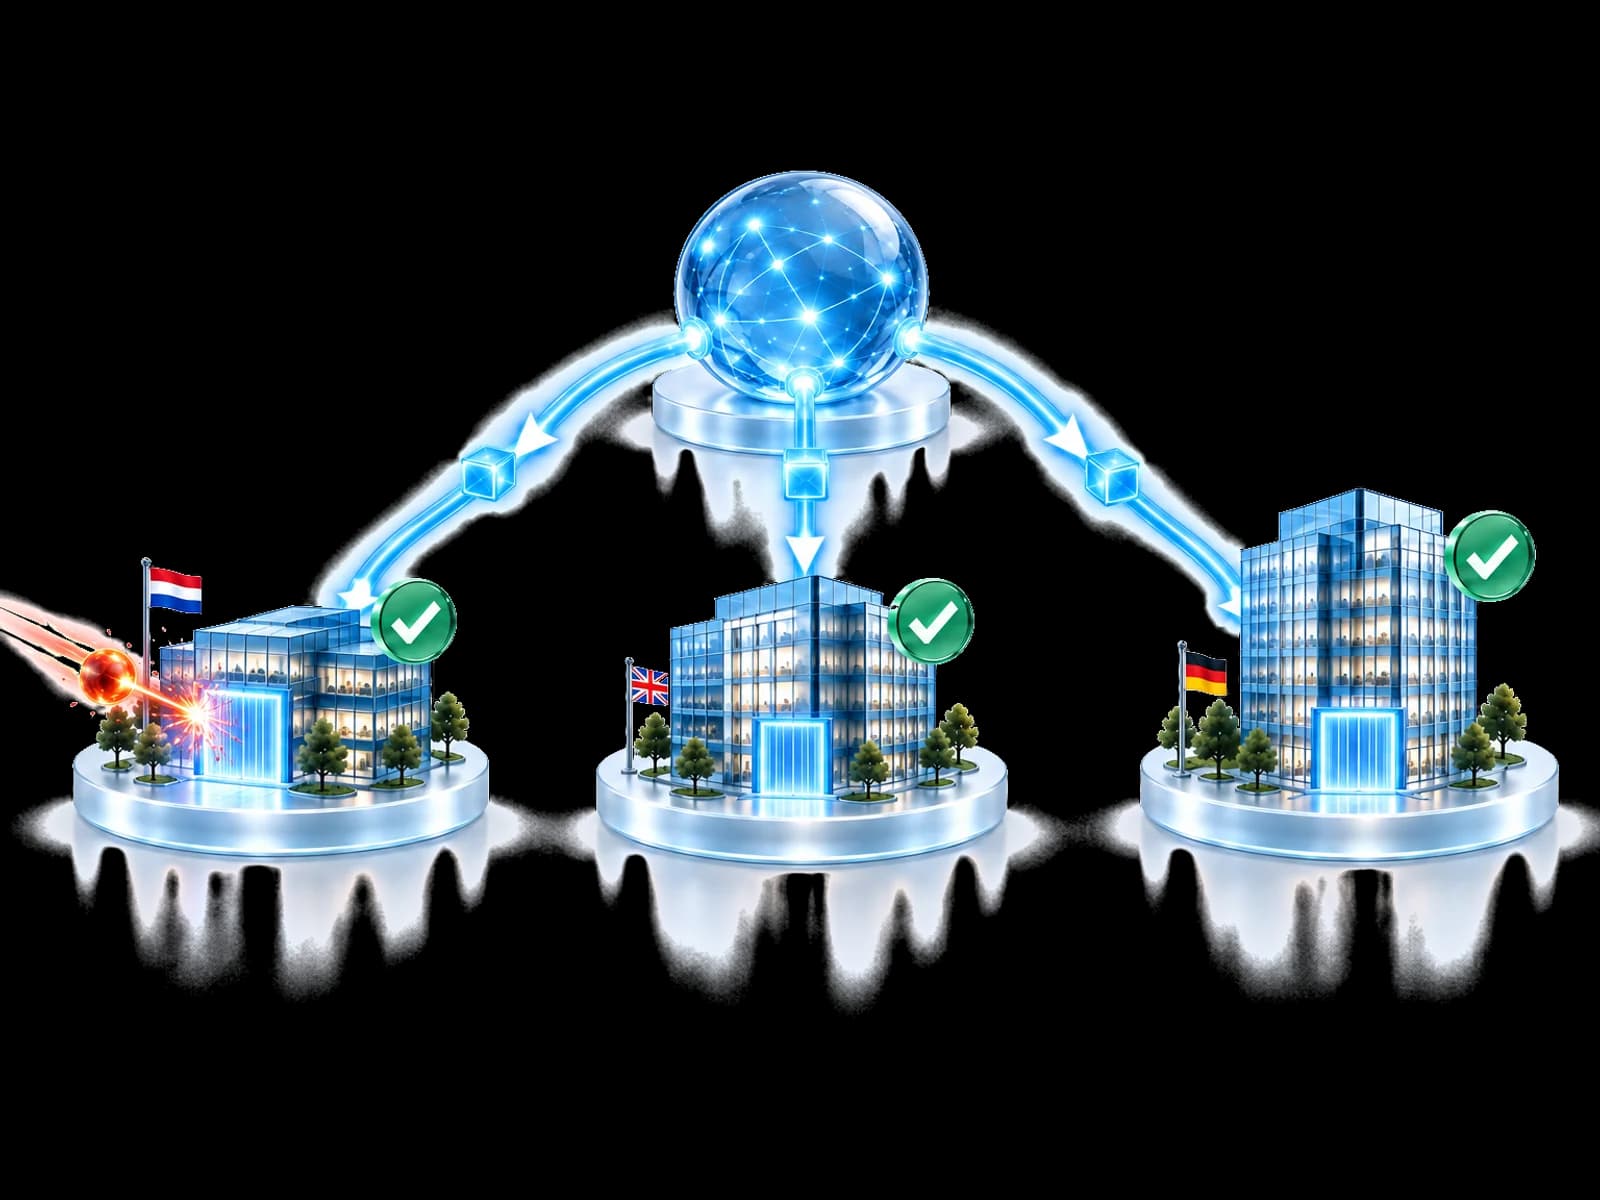
Wanneer geavanceerde dreigingsdetectie elders een dreiging bevestigt, valideert UnifiedONE de bevinding. Die kan dan bescherming worden in ondersteunde Microsoft-maatregelen voor aanmelding, e-mail en apparaten in uw tenant, waar uw beleid, rechten en licenties dat toestaan.
Tenantgrens
Kies een verbonden beveiligingstool. UnifiedONE controleert wat uw organisatie kan doen voordat het om een reactie vraagt.
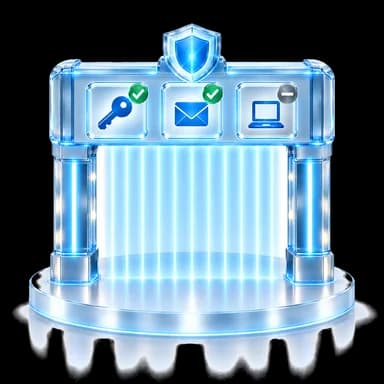
Resultaat: de identiteitsroute kan onder de bevoegdheid van de tenant worden aangevraagd.
Illustratieve stroom. Geen klantgegevens.
Elke route blijft afhankelijk van tenantconfiguratie, beleid, machtigingen, licenties, mogelijkheden van de verbonden provider en beschikbare teruglezing van de status.
Acceptatie door de provider bewijst niet dat preventieve bescherming actief is.
Gebouwd voor uw team
Profiteer van elders gevonden dreigingen zonder zelf onderzoek te doen.
Help de voordeur van klanten die in aanmerking komen te versterken vanuit één gevalideerde bevinding.
Pas bescherming tegen bekende dreigingen consistent toe in alle bedrijfsonderdelen.
Besteed tijd aan nieuwe dreigingen, niet aan dreigingen die elders al bevestigd zijn.
Vragen
Nee. Behoud uw firewallplatform en EDR. Front Gate Protection werkt ernaast als een van de proactieve beveiligingsoplossingen van UnifiedONE: preventieve coördinatie, geen nieuwe firewall, gateway of vervanging van het SOC. Het is ontworpen om gevalideerde beveiligingscontext naar geschikte identiteits-, endpoint- en e-mailcontroles te brengen die al met de tenant zijn verbonden.
Microsoft Entra ID is de koppeling, met Entra ID P1 of hoger en toestemming van een globale beheerder. E-mailbescherming hangt af van de Microsoft-diensten en licenties van elke tenant. Microsoft Defender for Endpoint is vandaag al geïntegreerd; waar het aanwezig is, hangen endpointacties af van opgenomen apparaten en de vrijgegeven acties. De precieze beschikbare acties blijven afhankelijk van tenantconfiguratie, machtigingen en licenties.
De route stopt en de ontbrekende mogelijkheid blijft zichtbaar. Front Gate Protection toont een niet-beschikbare controle niet als geslaagde bescherming. Beschikbare routes kunnen nog steeds volgens lokaal beleid worden overwogen.
Alleen waar het ingestelde beleid en de bevoegdheid van de tenant dit toestaan. Een reactie kan goedkeuring vereisen en elke actie blijft afhankelijk van machtigingen, een geschikte verbonden controle en licenties.
Beveiligingsindicatoren, validatie en betrouwbaarheidsmetadata kunnen volgens het deelnamemodel worden gedeeld. Gebruikers, mailboxen, bestanden, onderzoeken en de identiteit van de tenant blijven binnen de tenant.
Nee. Gevalideerde intelligence kan preventieve bescherming alleen verbeteren wanneer de bevinding relevant is en een geschikte lokale controle, beleid, machtiging en licentie een reactie toestaan.
Nee. Een geaccepteerd verzoek verschilt van een waargenomen beschermingsstatus. Waar de verbonden provider teruglezing ondersteunt, kan de resulterende status worden gecontroleerd. Anders blijft de beperking zichtbaar.
Breng gevalideerde bevindingen onder de bevoegdheid van de tenant naar een geschikte lokale controle.
Preventieve actie blijft afhankelijk van lokale mogelijkheden.Maak uw account aan en start uw begeleide onboarding.