Tenant voor tenantDubbel werk
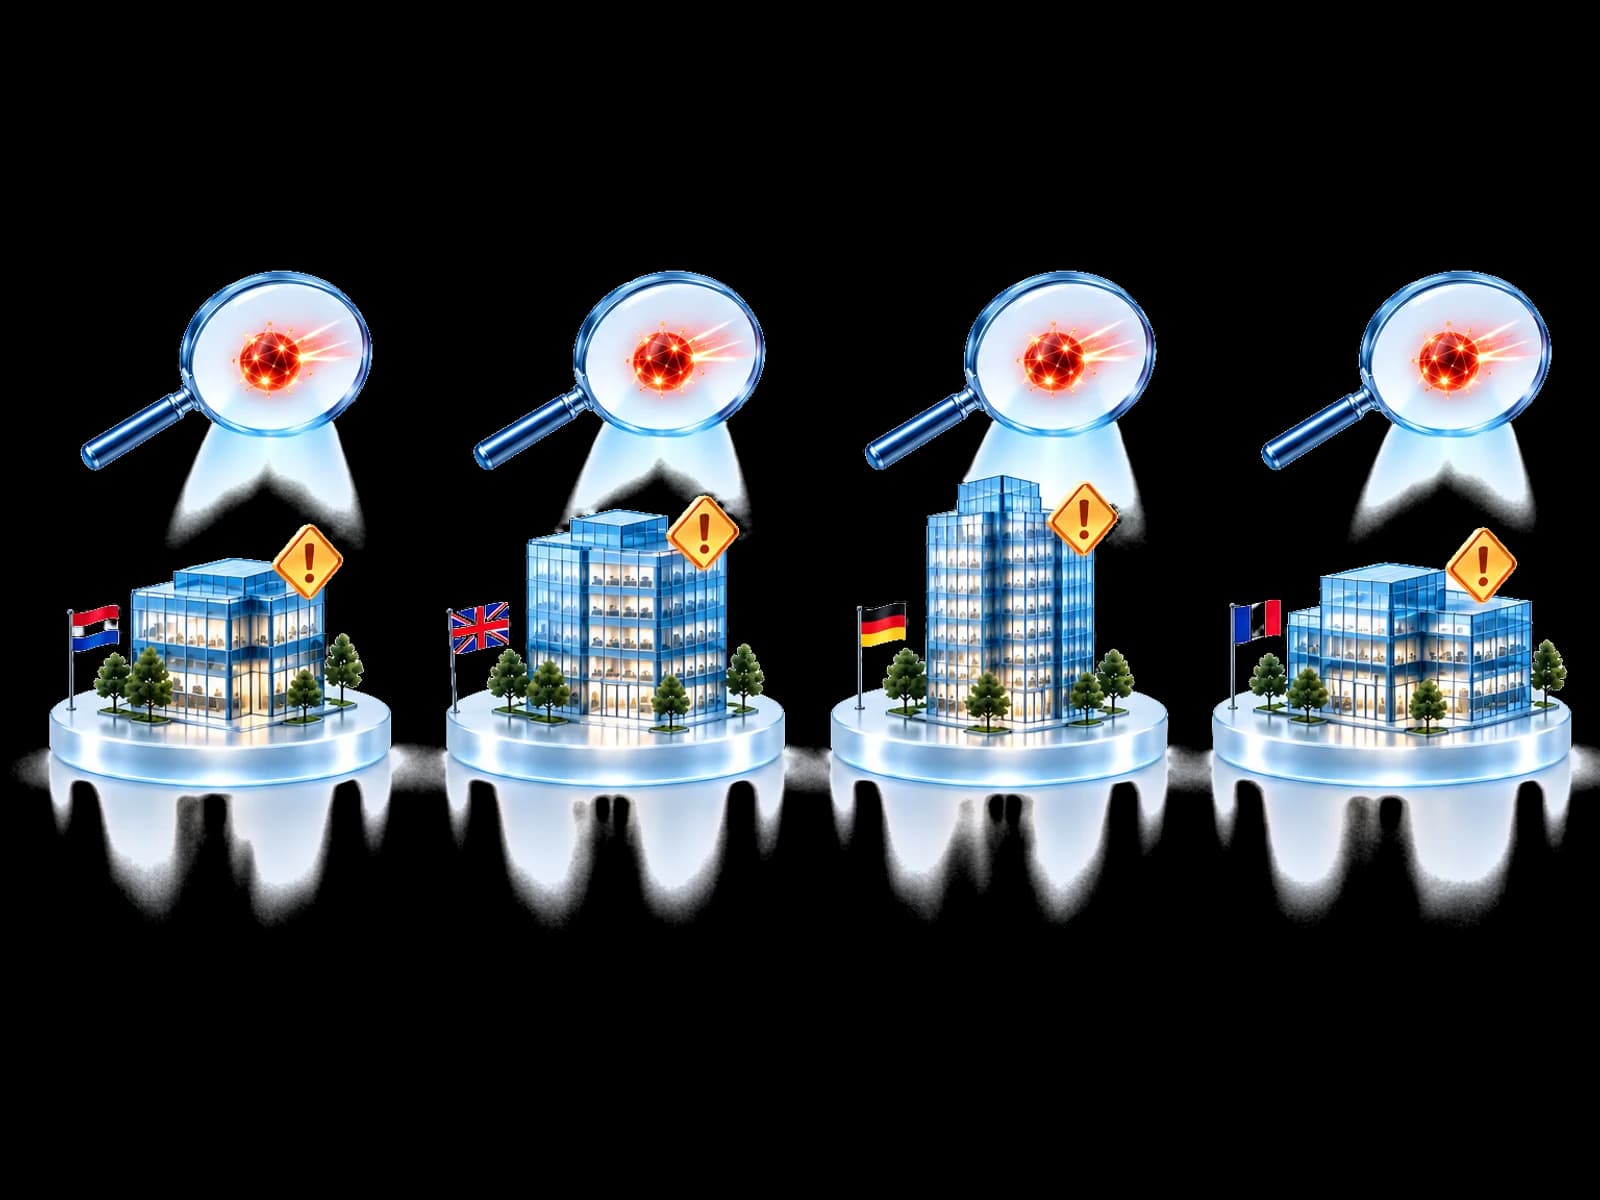
Hetzelfde werk, tenant na tenant.
Herhaald onderzoek kan de volgende lokale beslissing vertragen.
Cross-Tenant Protection
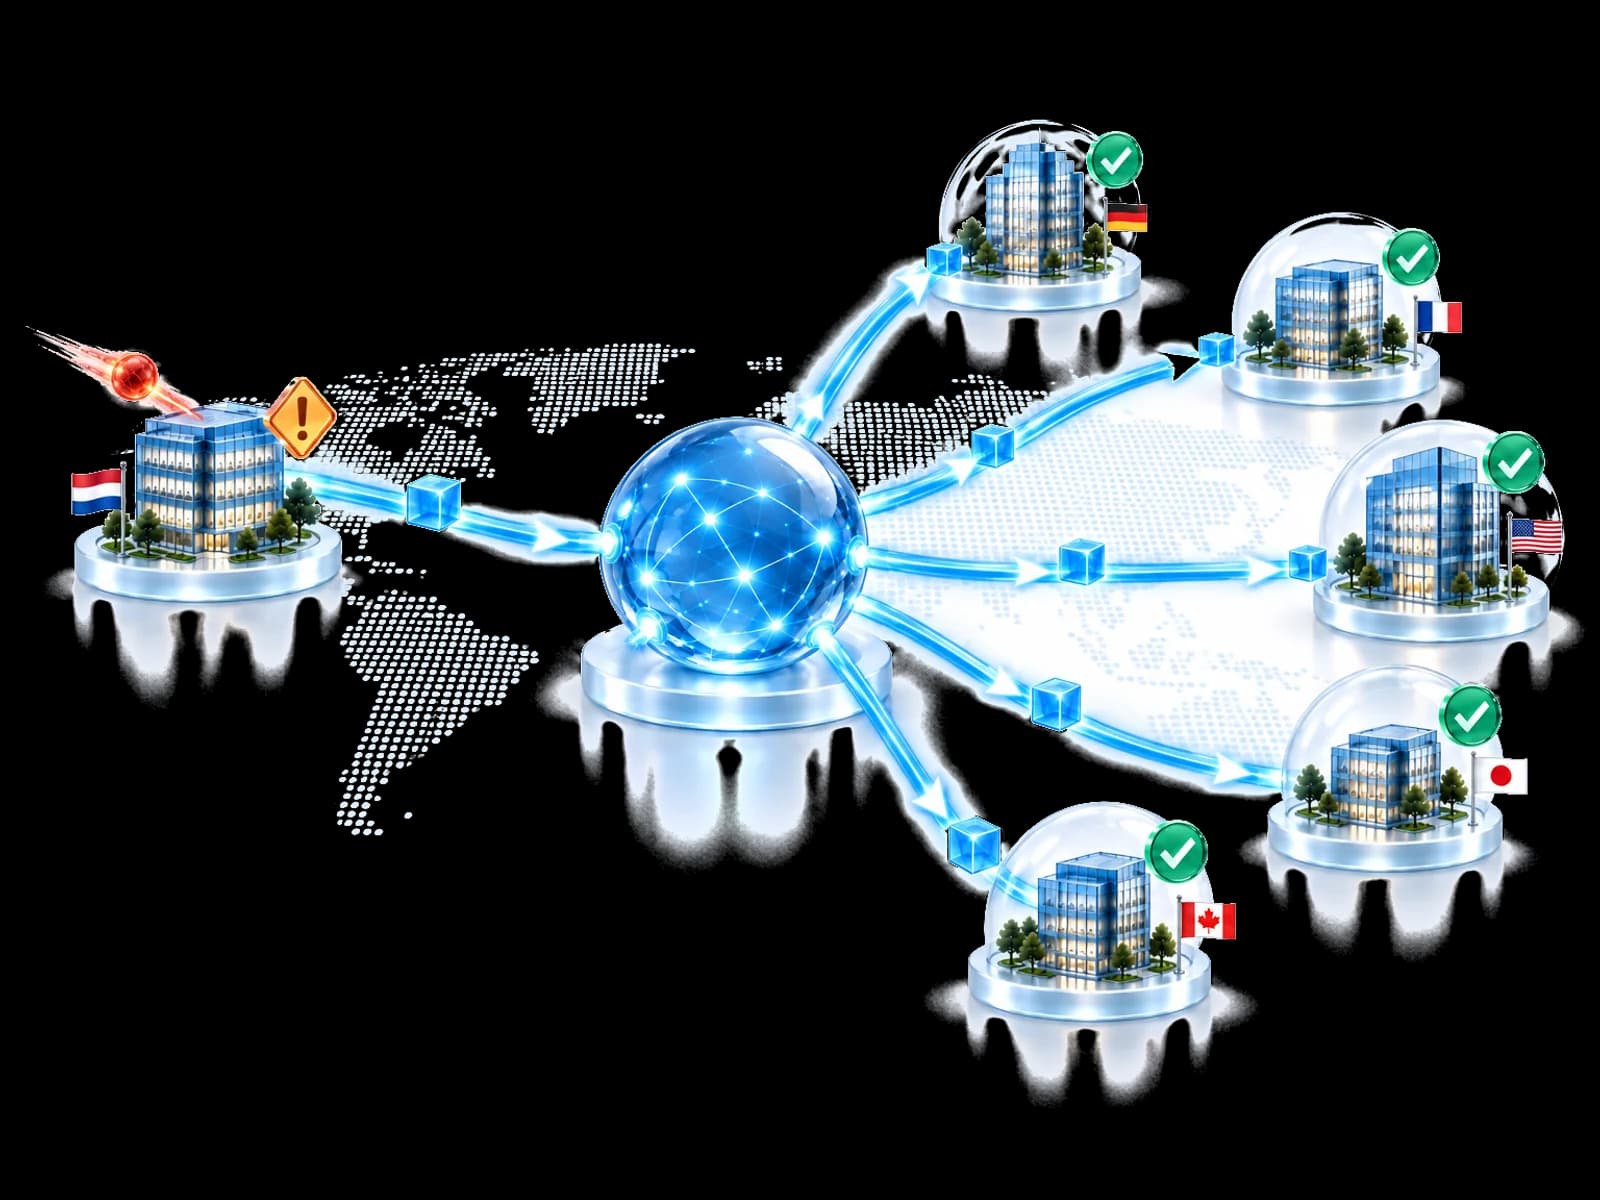
Wanneer een dreiging in één omgeving wordt gevalideerd, kan UnifiedONE het defensieve inzicht beschikbaar maken voor andere deelnemende omgevingen. Elke omgeving controleert relevantie, beleid, machtigingen, gekoppelde maatregelen en licenties vóór een lokale respons. De privégegevens van het onderzoek blijven bij de bron.
Eén bevinding. Meer teams voorbereid.Maak uw account aan en start uw begeleide onboarding.
Het probleem
Een MSP of groep kan dezelfde aanval in veel omgevingen zien. Zonder een beheerste manier om het defensieve inzicht te hergebruiken, kunnen teams onderzoek herhalen voordat zij bepalen wat lokaal van toepassing is.
Herhaald onderzoek kan de volgende lokale beslissing vertragen.
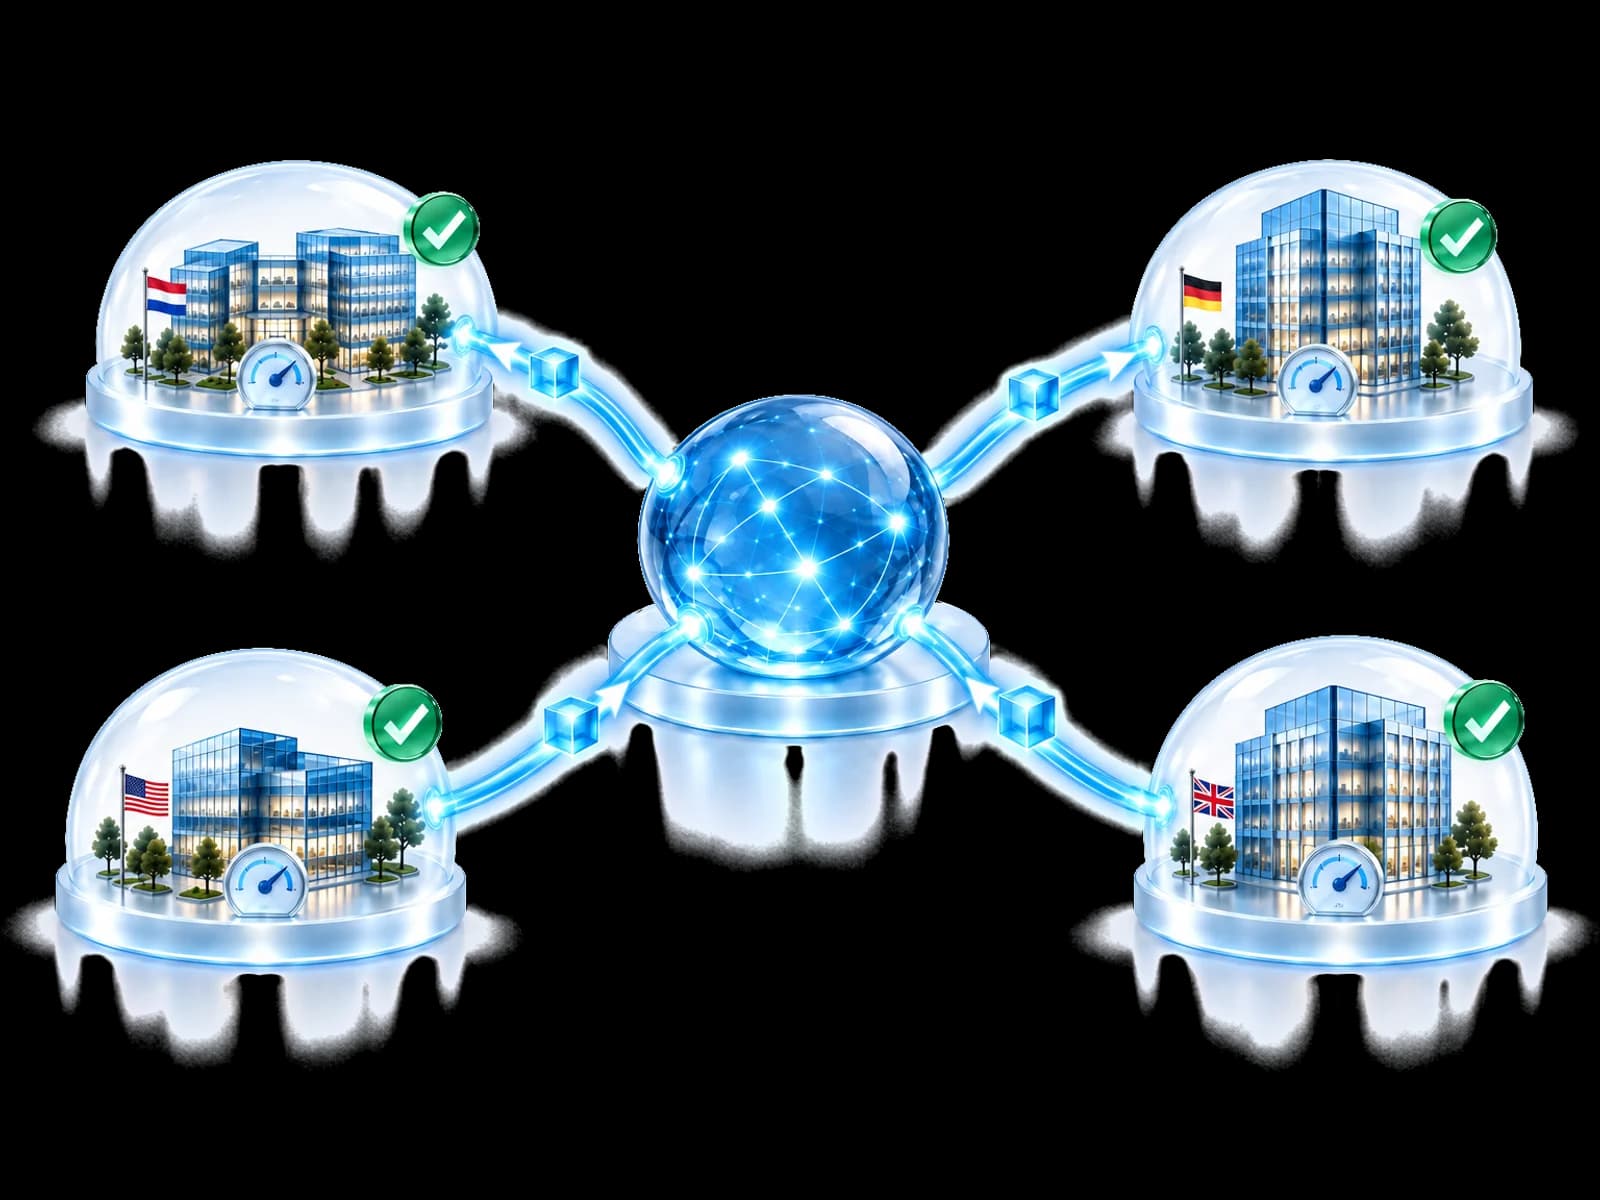
De les gaat over de grens, de regie niet. Het beleid, de rechten en licenties van elke tenant bepalen de reactie.
Zo werkt het
Kies hoe de les aankomt en vergelijk drie onafhankelijke beslissingen van ontvangers. Deelname betekent nooit dat overal dezelfde actie wordt uitgevoerd.
Illustratieve ontvangers en resultaten. Geen klantrecords of live activiteit.
Cross-Tenant Protection beoordeelt een beveiligingsles voor elke deelnemende omgeving. Het biedt geen toegang tot tenants en draagt de zaak die de les opleverde niet over.
Gebouwd voor uw team
Gebruik relevante gevalideerde bevindingen uit deelnemende omgevingen via de maatregelen die u al heeft.
Hergebruik een onderzoek voor geschikte klanten, terwijl ieder zijn eigen beslissingsbevoegdheid behoudt.
Help bedrijfsonderdelen te handelen op relevante bevindingen met behoud van lokaal beleid.
Neem een bevestigde bevinding mee naar de volgende toegestane respons.
Vragen
Privacyveilige beveiligingskennis kan reizen: aanvallersindicatoren, validatie, betrouwbaarheid, verval en aanvalspatronen. Identiteiten van klanten en tenants, gebruikers, berichten, bestanden, ruwe records, onderzoeksnotities en toegang tot tenants blijven lokaal.
Nee. Observe verandert niets. Assist bereidt een geschikte reactie voor een aangewezen goedkeurder voor. Act geldt alleen voor vooraf goedgekeurde actietypen en blijft afhankelijk van relevantie, lokaal beleid, verbonden controles, machtigingen en licenties.
De les kan zichtbaar blijven, maar de reactie mag niet als geslaagde bescherming worden gepresenteerd. De ontbrekende mogelijkheid of licentie blijft voor die ontvangende omgeving benoemd.
Nee. Acceptatie door de provider verschilt van een waargenomen beschermingsstatus. Continuous Protection Assurance en het Assurance Center zijn geplande mogelijkheden die gefaseerd worden geleverd.
Nee. Verschillende beveiligingsecosystemen kunnen intelligence bijdragen aan één gemeenschappelijke operationele laag. Vandaag kan bescherming worden toegepast op verbonden Microsoft-tenants via de Microsoft-beveiligingstools die zij al gebruiken.
Start uw onboarding
Sluit u aan bij de community en houd beleid, goedkeuring en controles van elke ontvanger onafhankelijk.
Maak uw account aan en start uw begeleide onboarding.