
Oordeel voor oordeelTegenstrijdig
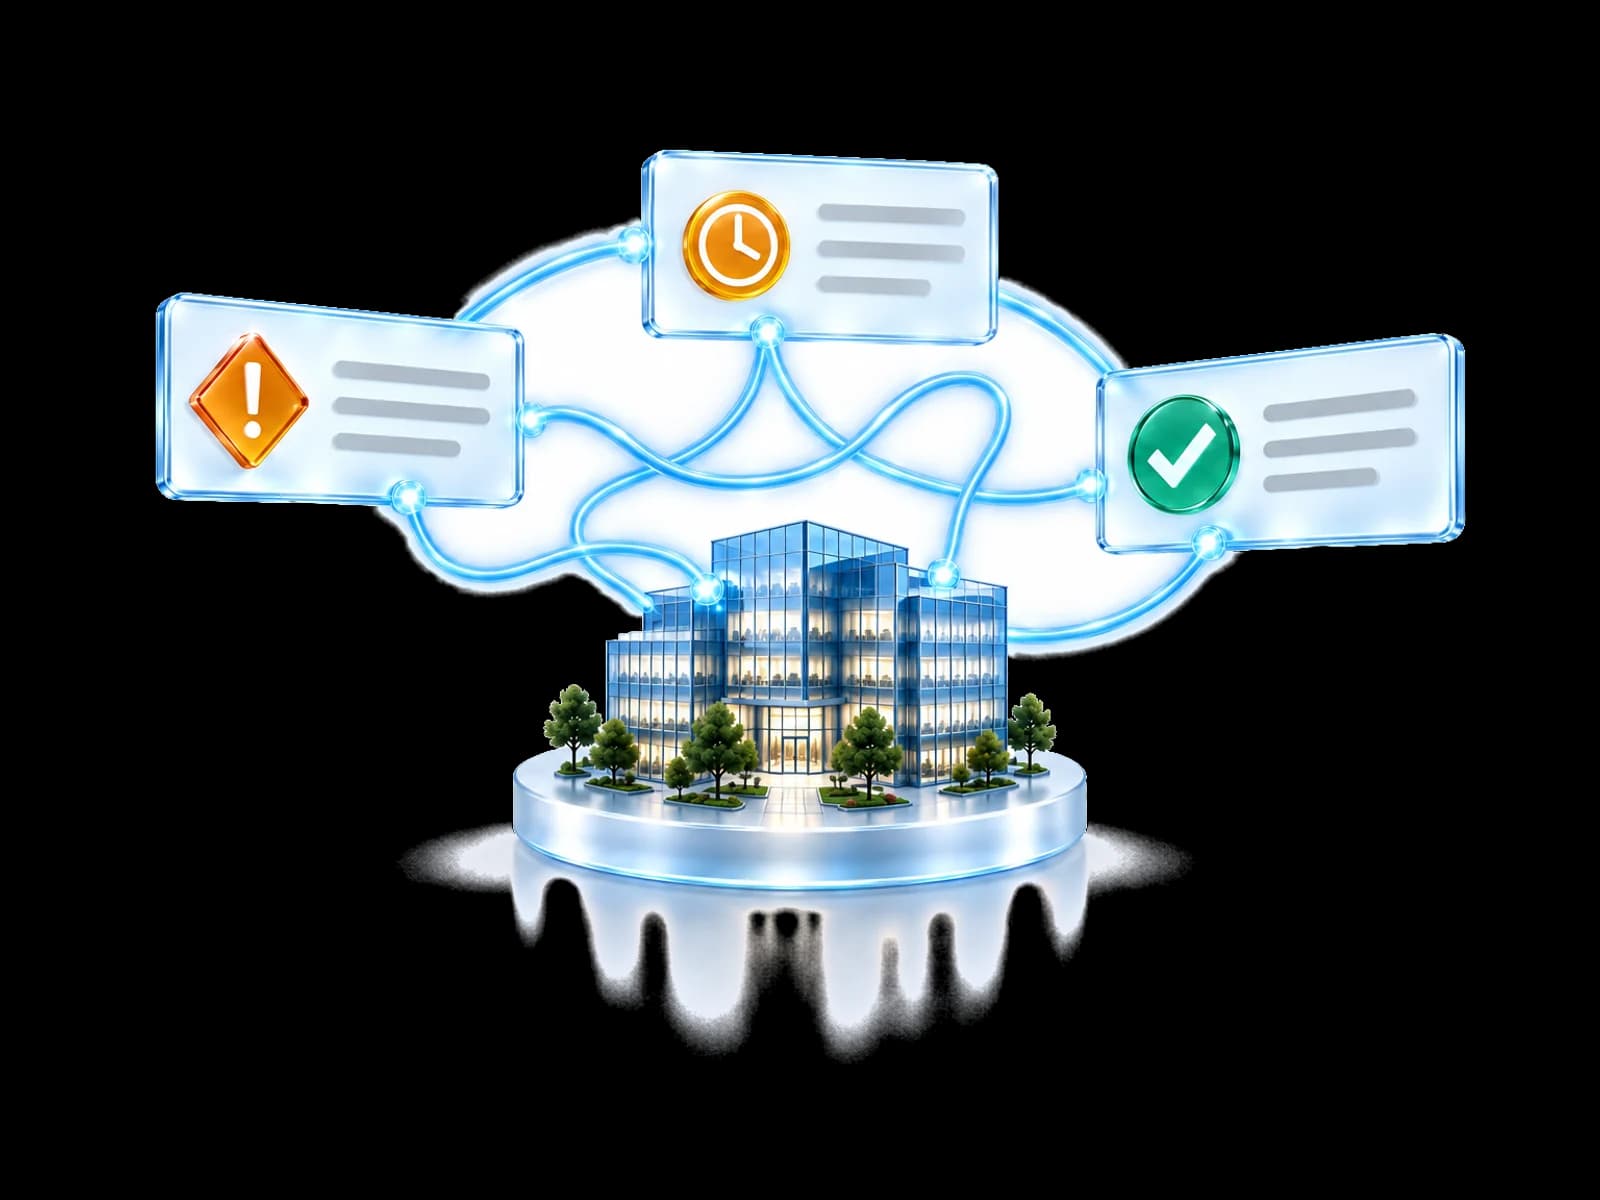
Tegenstrijdige oordelen, geen duidelijk antwoord.
Uw team moet elke keer opnieuw bepalen welke bron het vertrouwt.
Shared Defense Intelligence
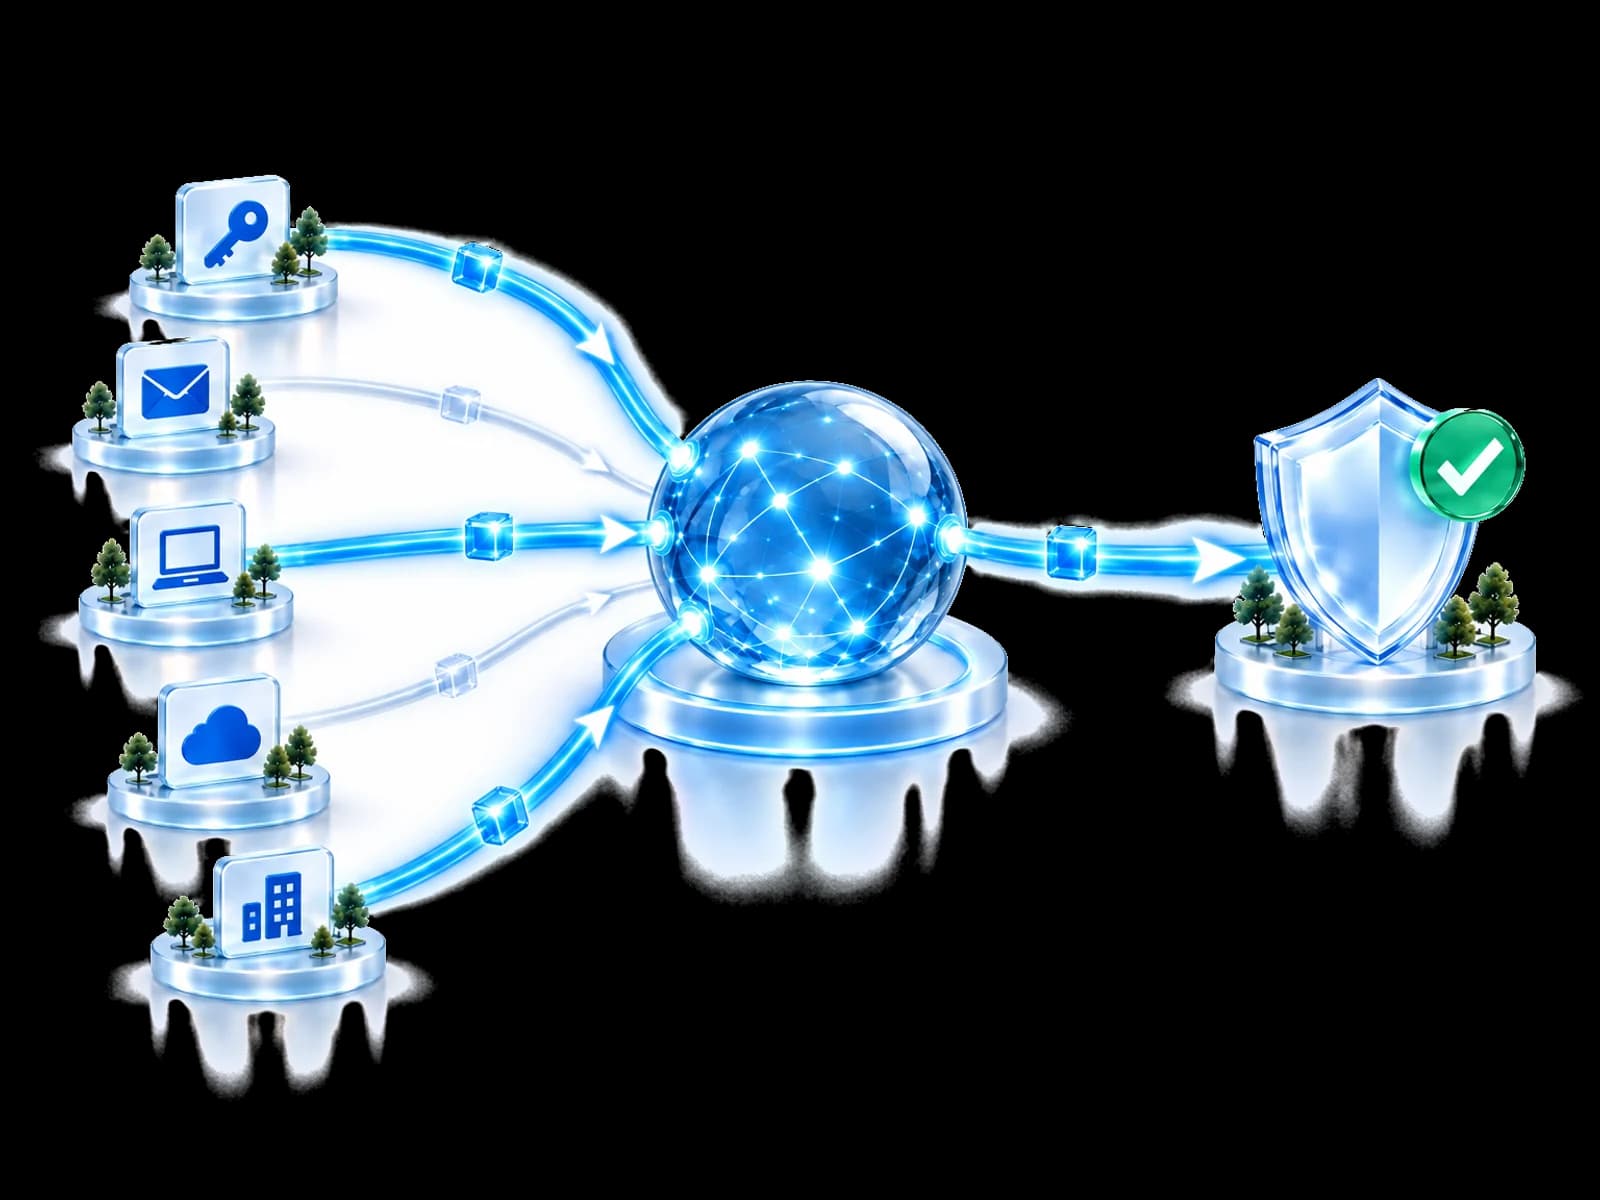
UnifiedONE weegt signalen uit uw tools, threat feeds en de community met DCRE — Dynamic Confidence & Reputation —, zodat uw team handelt op wat bevestigd is en de rest opzijzet.
Minder ruis. Zekerdere beslissingen.Maak uw account aan en start uw begeleide onboarding.
Het probleem
Elke tool en feed geeft een eigen oordeel. Alles als urgent behandelen kost tijd; alles negeren riskeert dat u de echte aanval mist.
Uw team moet elke keer opnieuw bepalen welke bron het vertrouwt.
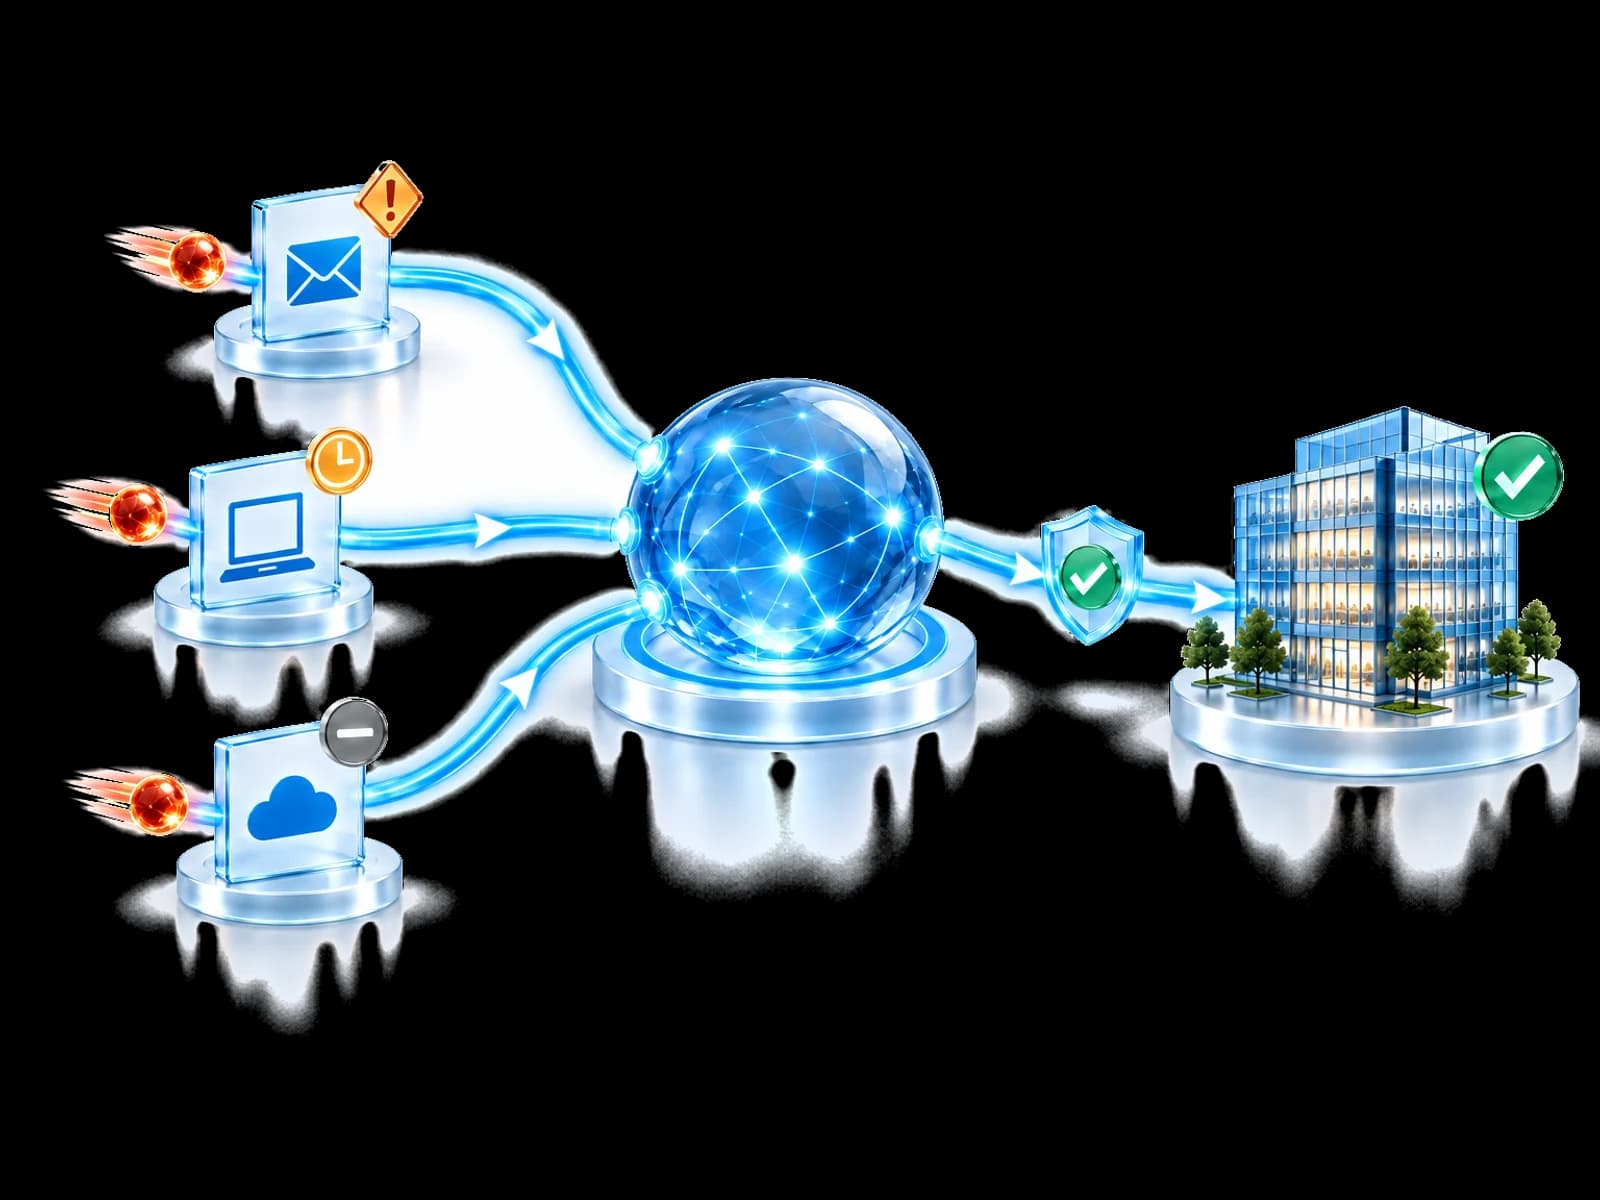
DCRE houdt rekening met betrouwbaarheid, leeftijd en tegenstrijdig bewijs, zodat het advies laat zien waarom, niet alleen wat.
Zo werkt het
Bekijk elke bron om te zien hoe deze de beoordeling verandert. Geen enkele waarneming bepaalt op zichzelf het oordeel.
Dit ondersteunt de beoordeling omdat het direct relevant is voor de beschermde omgeving. Het blijft één waarneming, geen definitief oordeel.
Illustratief bewijs. Geen klantrecord of actuele betrouwbaarheidsscore.
Wat gebeurt er daarna
Shared Defense Intelligence valideert en verklaart de bevinding. Het dwingt zelf geen bescherming af en voert niet overal dezelfde actie uit.
De bevinding geldt voor deze omgeving.
Lokale bevoegdheid staat de overdracht toe.
Een ondersteunde verbonden controle kan reageren.
Vereiste toegang en aanspraak zijn aanwezig.
Het Threat Intelligence Network correleert ondersteunde beveiligingssignalen, externe intelligence en privacyveilige communitywaarnemingen. Dynamic Confidence & Reputation onderhoudt betrouwbaarheid en reputatie wanneer validatie, tegenstrijdigheid, actualiteit en tijd veranderen.
Gebouwd voor uw team
Een helder advies in plaats van een stapel meldingen.
Eén betrouwbare beoordeling voor alle klanten, in plaats van elke melding opnieuw te controleren.
Consistente beslissingen over tools van verschillende leveranciers.
Zie ondersteunend en tegenstrijdig bewijs voordat u handelt.
Vragen
Nee. Een feed geeft u indicatoren om te lezen en te rangschikken. Shared Defense Intelligence correleert ondersteunde bronnen, houdt ondersteunend en tegenstrijdig bewijs zichtbaar en legt vast waarom een bevinding beoordeling verdient.
Het Threat Intelligence Network neemt ondersteunde waarnemingen in, normaliseert, verrijkt en correleert ze. DCRE — Dynamic Confidence & Reputation onderhoudt betrouwbaarheid en reputatie wanneer onafhankelijke ondersteuning, validatie, tegenstrijdigheid, actualiteit en tijd veranderen. Ze zijn verbonden, maar niet dezelfde component.
Privacyveilige aanvallersindicatoren en metadata over validatie, betrouwbaarheid en verval mogen volgens de deelname-instellingen worden gedeeld. Namen, gebruikers, inloggegevens, berichten, bestanden, ruwe records en toegang tot de tenant blijven lokaal.
Nee. Een bevinding moet nog steeds relevant zijn voor elke deelnemende omgeving. Lokaal beleid, machtigingen, verbonden controles en licenties bepalen of een vervolgreactie beschikbaar of goedgekeurd is.
Start uw onboarding
Verbind uw beveiligingsomgeving en beoordeel wat elke bevinding ondersteunt voordat een reactie wordt overwogen.
Maak uw account aan en start uw begeleide onboarding.