NIS2-compliance
Met NIS2 wordt beveiliging iets wat u moet kunnen aantonen.
NIS2 is de EU-richtlijn voor cyberbeveiliging die organisaties en hun bestuur aanspreekt. UnifiedONE helpt u actueel bewijs bij te houden van uw beveiligingsmaatregelen en incidentrespons, zodat een beoordeling begint met dossiers in plaats van met haast.
Bewijs dat uw NIS2-werk ondersteunt. Geen compliancecertificaat.
Maak uw account aan en start uw begeleide onboarding.
UnifiedONE geeft geen juridisch advies en bepaalt niet of NIS2 op u van toepassing is.
- Gemaakt in Europa
- Ontworpen voor Europese privacyverwachtingen
- Bewijs uit uw actuele configuratie
- Uw team trekt de conclusies
Het probleem
De meeste organisaties hebben de maatregelen. Weinigen kunnen ze direct aantonen.
Bewijs zit verspreid over tools, spreadsheets en inboxen. Het samenbrengen voor een beoordeling, of tijdens een incident, kost tijd die u niet heeft.
Nu: Bewijs is verspreidBeleid, logs en goedkeuringen staan in verschillende tools en mappen.
Met UnifiedONE: Beveiligingsbeslissingen en hun bewijs blijven bij elkaar.
Nu: De meldtermijn is kortEen vroegtijdige waarschuwing moet binnen 24 uur nadat u van een significant incident weet.
Met UnifiedONE: Incidentdossiers beginnen met verbonden bewijs, niet met een leeg blad.
Nu: Het bestuur is aansprakelijkBestuurders moeten de risicomaatregelen goedkeuren en bewaken, en kunnen aansprakelijk worden gesteld.
Met UnifiedONE: Duidelijke, actuele dossiers helpen het bestuur toezicht aan te tonen.
NIS2 in het kort
Wat de richtlijn van u vraagt.
NIS2 legt één basisniveau voor cyberbeveiliging vast in de EU, met een bredere reikwijdte, strengere plichten en persoonlijke verantwoordelijkheid voor het bestuur.
- Nummer van de richtlijn (EU)
- 2022/2555
- Termijn voor nationale wetgeving
- 17 okt 2024
- Maximale boete voor essentiële entiteiten, het hoogste bedrag geldt
- € 10 mln of 2%
Vanaf het moment dat u op de hoogte bent van een significant incident
- 24 uurVroegtijdige waarschuwing
- 72 uurIncidentmelding
- 1 maandEindverslag
Een begrijpelijke samenvatting van Richtlijn (EU) 2022/2555. Nationale wetten verschillen, dus controleer uw nationale omzetting en vraag juridisch advies.
Lees de details
Wat is NIS2?
NIS2 is de tweede Netwerk- en Informatiebeveiligingsrichtlijn, Richtlijn (EU) 2022/2555. Zij legt een gemeenschappelijke cybersecuritybasis vast in de hele Europese Unie en vervangt de oorspronkelijke NIS-richtlijn uit 2016 met een ruimere reikwijdte, strengere eisen en echte verantwoordelijkheid voor het hoger management.
De bedoeling is helder: het niveau van cyberweerbaarheid verhogen voor de organisaties waarvan de samenleving afhankelijk is. Waar de oude regels een beperkte groep exploitanten dekten, betrekt NIS2 hele sectoren en houdt zij elke organisatie aan een gedocumenteerde standaard voor risicobeheer, incidentmelding en toeleveringsketenbeveiliging.
Voor wie geldt NIS2?
NIS2 geldt in het algemeen voor middelgrote en grote organisaties in aangewezen sectoren. Voor sommige kleinere kritieke aanbieders gelden uitzonderingen op de omvangsdrempel. Een leverancier kan ook te maken krijgen met eisen van een klant die onder NIS2 valt. De precieze verplichtingen hangen af van het toepasselijke nationale recht.
De richtlijn deelt organisaties in bij essentiële entiteiten (sectoren zoals energie, transport, bankwezen, gezondheidszorg, water, digitale infrastructuur en openbaar bestuur) en belangrijke entiteiten (waaronder postdiensten, afvalbeheer, chemie, voeding, productie en digitale aanbieders). Beide moeten aan dezelfde beveiligingsplichten voldoen; het verschil zit vooral in hoe streng er toezicht op wordt gehouden.
Wat NIS2 vereist
NIS2 is opgebouwd rond de risicobeheermaatregelen in artikel 21, strikte meldplichten voor incidenten en de bestuurlijke verantwoordelijkheid uit artikel 20. In de praktijk komt het neer op vijf dingen die u moet doen en moet kunnen aantonen.
- RisicobeheermaatregelenNeem technische en organisatorische maatregelen in uw netwerk- en informatiesystemen: toegangsbeheer, MFA, encryptie, patching, back-ups en bedrijfscontinuïteit.
- IncidentmeldingMeld significante incidenten binnen een strak tijdschema: een vroegtijdige waarschuwing binnen 24 uur, een uitgebreidere melding binnen 72 uur en een eindrapport binnen één maand.
- ToeleveringsketenbeveiligingBeoordeel en beheer het cyberrisico dat uw leveranciers en dienstverleners meebrengen, want een aanvaller die via een leverancier binnenkomt, blijft uw incident om te melden.
- Bestuurlijke verantwoordelijkheidHet hoger management moet de risicomaatregelen goedkeuren en erop toezien en kan persoonlijk aansprakelijk worden gesteld. Cybersecurity wordt een verantwoordelijkheid van de directie, niet slechts een IT-taak.
- Continue complianceHoud uw bewijs actueel. Toezichthouders kunnen er op elk moment om vragen, dus uw beveiligingsstatus, beleid en incidentregistraties moeten direct beschikbaar zijn, niet pas na het verzoek samengesteld.
Deadlines, en wat niet-naleving kost
NIS2 is in januari 2023 in werking getreden. Lidstaten moesten de richtlijn uiterlijk op 17 oktober 2024 in nationaal recht omzetten. De status van omzetting en handhaving verschilt per land; controleer daarom de wet en bevoegde autoriteit in uw land.
De sancties zijn substantieel. Essentiële entiteiten kunnen boetes krijgen tot 10 miljoen euro of 2 procent van de wereldwijde jaaromzet, afhankelijk van welk bedrag hoger is; belangrijke entiteiten tot 7 miljoen euro of 1,4 procent. Naast boetes kunnen toezichthouders het management persoonlijk aansprakelijk stellen, en juist daarom is NIS2 van een IT-onderwerp een directieonderwerp geworden. Voor organisaties in de financiële sector staat NIS2 naast DORA met zijn eigen eisen aan operationele weerbaarheid.
Zo werkt het
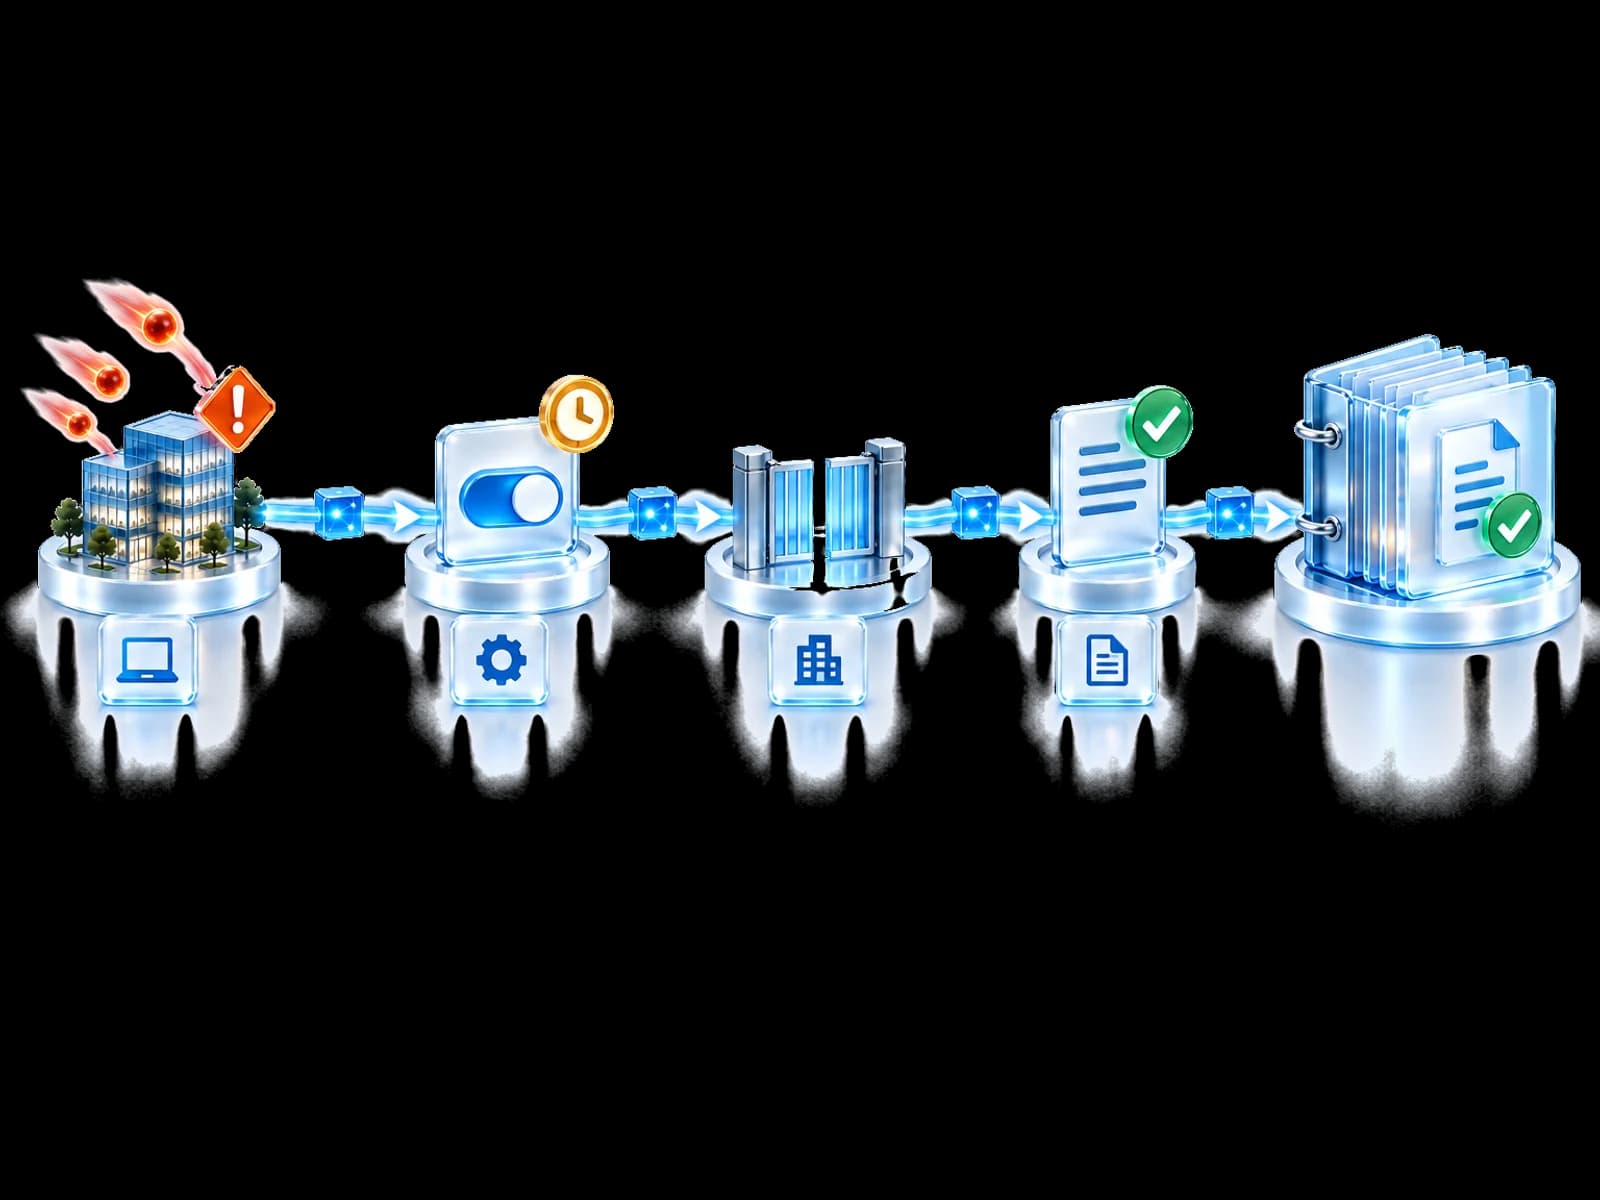
Elke beveiligingsbeslissing laat een dossier achter.
Bewijs ontstaat als bijproduct van het werk zelf, niet als rapport dat achteraf wordt samengesteld.
- 1
Detecteren
Signalen uit gekoppelde tools en de community tonen een dreiging.
- 2
Beoordelen
De bevinding wordt gevalideerd en de relevantie gecontroleerd.
- 3
Goedkeuren
Uw beleid of een bevoegde persoon beslist over de reactie.
- 4
Handelen
Toegestane acties lopen via uw bestaande maatregelen.
- 5
Vastleggen
Bewijs, onderbouwing en uitkomst worden bewaard voor beoordeling.
Bewijs voor uw beoordeling
Weet wat u kunt laten zien en wat nog werk vraagt.
Kies een NIS2-onderdeel en zie wat UnifiedONE helpt aantonen en wat bij uw team blijft.
Kies een onderdeel
Control Fabric legt uw configuratiebasislijn, afwijkingen en correcties vast over gekoppelde omgevingen.
Dit is een gids om bewijs te ordenen. Het is geen juridisch advies en geen compliancebeoordeling.
Zakelijke waarde
Minder haast. Meer vertrouwen.
Actueel bewijs ondersteunt elke beoordeling, audit en bestuursgesprek.
Dossiers klaar voor beoordeling
Beslissingen, goedkeuringen en uitkomsten blijven bij elkaar terwijl het werk gebeurt.
Eén bron voor meerdere kaders
Hetzelfde bewijs kan gesprekken over NIS2, DORA en GDPR ondersteunen.
Zicht voor het bestuur
Board-Ready Evidence maakt van operationele dossiers heldere rapportage.
Gebouwd voor Europese verwachtingen
Gemaakt in Europa en ontworpen rond Europese privacyverwachtingen.
Maak uw account aan en start uw begeleide onboarding.
Duidelijke grenzen
Bewijs ondersteunt compliance. Het certificeert die niet.
NIS2-plichten hangen af van uw sector, omvang en nationale wetgeving. Uw juridische en securityteams blijven verantwoordelijk voor de conclusies.
Bekijk Board-Ready EvidenceGeen juridisch advies
UnifiedONE bepaalt niet of NIS2 op u van toepassing is en legt geen nationale wetgeving uit.
Geen compliancekeurmerk
Dossiers ondersteunen uw beoordeling. Ze stellen op zichzelf geen compliance vast.
Geen melding namens u
Meldingen aan autoriteiten blijven een besluit en handeling van uw organisatie.
Wat is NIS2?
NIS2 is Richtlijn (EU) 2022/2555, de vernieuwde cybersecuritywet van de Europese Unie. Zij vervangt de NIS-richtlijn uit 2016 met een bredere sectordekking, strengere plichten voor risicobeheer en incidentmelding, en directe verantwoordelijkheid voor het hoger management.
Voor wie geldt NIS2?
NIS2 geldt in het algemeen voor middelgrote en grote organisaties in aangewezen sectoren, met uitzonderingen voor sommige kleinere kritieke aanbieders. Leveranciers kunnen te maken krijgen met eisen van hun klanten. Controleer het toepasselijke nationale recht voor de reikwijdte en verplichtingen.
Geldt NIS2 voor mijn bedrijf?
Sector, omvang, rol en nationaal recht zijn allemaal bepalend. Levert u aan een organisatie die onder NIS2 valt, dan kunnen contractuele eisen gelden. Dat betekent op zichzelf niet dat de richtlijn rechtstreeks op u van toepassing is. Controleer het nationale recht en vraag juridisch advies.
Wanneer is NIS2 van kracht geworden?
NIS2 is in januari 2023 in werking getreden en lidstaten moesten de richtlijn uiterlijk op 17 oktober 2024 omzetten. Controleer de status van omzetting en handhaving in uw land voor de toepasselijke verplichtingen.
Wat zijn de sancties bij niet-naleving?
Essentiële entiteiten kunnen worden beboet tot 10 miljoen euro of 2 procent van de wereldwijde jaaromzet, afhankelijk van welk bedrag hoger is; belangrijke entiteiten tot 7 miljoen euro of 1,4 procent. Het management kan daarnaast persoonlijk aansprakelijk worden gesteld.
Waarin verschilt NIS2 van de oorspronkelijke NIS-richtlijn?
NIS2 verbreedt de sectoren en organisaties binnen de reikwijdte, standaardiseert de beveiligings- en meldingseisen in de hele EU, voegt plichten toe rond de toeleveringsketen en bestuurlijke verantwoordelijkheid, en verhoogt de sancties. Zij dicht de gaten en inconsistenties die de eerste richtlijn achterliet.
Volgende stap
Begin uw NIS2-beoordeling met bewijs.
Word lid van de community om uw omgeving via begeleide onboarding te koppelen, of bespreek uw beoordeling met ons.
Maak uw account aan en start uw begeleide onboarding.