Dezelfde dreiging. Hetzelfde onderzoek. Opnieuw.
Bruikbare bevindingen kunnen tussen klantonderzoeken verloren gaan. Het volgende team begint opnieuw.
Connected Intelligence. Collective Protection.
Verbind Microsoft-beveiligingssignalen met dreigingsinformatie van meerdere leveranciers en kennis uit verschillende tenants. Zet wat één omgeving leert om in sterkere bescherming voor vele andere.
Maak uw account aan en start uw begeleide onboarding.
Delen met de community is optioneel. Uw verbonden tools blijven samenwerken als delen uitstaat.
Acties zijn afhankelijk van beleid, machtigingen, ondersteunde beheersmaatregelen en licenties.
01 / Het probleem
Uw team kent de campagne mogelijk al. Voor de volgende klant moet die kennis nog aan de eigen omgeving worden getoetst.
Bruikbare bevindingen kunnen tussen klantonderzoeken verloren gaan. Het volgende team begint opnieuw.
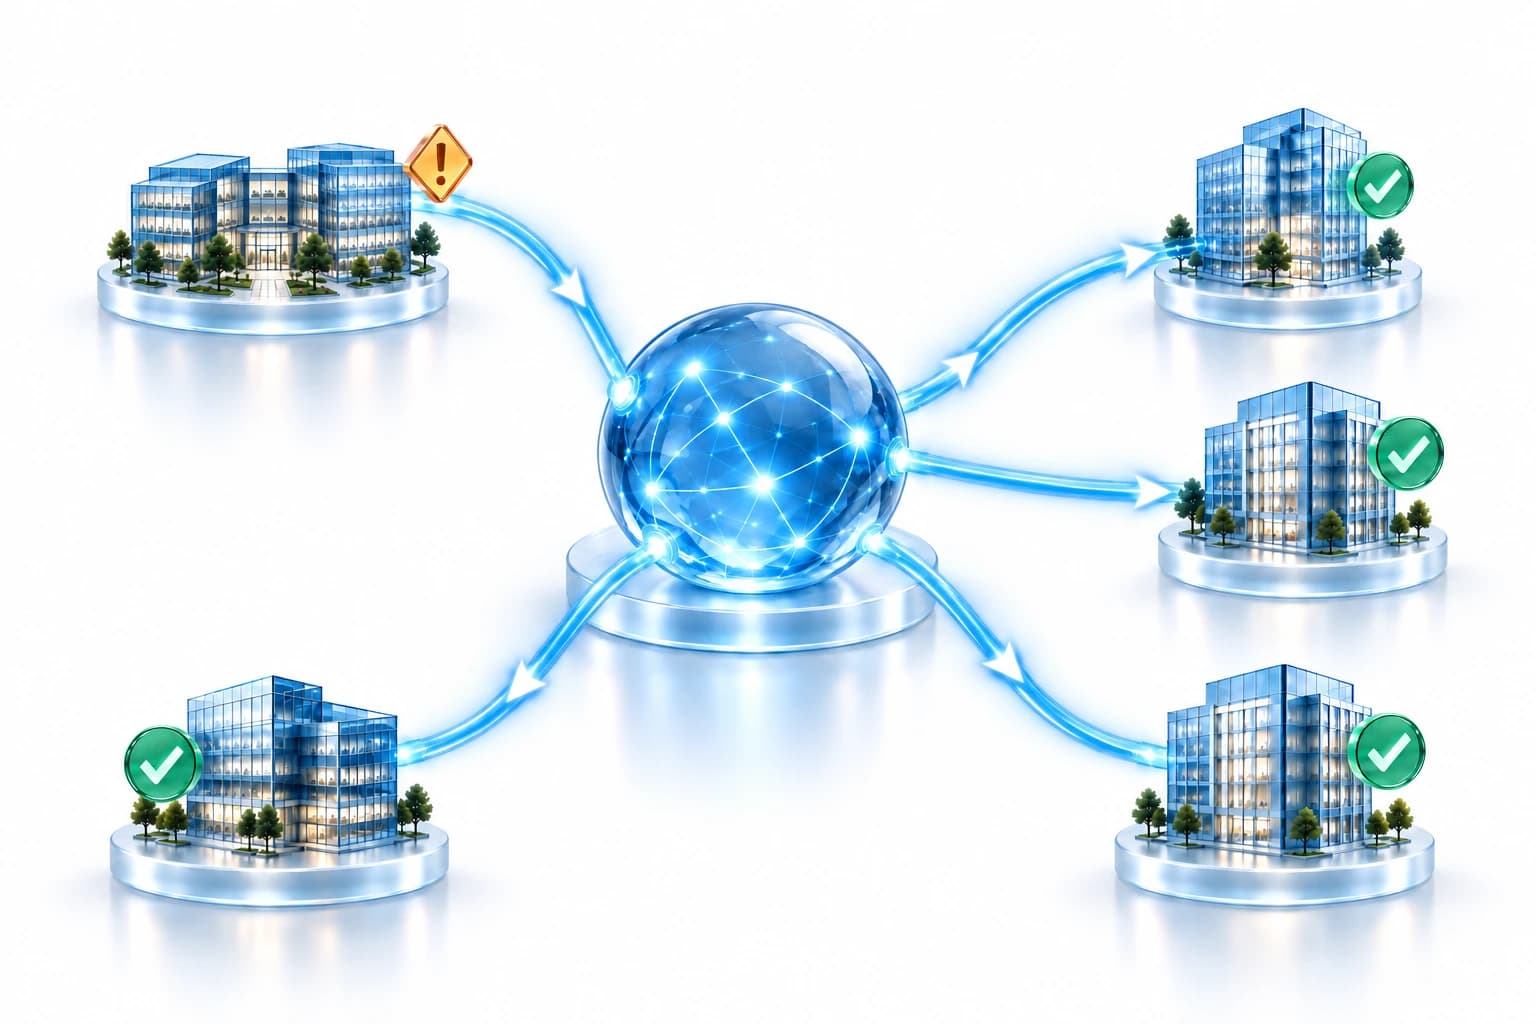
Een gevalideerde bevinding geeft een andere geschikte klant een uitgangspunt voor een goedgekeurde respons.

Voorbeeld met verbonden beheersmaatregelen en vooraf goedgekeurd beleid. Sectoren, locaties en gebruikersaantallen dienen ter illustratie.
Uw Microsoft-tools. De intelligence van UnifiedONE.
02 / De oplossing
Verbind ondersteunde Microsoft-signalen met betrouwbare dreigingsinformatie en bevindingen uit de community. Controleer het bewijs en coördineer daarna een goedgekeurde respons.
Bekijk Microsoft-signalen samen met dreigingsinformatie en bevindingen uit de community.
DCRE — Dynamic Confidence & Reputation controleert het bewijs en beoordeelt de betrouwbaarheid.
Front Gate Protection gebruikt uw bestaande Microsoft-maatregelen waar beleid en technische mogelijkheden dat toelaten.
03 / Zo werkt het
Volg één bevinding van ontdekking tot lokale reactie.
Een dreiging wordt onderzocht.
De dreiging wordt bevestigd.
Correleert en scoort de bevinding.
Controleert waar die nog meer geldt.
Het kwaadaardige domein wordt via een verbonden beveiligingstool geblokkeerd met behulp van de gevalideerde bevinding van een andere organisatie.
Dezelfde intelligence kan tot verschillende uitkomsten leiden. Acties zijn afhankelijk van relevantie, lokaal beleid, machtigingen, ondersteunde beheersmaatregelen en licenties.
04 / Community Shared Defence
Deelnemende MSP's kunnen bruikbare bevindingen delen vanuit verschillende toolsets. UnifiedONE valideert de les, zodat geschikte Microsoft-omgevingen die volgens hun eigen regels kunnen gebruiken.
Eén organisatie leert. Het netwerk wordt sterker.
UnifiedONE integreert met uw beveiligingsecosysteem. Wij vervangen het niet.
Dreigingskennis uit verschillende bronnen en beveiligingsecosystemen versterkt de collectieve intelligence.
Elke gevalideerde les kan het bredere deelnemende netwerk versterken.
Voor verbonden Microsoft-tenants kan gevalideerde intelligence preventieve bescherming worden via bestaande Microsoft-beveiligingsmaatregelen.
Zo werkt Community Shared Defence
Een deelnemende organisatie of een geïntegreerde intelligencebron detecteert een dreiging.
UnifiedONE correleert, scoort en valideert de intelligence voordat die betrouwbare kennis wordt.
Gevalideerde intelligence Gecorreleerd. Gescoord. Betrouwbaar.
Privacyveilige intelligence versterkt deelnemende organisaties via het collectieve verdedigingsnetwerk.
Voor verbonden Microsoft-tenants kan gevalideerde intelligence worden toegepast via de Microsoft-beveiligingstools die er al zijn.
Vandaag afgedwongen via Microsoft Entra ID, Microsoft Defender for Endpoint en Microsoft Defender for Office 365.
Eén dreiging. Eén les. Een sterker netwerk.
05 / Zakelijke waarde
Teams kunnen gevalideerde bevindingen hergebruiken, zien waar bescherming wordt toegepast en goedkeuringen en hiaten duidelijk vastleggen.
Gebruik gevalideerde inzichten uit deelnemende omgevingen via de Microsoft-beveiligingsmaatregelen die u al hebt.
Ontdek bescherming voor bedrijven ↗Hergebruik een gevalideerde bevinding voor klanten waar die relevant is, terwijl elke klant zijn eigen beleid, beveiligingsmaatregelen en goedkeuringsregels behoudt.
Ontdek oplossingen voor providers ↗Gevalideerde intelligence. Snellere respons. Besteed analistentijd aan wat nieuw is, niet aan dreigingen die elders al zijn onderzocht.
Ontdek SOC Commander ↗Help daarvoor in aanmerking komende bedrijfsonderdelen elkaars gevalideerde bevindingen te gebruiken volgens hun eigen beleid.
Ontdek oplossingen voor ondernemingen ↗06 / Uw bescherming. Uw controle.
Leer van dreigingen die elders zijn gezien, terwijl u de controle houdt over de reactie van uw eigen organisatie.
Bekijk beveiliging en gegevensverwerkingUw beleid bepaalt of een reactie automatisch verloopt, op uw goedkeuring wacht of uw team alleen informeert.
Een respons gebruikt de maatregelen en licenties die in elke omgeving beschikbaar zijn. Controleer welke acties worden ondersteund voordat u een omgeving koppelt.
Delen gebeurt volgens de deelnameafspraken. Andere organisaties krijgen geen toegang tot uw omgeving.
Nee. Wij vervangen niets. UnifiedONE werkt met de beveiligingstools die u al gebruikt, voegt gevalideerde intelligence toe en coördineert bescherming via de maatregelen die u al hebt.
Nee. UnifiedONE verbindt intelligence over verschillende beveiligingsecosystemen heen. Vandaag kan gevalideerde intelligence worden toegepast op verbonden Microsoft-tenants via de Microsoft-beveiligingstools die zij al gebruiken.
Ja. Kleine bedrijven en grote ondernemingen profiteren van dezelfde gedeelde dreigingsinformatie. De beschikbare reactie voor elke organisatie hangt af van haar verbonden tools, beleid, machtigingen en licenties.
Het delen van defensieve kennis geeft andere organisaties geen toegang tot uw omgeving. Bekijk het gedocumenteerde model voor gegevensverwerking voor de reikwijdte en grenzen van deelname.
Bekijk gegevensverwerking →Bekijk de pagina's over het platform en de Microsoft-integratie voor ondersteunde tools, machtigingen en implementatievereisten.
Ontdek de Microsoft-integratie →Verbind uw kennis. Versterk uw bescherming.
Maak uw account aan en start uw begeleide onboarding.