
Wachtrij voor wachtrijLosstaand
Drie wachtrijen. Drie onderzoeken.
Het verband tussen de meldingen wordt laat of helemaal niet gevonden.
SOC Commander
SOC Commander zet de incidenten van elke tenant uit de gekoppelde Microsoft-bronnen op een rij, opent elk incident met de gerelateerde meldingen en het bewijs, en beveelt de reactieacties aan die uw verbonden controles ondersteunen.
Minder meldingen najagen. Sneller beslissen.Maak uw account aan en start uw begeleide onboarding.
Het probleem
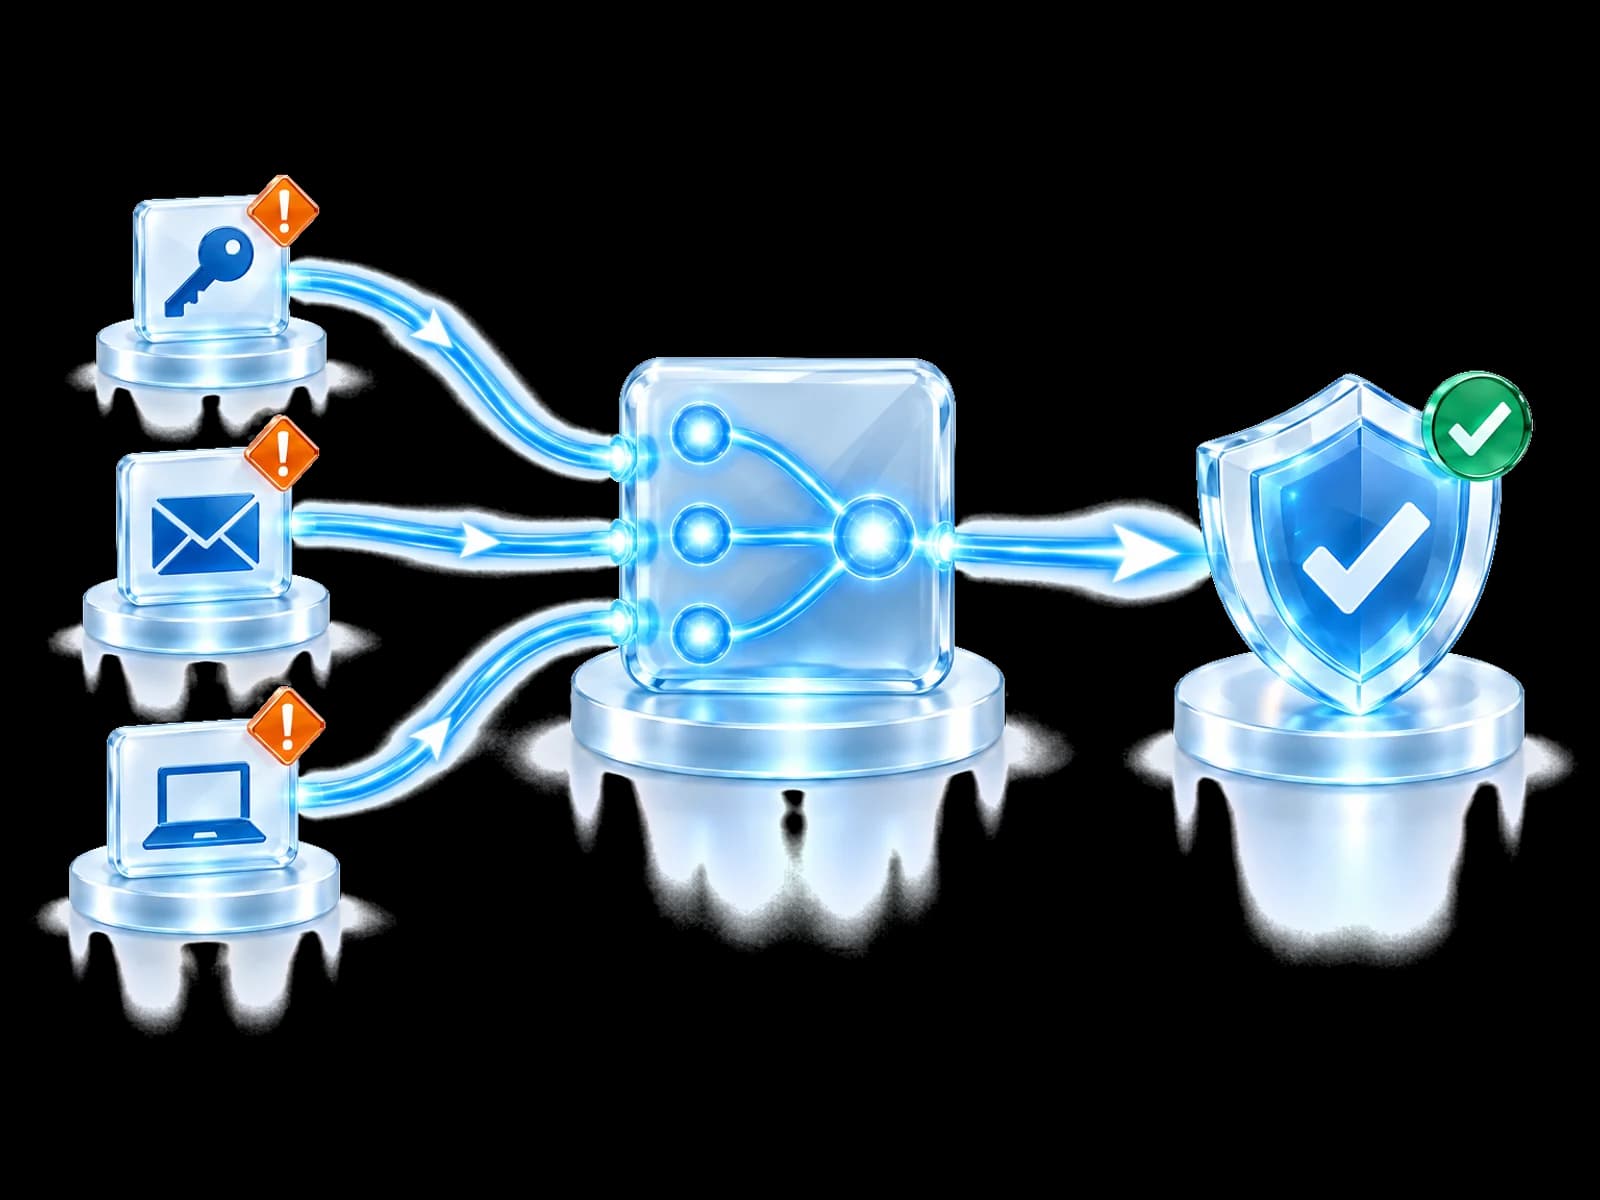
Samenhangende activiteit komt binnen als losse meldingen in losse tools. Het verband vinden kost tijd die de aanvaller gebruikt.
Het verband tussen de meldingen wordt laat of helemaal niet gevonden.
SOC Commander toont elk incident met de gerelateerde meldingen en de beschikbare en aanbevolen acties die uw controles ondersteunen.
Het aanvalsverhaal
Open een incident om de gerelateerde meldingen, objecten en het bewijs op één pagina te zien, met de acties die voor deze tenant beschikbaar zijn.
Waarom gekoppeldHet bronadres kwam overeen met infrastructuur die het Threat Intelligence Network al als kwaadaardig had bevestigd.
Elk van deze kan op zichzelf falen. Gebeurt dat, dan wordt de actie als niet beschikbaar getoond en wordt de reden benoemd.
Context en bewijs
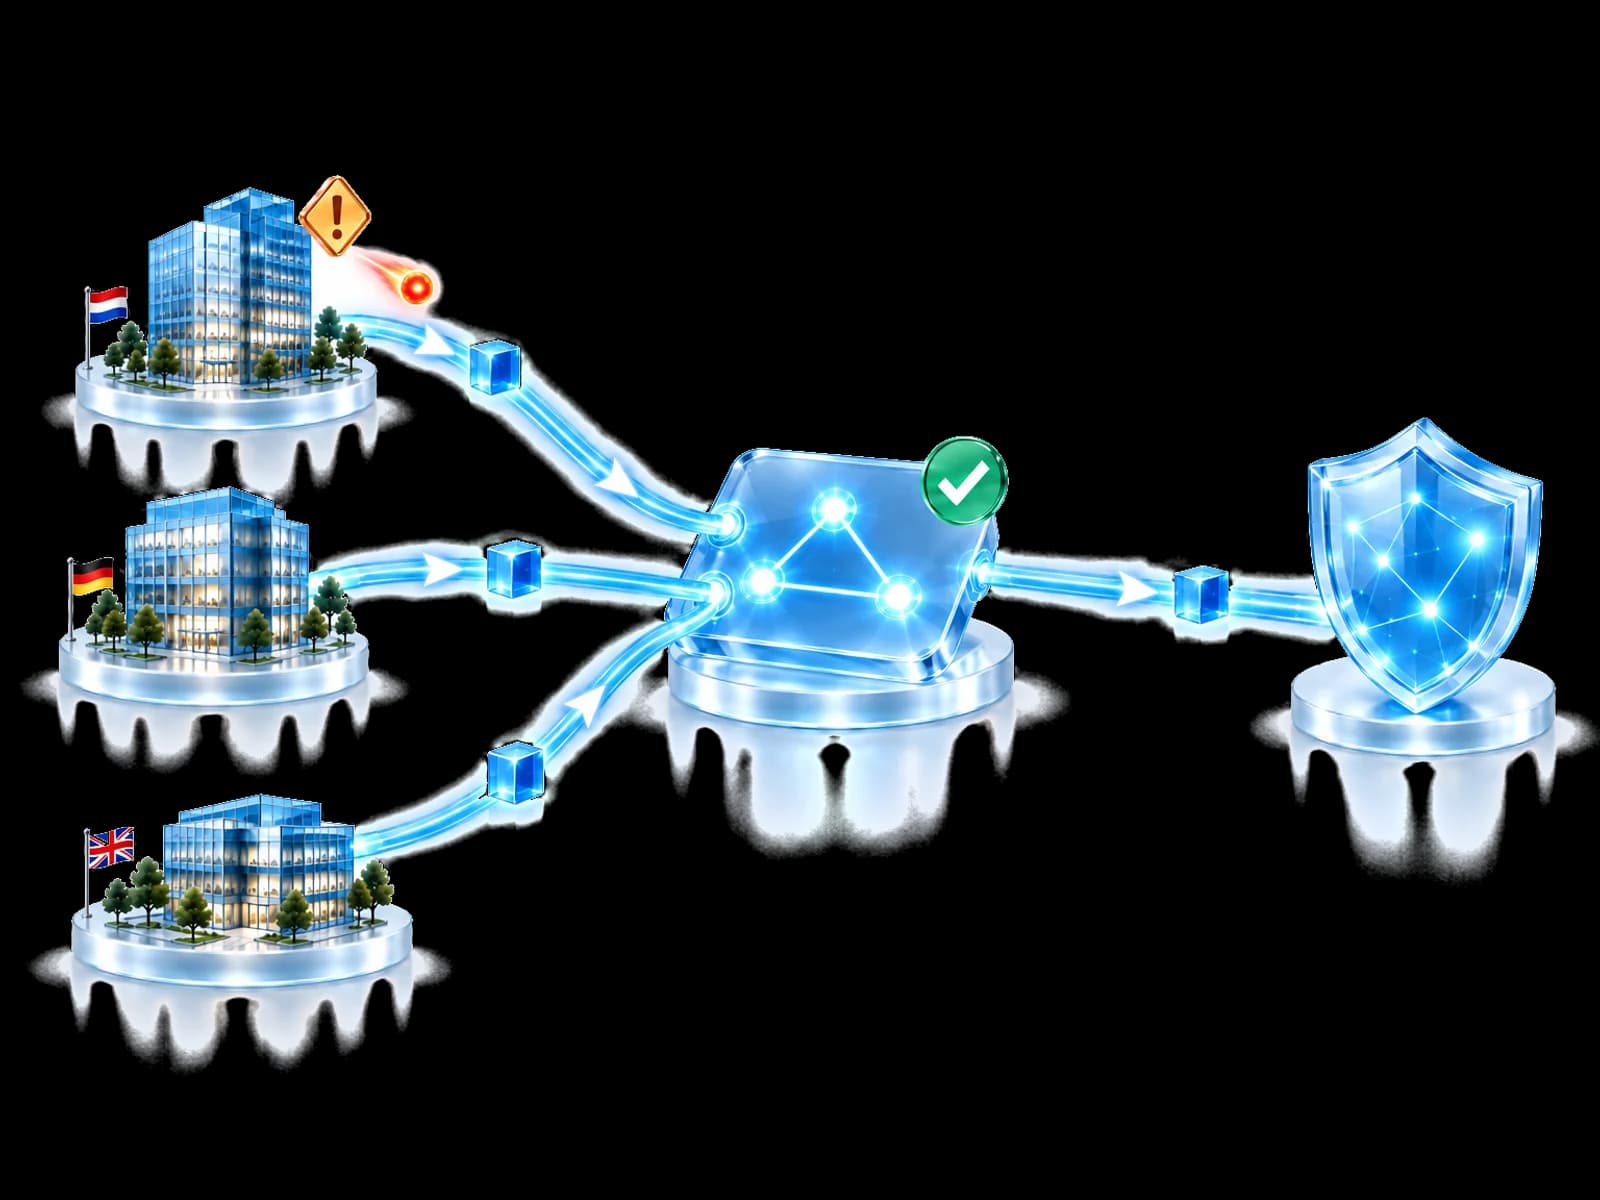
Gedeelde verdedigingscontext kan het onderzoek versterken zonder te onthullen welke klant die heeft waargenomen.
Verdedigingskennis reist mee. Klantgegevens niet.
Gebouwd voor uw team
Zie elk incident en de aanbevolen acties, ook zonder SOC.
Onderzoek incidenten van elke klant met gedeelde verdedigingscontext. Een MSP-breed SOC-overzicht is gepland.
Geef elk team hetzelfde overzicht van elk incident.
Onderzoek het verhaal, niet de wachtrij.
Veelgestelde vragen
Het is de werkruimte waarin de incidenten van een tenant worden onderzocht en afgehandeld. Nu krijgt u een incidentenlijst met grafieken en een tabel gesorteerd op datum, een incidentpaneel met de beschikbare en aanbevolen acties, en een volledige incidentpagina die meldingen, identiteiten, apparaten, e-mailcontext en threat intelligence samenbrengt. Begrijpen komt eerst, reageren daarna.
Nee. Microsoft levert sterke beveiligingstelemetrie en controls, uw analisten leveren het oordeel. SOC Commander voegt de laag eromheen toe: tenantoverstijgende verdedigingscontext, community-reputatie en orkestratie van bescherming. Het is ontworpen om een bestaande beveiligingsomgeving beter te verbinden, niet om die te vervangen.
Dat hangt van uw omgeving af. Identiteits-, endpoint- en e-mailreactie worden bewust als categorieën beschreven, want elke actie hangt af van de bevoegdheid van de tenant, de rechten van de analist, de mogelijkheid die de verbonden leverancier werkelijk biedt, de vereiste licenties en uw goedkeurings- en auditregels. Kan een actie niet lopen, dan toont SOC Commander die als niet beschikbaar en benoemt de reden.
Nee. SOC Commander beveelt per incident acties aan. De analist beoordeelt nog steeds het bewijs, een mens besluit nog steeds en de reactie doorloopt nog steeds elke bestuursvoorwaarde. Er is geen autonoom onderzoek en geen autonome reactie.
Nee. Aan de community kan worden gevraagd of een indicator eerder is waargenomen en hoe zijn reputatie zich heeft ontwikkeld. Klantnamen, tenantidentiteiten, getroffen gebruikers, postbussen, bestanden en onderzoeksdetails reizen nooit mee. De verdedigingsles wordt gedeeld, de omgeving waar die vandaan komt niet.
Nee. SOC Commander onderzoekt activiteit en coördineert bestuurde reactie. Het uitrollen van patches en het verhelpen van kwetsbaarheden zijn vandaag geen functies van SOC Commander, en niets op deze pagina beschrijft ze als zodanig.
Front Gate Protection is preventief. Het helpt gevalideerde dreigingen bij de voordeur te stoppen. SOC Commander is operationeel. Het neemt het over wanneer activiteit al binnen de omgeving is en iemand haar moet begrijpen, moet besluiten wat te doen en moet bevestigen dat het heeft gewerkt.
SOC Commander ondersteunt momenteel onderzoek binnen elke tenant. Gedeelde verdedigingscontext helpt analisten bevindingen te beoordelen. Eén SOC-overzicht voor alle klanten van een MSP is gepland.
Begin hier
Zie hoe SOC Commander tenantactiviteit, verdedigingskennis en bestuurde reactie samenbrengt in één onderzoekswerkruimte.
Maak uw account aan en start uw begeleide onboarding.