
Bericht voor berichtDubbel werk
Elke kopie wordt een nieuw onderzoek.
Uw team behandelt één bericht terwijl verwante berichten blijven binnenkomen.
Email Threat Response
UnifiedONE koppelt een gemelde of gedetecteerde e-mail aan de rest van de campagne en blokkeert daarna de afzender, het domein, de URL's en de bijlagen via Exchange Online zodra de actie is goedgekeurd, afhankelijk van uw Microsoft-diensten en licenties.
Vind de hele campagne. Blokkeer hem één keer.Maak uw account aan en start uw begeleide onboarding.
Het probleem
Aanvallers sturen hetzelfde lokaas met kleine variaties naar veel mensen. Behandelt u elk bericht apart, dan blijft hetzelfde lokaas binnenkomen en wordt hetzelfde werk herhaald.
Uw team behandelt één bericht terwijl verwante berichten blijven binnenkomen.
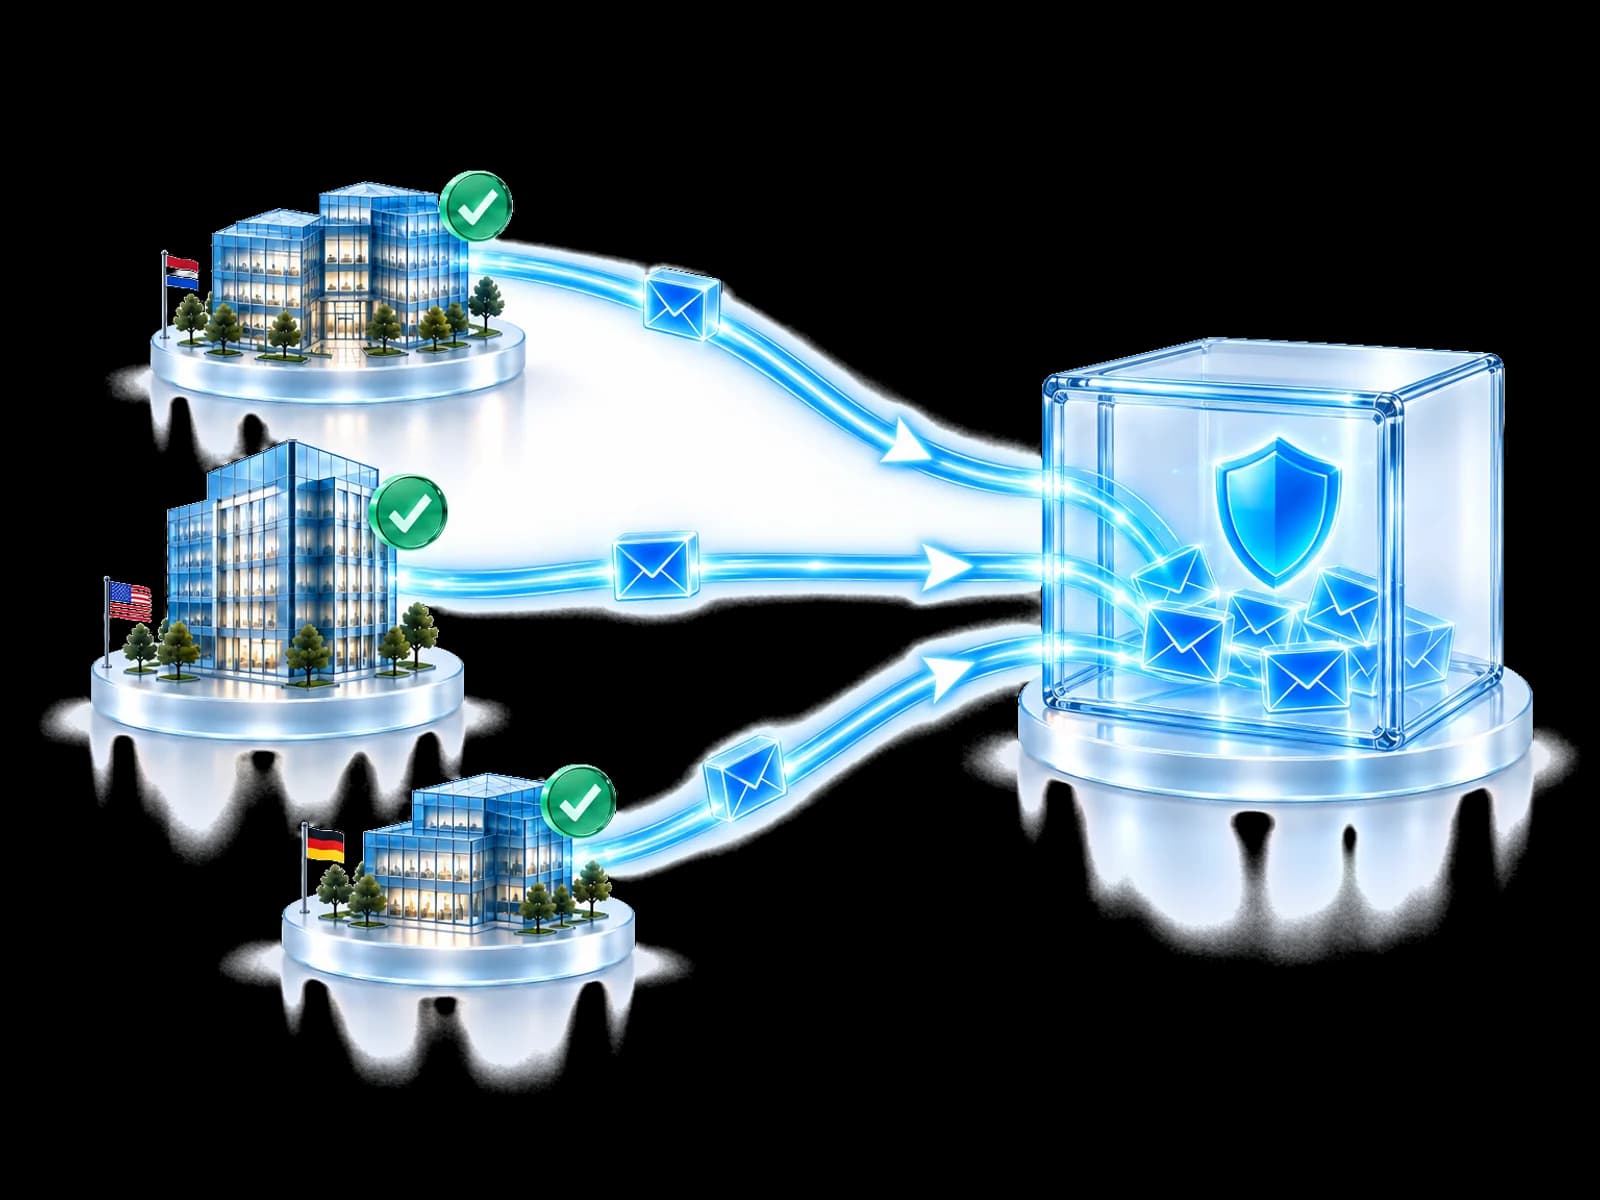
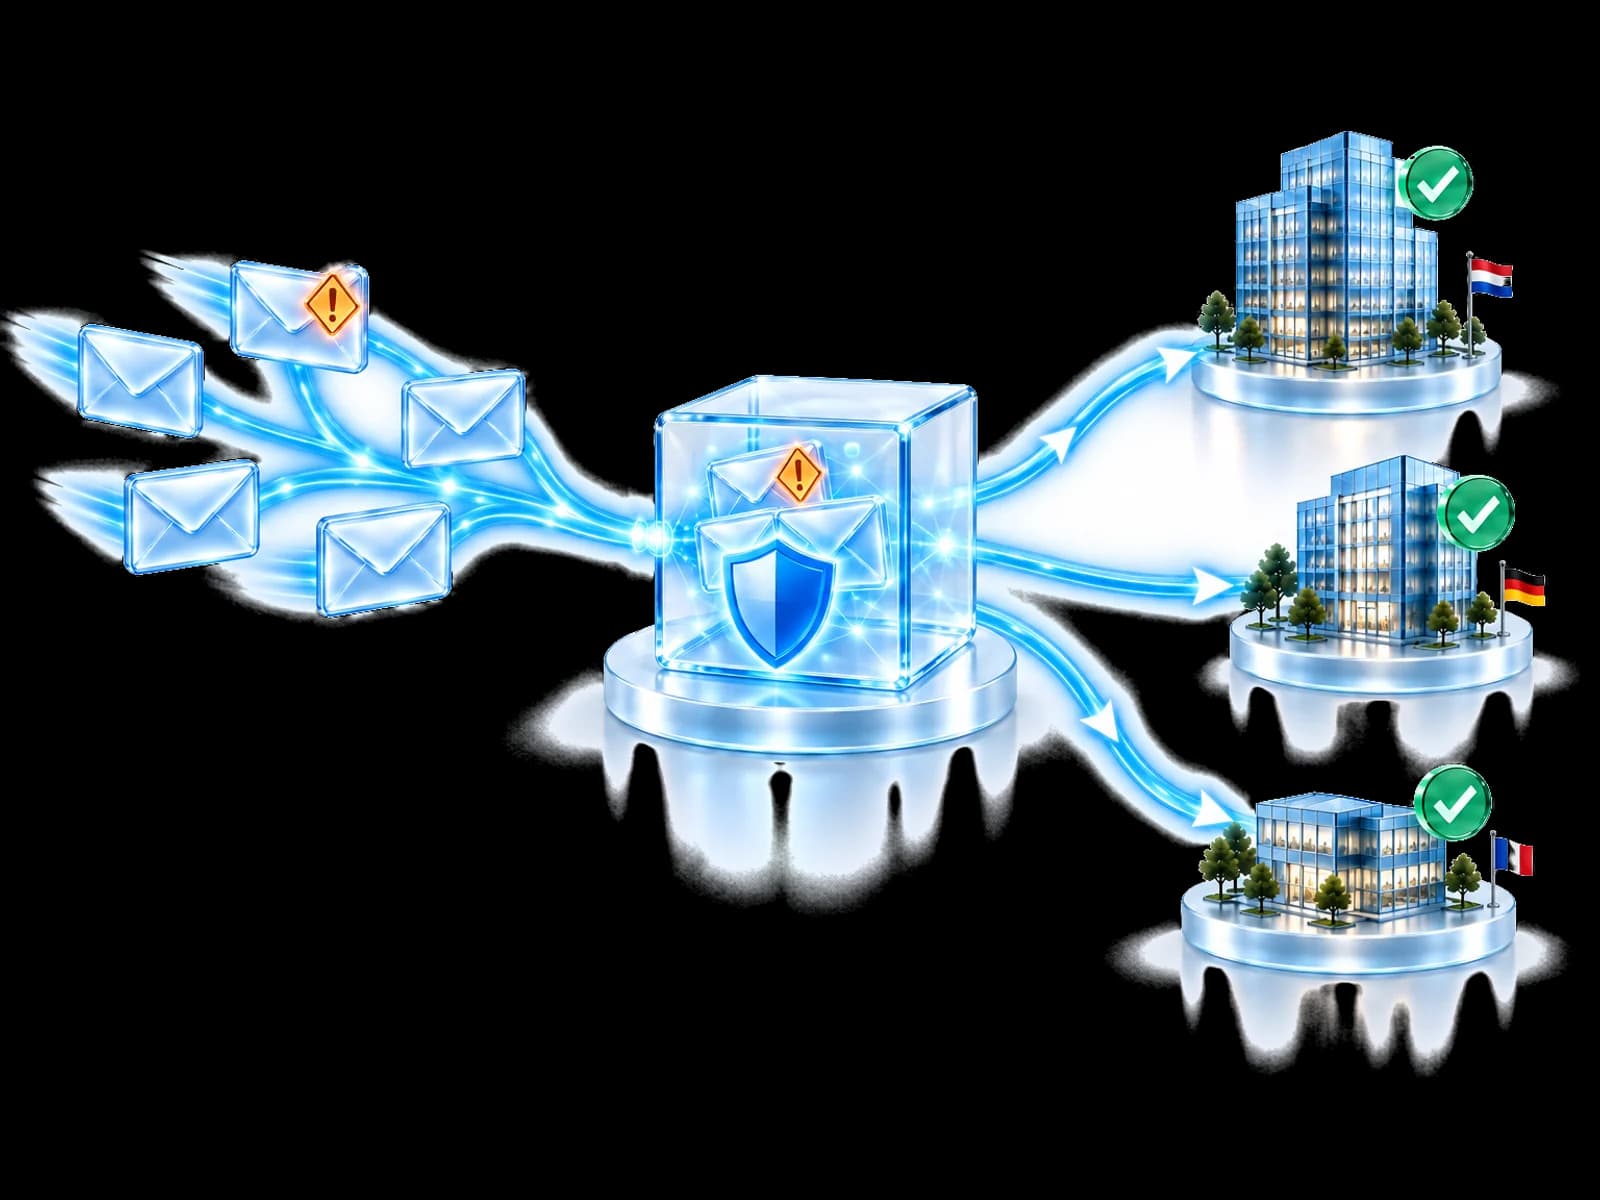
Gedeeld bewijs over afzender, link en bijlage groepeert de berichten, zodat één goedgekeurde blokkade de afzender, het domein, de URL's en de bijlagen erachter kan dekken.
Van bericht naar campagne
Bewijs over afzender, URL en bijlage kan één afgeleverd bericht koppelen aan een duidelijk begrensde groep gerelateerde berichten.
Bewijs groepeert berichten voordat een reactie wordt voorgesteld.
Alleen conceptuele berichten. Er worden geen mailboxinhoud, identiteit van ontvangers of klantgegevens getoond.
Campagnereactie
Beoordelen houdt de campagne vast voor een besluit. Een blokkade stopt de afzender, het domein, de URL's en de bijlagen via Exchange Online zodra de lokale bevoegdheid dat toestaat. Het verwijderen van afgeleverde kopieën is nog niet beschikbaar.
Resultaat: een operator kan de volgende goedgekeurde bestemming kiezen.
Dat een provider een verzoek accepteert, bewijst niet dat elk gerelateerd bericht wordt tegengehouden.
Een gevalideerde campagne kan de bescherming verbeteren zonder de betrokken mensen of berichten te delen.
Mag reizen Gevalideerde aanvallersindicatoren en betrouwbaarheidsmetadata.
Blijft privé Mailboxinhoud, bijlagen, identiteiten en onderzoeksbewijs.
Acties blijven afhankelijk van lokaal beleid, machtigingen, licenties en de gedocumenteerde mogelijkheid van de verbonden provider.
Gebouwd voor uw team
Een phishinggolf aanpakken zonder eigen beveiligingsspecialist.
Een campagne één keer onderzoeken en zien welke klanten geraakt zijn.
Blokkades over bedrijfsonderdelen coördineren met lokale goedkeuring.
Van één gemelde e-mail naar de volledige campagne in één overzicht.
Veelgestelde vragen
Het is het werk dat begint nadat een kwaadaardig bericht is gedetecteerd of afgeleverd. Het omvat het bericht correleren tot een campagne, de afzender, het domein, de URL's en de bijlagen blokkeren om gerelateerde berichten te helpen stoppen, en de identiteitsgevolgen van een klik beperken. Email Threat Response is de reactielaag van UnifiedONE voor dat werk. Het verwijderen van kopieën die al zijn afgeleverd, is nog niet beschikbaar.
Nee. Houd de e-mailbeveiliging die u hebt gekocht; die blijft zelf detecteren. Voor gekoppelde Microsoft 365-tenants voegt Email Threat Response campagnecorrelatie, beheerste blokkades via Exchange Online en de overdracht naar de identiteitsreactie toe. Het is een reactielaag naast uw e-mailbeveiliging, geen tweede e-mailbeveiligingsproduct.
Nee. Het verwijderen van afgeleverde berichten is op dit moment niet beschikbaar, omdat de Microsoft-interface waarvan het afhangt nog in bèta is. Nu blokkeert Email Threat Response de afzender, het domein, de URL's en de bijlagen via Exchange Online, wat helpt verdere berichten uit dezelfde campagne te stoppen. Elke blokkade hangt af van de Microsoft-diensten, rechten en configuratie van de tenant. Waar een actie niet beschikbaar is, wordt de beperking getoond en benoemd in plaats van gepresenteerd als een afgeronde actie.
Nee. Een bevestigde kwaadaardige klik bewaart de context van campagne, bericht en gebruiker en geeft die door aan Identity Protection en SOC Commander. Waar uw beleid, uw gezag en de beschikbare mogelijkheid het toestaan, kan UnifiedONE daarna acties coördineren zoals het intrekken van sessies of een wachtwoordproces. Niets loopt automatisch als u dat actietype daar niet voor hebt ingesteld, en in de modus Assist keurt een bevoegd persoon het goed.
Nee. Wat mag reizen is kennis over de aanvaller: kwaadaardige afzenderadressen, verzendende domeinen, links, bijlage-hashes, gevalideerde campagne-identificatoren en de bijbehorende metadata over betrouwbaarheid en vervaldatum. Mailboxinhoud, berichtteksten, bijlagen, namen van ontvangers, identiteiten van klanten en tenants, onderzoeksbewijs en ruwe berichtrecords worden niet tussen deelnemers gedeeld.
Een campagne wordt eenmaal onderzocht, met zicht over de betrokken klanten in plaats van opnieuw beginnen in elke omgeving. Onderzoeken, blokkeren en rapporteren lopen in een werkstroom. U ziet welke omgevingen beschermd zijn, welke op een goedkeuring wachten en welke de mogelijkheid of licentie missen die een actie nodig heeft. Bevindingen van de analist kunnen andere in aanmerking komende deelnemende omgevingen bereiken, en de klant krijgt bewijs van wat is gedetecteerd en geblokkeerd.
Dat is precies het geval waarvoor het bedoeld is. Een kleinere organisatie krijgt sterkere operationele e-mailreactie zonder een interne SOC-werkstroom te bouwen, omdat de campagnecorrelatie en de beheerste blokkades het product zijn en niet een draaiboek dat iemand moet schrijven. Grotere organisaties winnen in plaats daarvan de coördinatie: verbonden e-mailsignalen, campagnecontext, identiteitsreactie en beheerste actie in een verhaal.
Ja. Email Threat Response zit in het plan Dreigingsbescherming en hoger. De e-mailacties blokkeren afzenders, domeinen, URL's en bijlagen via Exchange Online. Welke acties in uw omgeving draaien, hangt nog steeds af van uw Microsoft-diensten, machtigingen en configuratie. Vraag ons wat uw omgeving nu ondersteunt.
Begin hier
Koppel het bewijs uit de campagne aan een goedgekeurde reactie en controleer daarna wat de provider bevestigt.
Maak uw account aan en start uw begeleide onboarding.