
Melding voor meldingGiswerk
De reactie is een gok.
Zonder verbonden bewijs is de keuze tussen te weinig en te veel doen.
Endpoint & Device Protection
UnifiedONE verbindt apparaat-, identiteits- en e-mailbewijs en coördineert een ondersteunde inperkingsstap, tot het isoleren van het apparaat toe, via Microsoft Defender for Endpoint op apparaten die daarin zijn opgenomen. Een ander endpointproduct blijft zijn apparaten beschermen, en integraties met andere endpointleveranciers staan gepland.
Perk de dreiging in. Mensen blijven werken.Maak uw account aan en start uw begeleide onboarding.
Het probleem
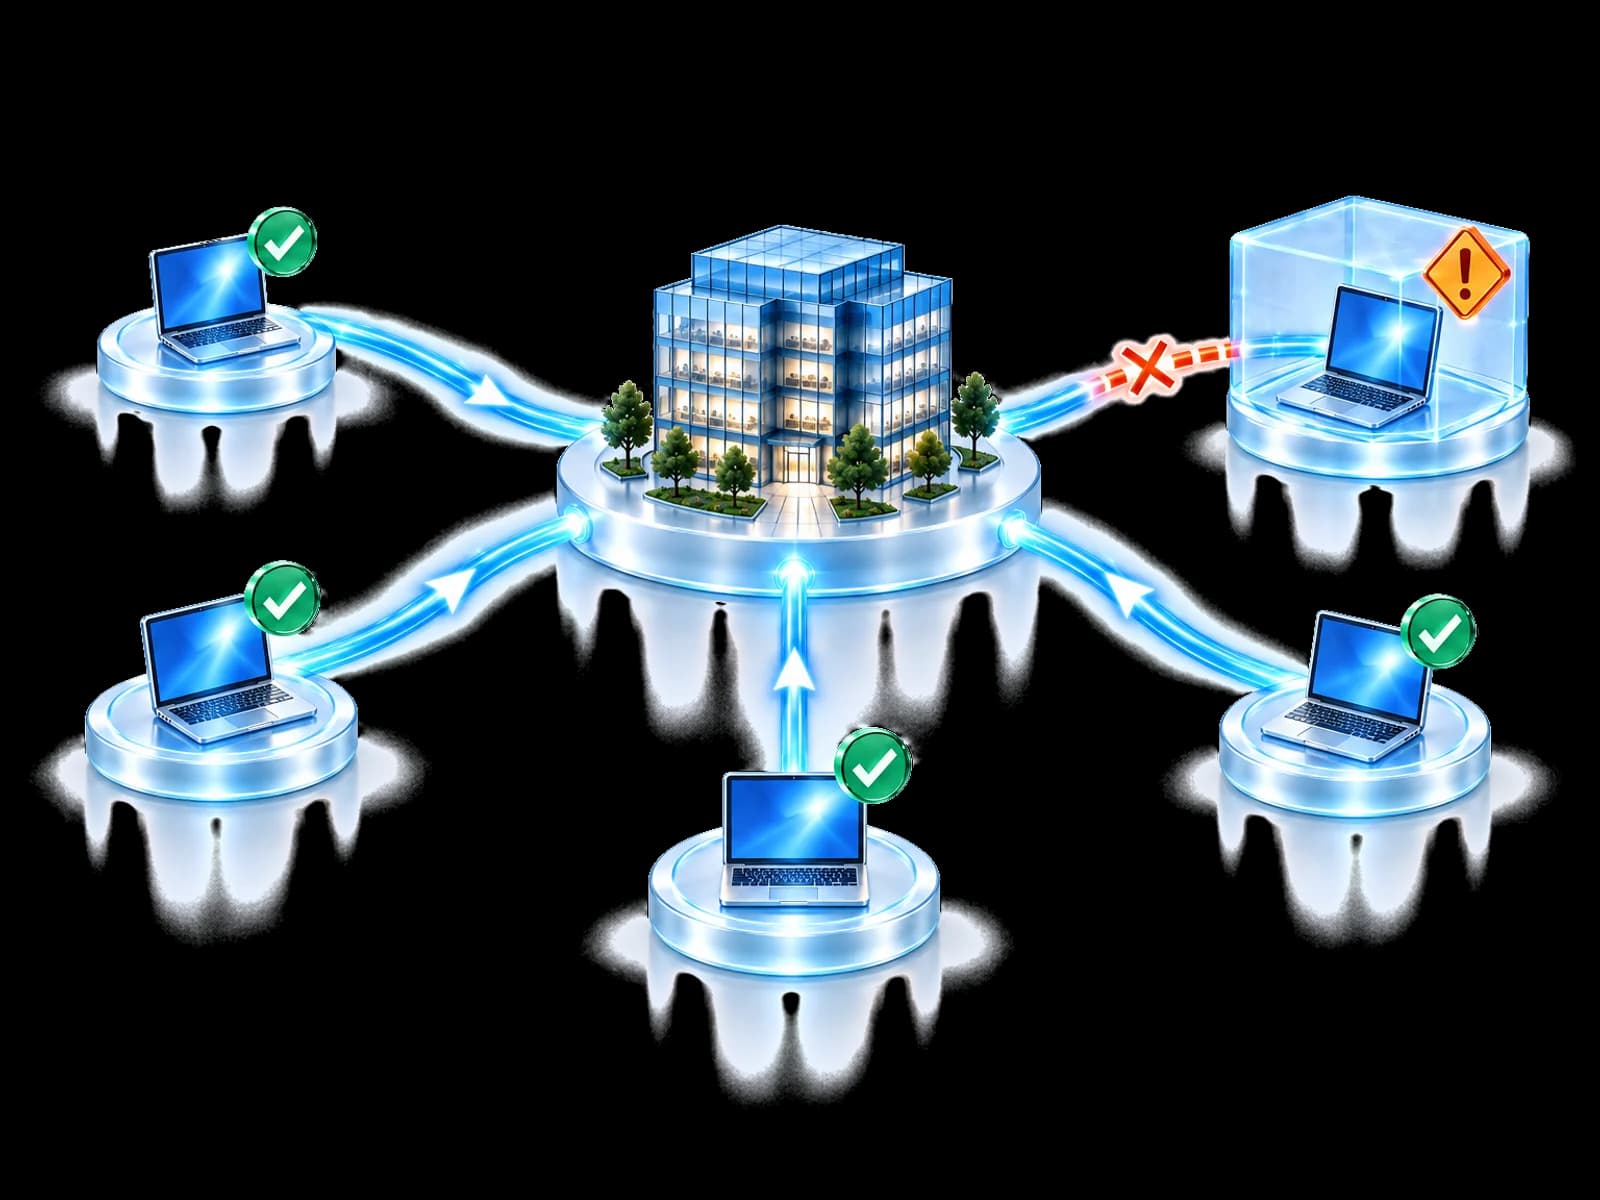
Eén endpointmelding vertelt zelden het hele verhaal. Teams wachten en riskeren verspreiding, of sluiten het apparaat volledig af en leggen het werk stil.
Zonder verbonden bewijs is de keuze tussen te weinig en te veel doen.
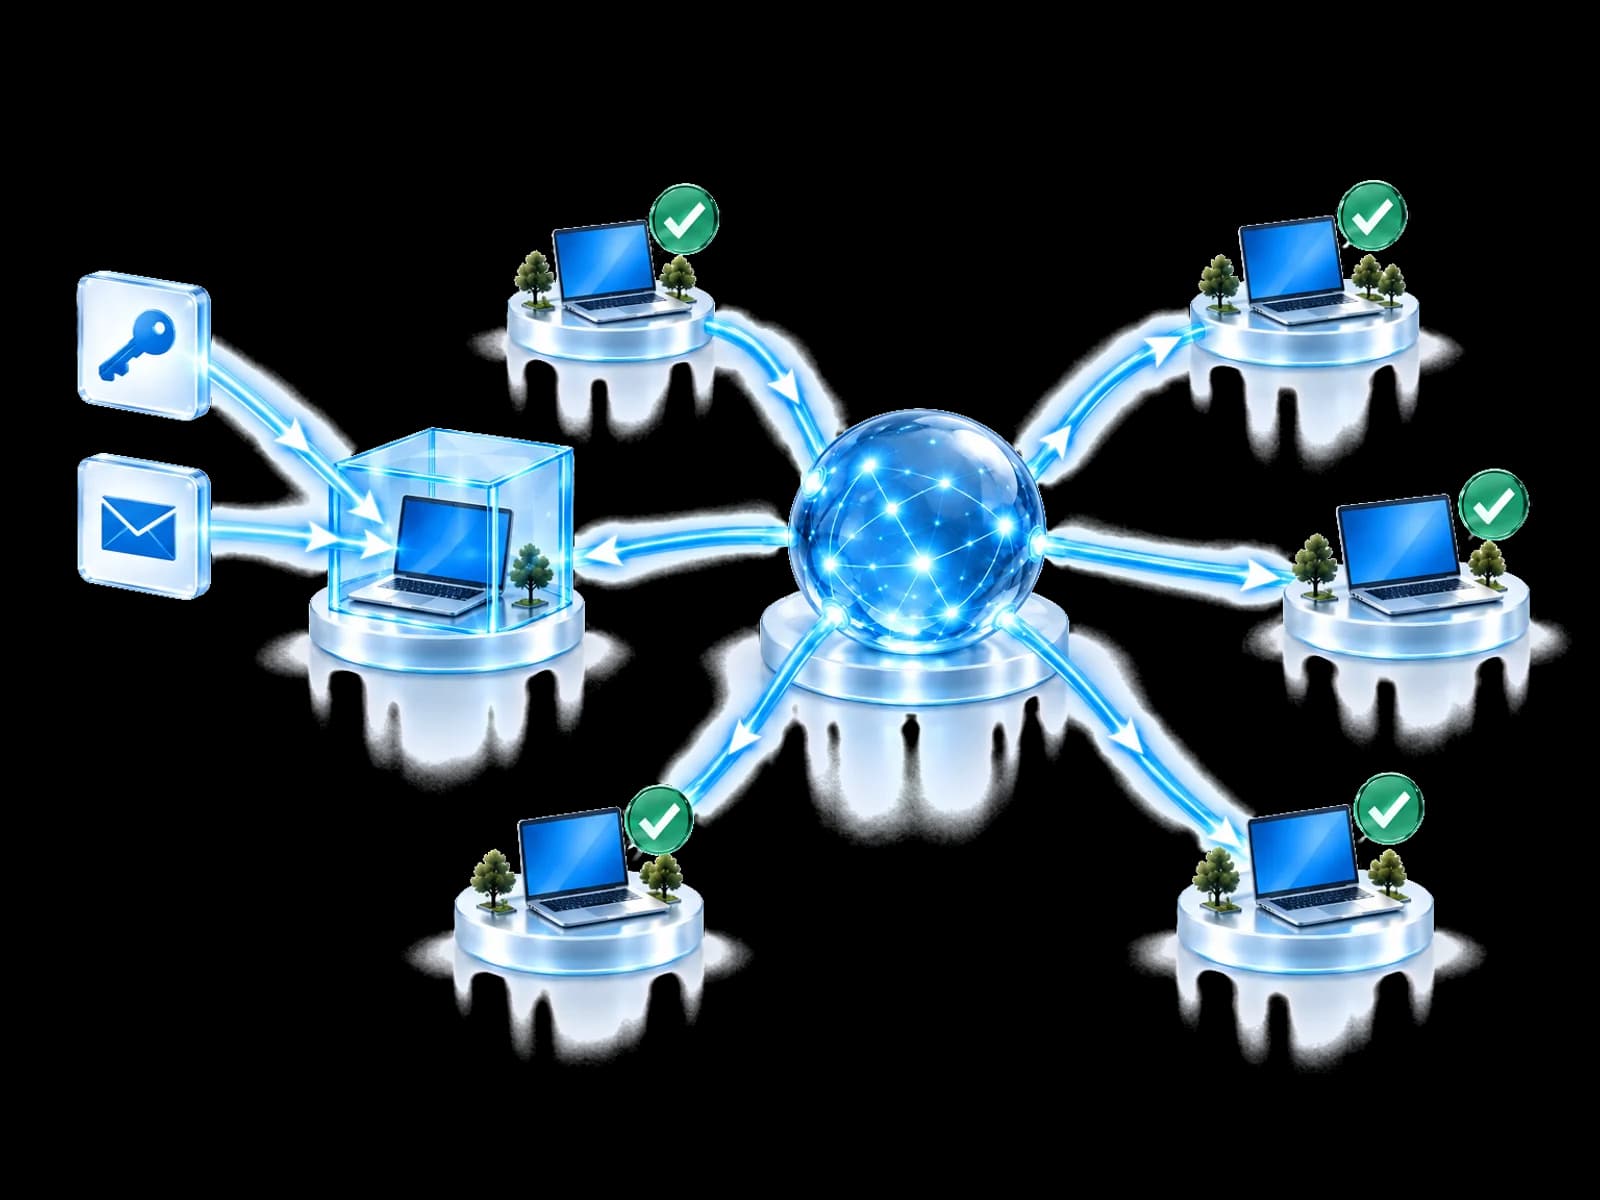
UnifiedONE weegt het gecombineerde bewijs, stelt het inperkingsniveau voor dat uw beleid toestaat en controleert wat Microsoft Defender for Endpoint terugmeldt.
Containmentniveau
Het gekozen niveau moet passen bij het bewijs, lokale bevoegdheid en beschikbare endpointcontrole.
Resultaat: iemand kan de volgende goedgekeurde stap kiezen.
Het resultaat uitlezen
Terugmelding van de provider maakt gedeeltelijke, vertraagde en niet-geverifieerde resultaten zichtbaar en houdt apparaatgegevens privé.
Dat een provider een verzoek accepteert, bewijst niet dat het apparaat de bedoelde status heeft bereikt.
Defensieve kennis kan reizen. Apparaatregistraties niet.Gevalideerde aanvallerindicatoren kunnen bescherming helpen zonder een klantapparaat of onderzoek te delen.
Endpointacties blijven afhankelijk van lokaal beleid, machtigingen, licenties, bereikbaarheid van het apparaat en gedocumenteerde providercapaciteit.
Gebouwd voor uw team
Stop een geïnfecteerde laptop snel, zonder eigen beveiligingsteam.
Pas consistente inperking toe op klantapparaten, met goedkeuring van elke klant.
Perk dreigingen op kritieke apparaten in zonder hele afdelingen te storen.
Kies de inperking met apparaat-, identiteits- en e-mailbewijs naast elkaar.
Veelgestelde vragen
UnifiedONE scant geen bestanden of geheugen, detecteert geen malware en installeert geen agent op het toestel. Microsoft Defender for Endpoint is vandaag al geïntegreerd in UnifiedONE: waar het aanwezig is, correleert Endpoint & Device Protection de bevindingen ervan met bewijs uit identiteit, e-mail en de community, bepaalt welk niveau van insluiting het bewijs rechtvaardigt en coördineert die actie via Defender for Endpoint. Gebruikt u een ander endpointproduct, behoud het dan; integraties met andere endpointleveranciers staan gepland in onze multivendor-roadmap.
Insluiting is een ladder, geen schakelaar. Bewijs verzamelen kost de gebruiker niets. Een payload blokkeren stopt één programma. De ingelogde identiteit beperken kost een nieuwe aanmelding. Het toestel van internet halen stopt mail en web. Volledige isolatie stopt de machine. UnifiedONE is ontworpen om de laagste trede te kiezen die de aanval tegenhoudt en om vast te leggen waarom de treden erboven niet zijn gebruikt, want iemand moet daarvoor betalen.
Nee. Behoud uw endpointproduct, van welk merk ook. Microsoft Defender for Endpoint is vandaag al geïntegreerd: apparaatacties lopen daarlangs, op opgenomen apparaten waar het aanwezig is. Integraties met andere endpointleveranciers staan gepland in onze multivendor-roadmap; vandaag stuurt UnifiedONE daar geen acties naartoe. Ontbreekt een controle of een licentie, dan wordt de beperking getoond en niet verstopt achter een resultaat dat geslaagd lijkt.
Alleen als u dat besluit. Autonomie wordt per actie ingesteld. In Observe verandert er niets op het toestel. In Assist keurt een met naam genoemd persoon goed. In Act mogen alleen de treden die u hebt goedgekeurd zelfstandig lopen, en toestellen kunnen zo gemarkeerd worden dat de ingrijpende treden altijd eerst een persoon vereisen.
Het wordt gemeld als wachtend, niet als ingesloten. Een commando dat niet kan aankomen, is niet aangekomen. Waar het bewijs dat toelaat kan de insluiting anders worden afgestemd, want sessies van een identiteit intrekken vereist niet dat de laptop aan staat.
Nee. Wissen, herinstalleren en terugzetten naar fabrieksinstellingen horen hier niet bij, en UnifiedONE leest geen inhoud van klantbestanden. Insluiting gaat over het wegnemen van de toegang van de aanvaller, niet over het wissen van de machine of het inspecteren van wat erop staat.
Nee. Wat kan reizen is kennis over de aanvaller: bestandshashes, kwaadaardige adressen, domeinen en URL's, campagne-identificatoren en metadata over betrouwbaarheid en geldigheid. Toestelnamen, toesteltelemetrie, bestandsinhoud, gebruikersnamen, namen van klanten en tenants en onderzoeksbewijs worden niet tussen deelnemers gedeeld.
Dat is precies het geval waarvoor het is ontworpen. Eén insluitingswerkplek over alle klanten, met tenantscheiding en de bevoegdheid van de klant intact. Een MSP ziet welke tenants een toestel werkelijk kunnen insluiten, welke eerst goedkeuring nodig hebben en welke de mogelijkheid of de licentie missen, zonder per klant een console te openen.
Begin hier
Zie hoe UnifiedONE is ontworpen om één endpointdetectie te veranderen in een gecorreleerd besluit, een insluiting die op het bewijs is afgestemd, en een resultaat dat is teruggelezen in plaats van aangenomen.
Maak uw account aan en start uw begeleide onboarding.