Naar de inhoud

Het platform

Meer signalen. Meer context. Eén operationeel platform.

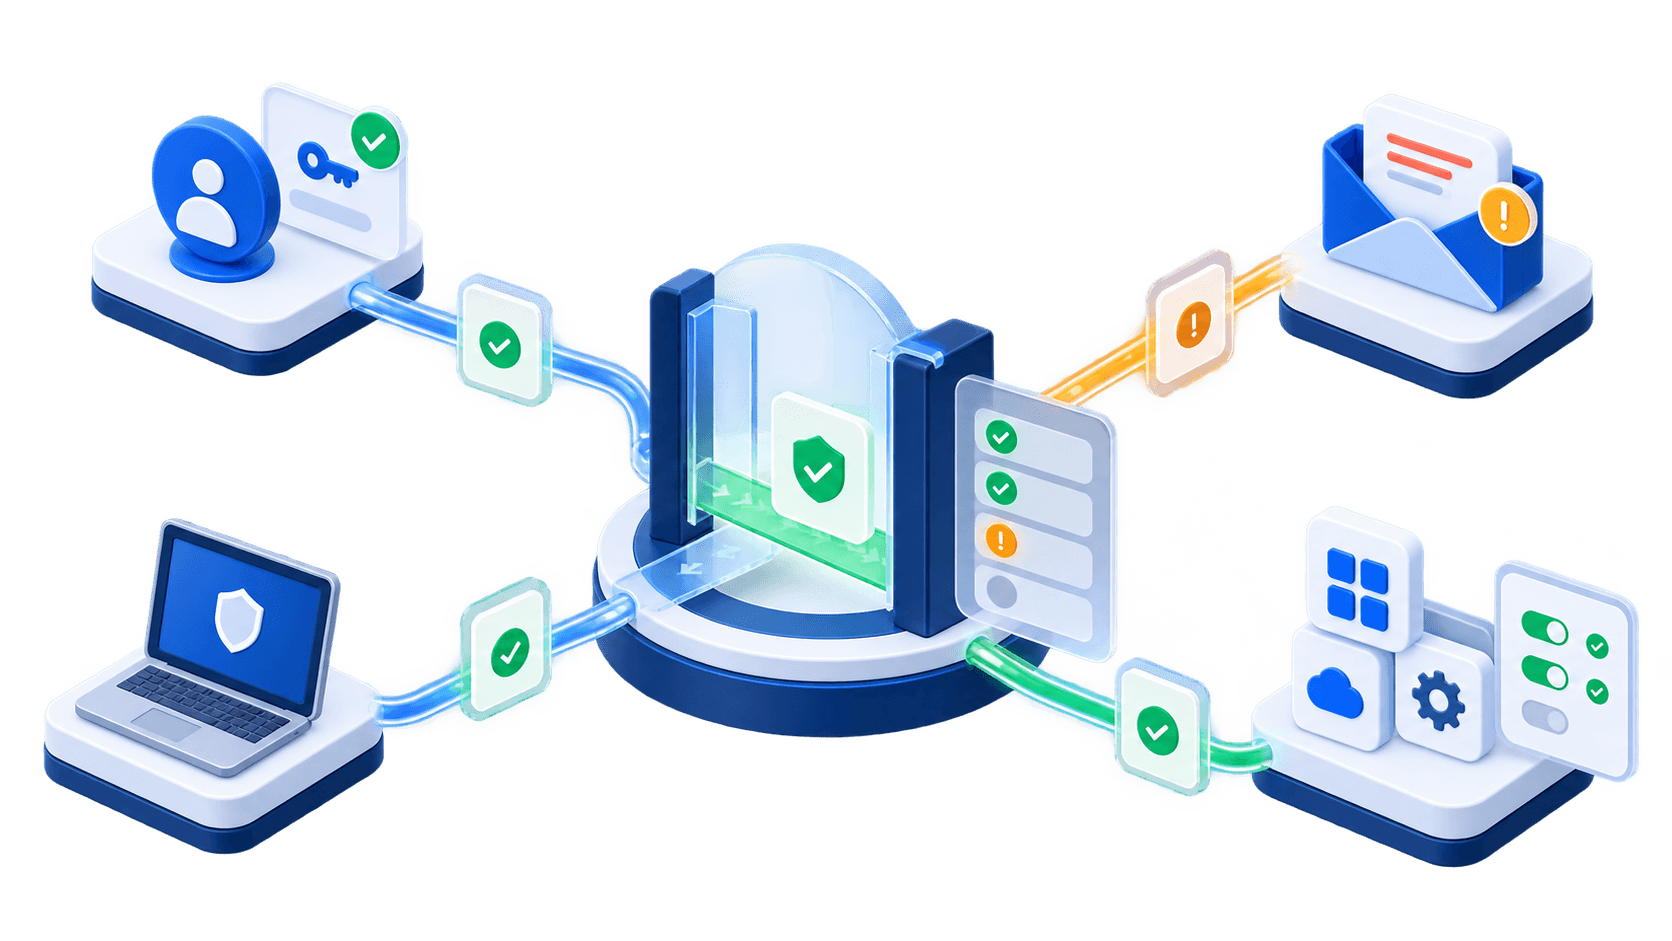
Dreigingsinformatie van meerdere leveranciers wordt gecoördineerde bescherming voor uw klanten. UnifiedONE brengt de signalen samen, valideert wat ertoe doet en coördineert een goedgekeurde reactie via de beveiligingstools die u al gebruikt.

Een duidelijker incidentverhaal, minder herhaald onderzoek en een beheerst pad van signaal naar respons.

Maak uw account aan en start uw begeleide onboarding.

UnifiedONE voegt een eigen interpretatie- en beslislaag toe. Het vervangt uw tools niet en omzeilt uw beleid of rechten niet.

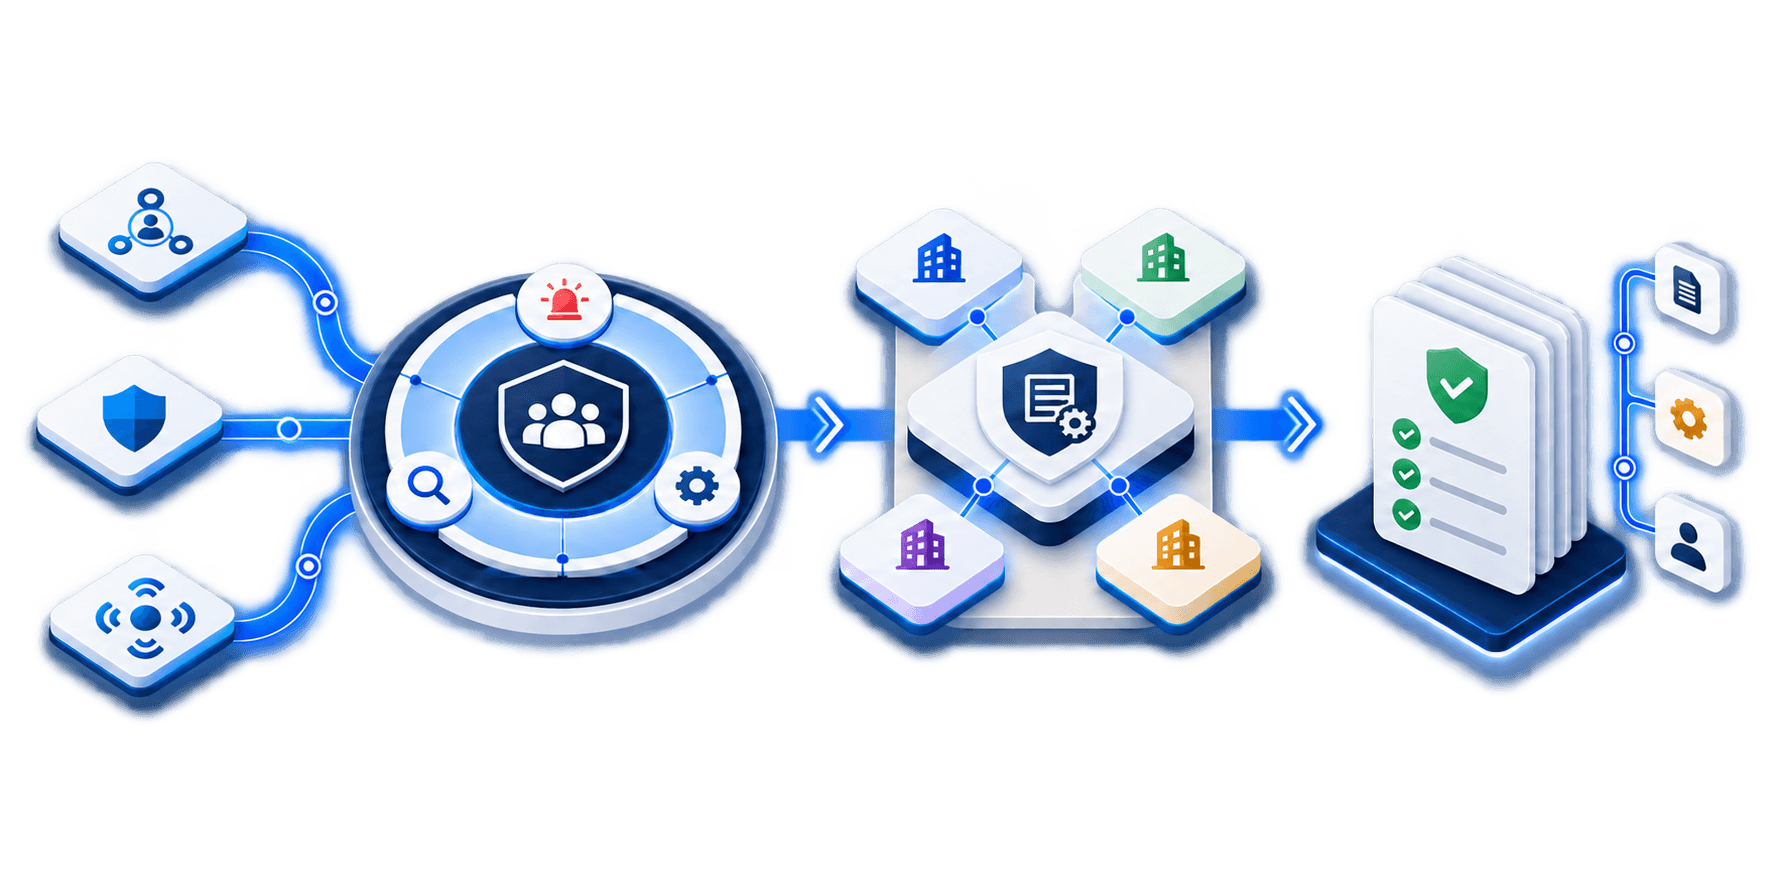
Van één signaal naar een goedgekeurde respons

  1. 01
    Signaal

    Een verbonden beveiligingstool ziet verdachte activiteit.

  2. 02
    Interpreteren

    UnifiedONE combineert de beschikbare context in één incidentverhaal.

  3. 03
    Beslissen

    De dreiging wordt beoordeeld volgens uw beleid en rechten.

  4. 04
    Coördineren

    De goedgekeurde respons wordt via de relevante verbonden tool uitgevoerd.

Microsoft Defender for Endpoint

Correleer endpointmeldingen met de andere signalen die voor uw team beschikbaar zijn.

Microsoft Entra ID

Voeg identiteitscontext toe aan onderzoek en beleidsgebonden respons.

Microsoft Sentinel

Verbind SIEM-analyse met relevante context uit deelnemende omgevingen.

Microsoft Intune

Neem device posture mee wanneer de verbonden omgeving dit ondersteunt.

UnifiedONE

Werkt met de beveiligingstechnologie die u al gebruikt, waaronder:

We vervangen niets

We werken boven op wat u al draait. We vervangen er niets van.

UnifiedONE werkt met de securityomgeving die u al beheert. Uw team behoudt de bekende tools en workflows en voegt gedeelde context en een gecoördineerde responsroute toe.

  • vervangt Defender niet
  • vervangt Entra ID niet
  • vervangt Microsoft 365-security niet

Het UnifiedONE Threat Intelligence Network

Meerdere signalen. Eén interpretatie- en beslisroute.

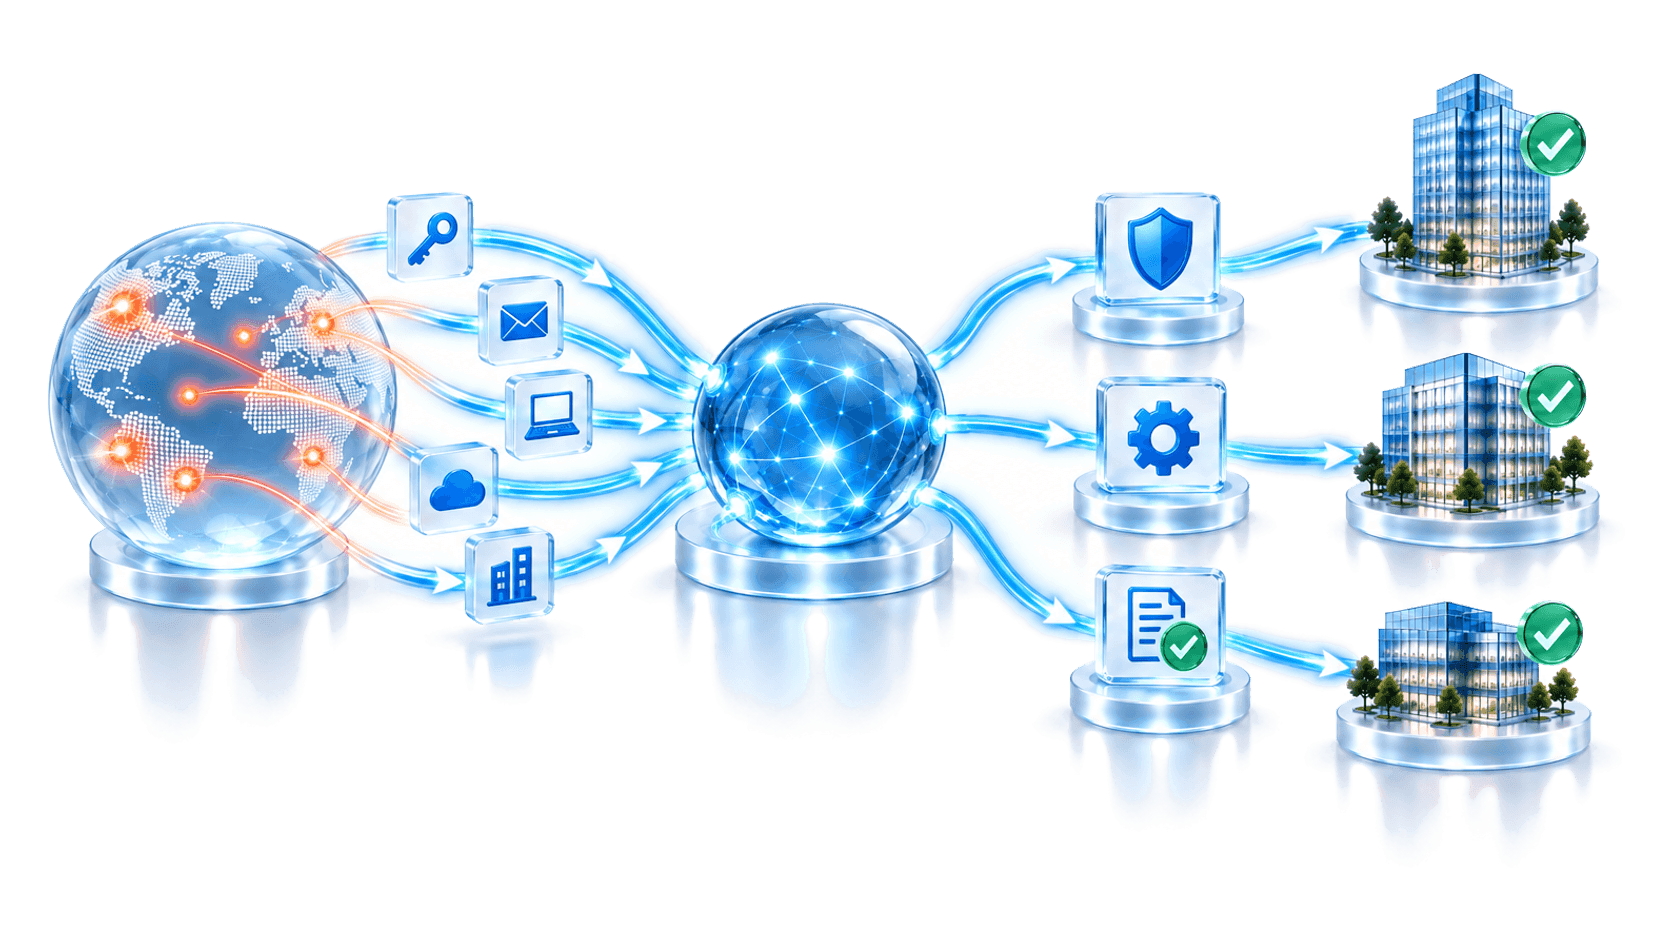
UnifiedONE interpreteert signalen van verbonden technologie en deelnemende omgevingen in plaats van het oordeel van één vendor te herhalen. Het combineert context, legt de redenatie vast en controleert een voorgestelde respons voordat die wordt gecoördineerd.

Hoe een signaal een beslissing wordt
Nu beschikbaar: Threat Intelligence en DCRE, Cross-Tenant Protection, Front Gate Protection, SOC Commander, Email Threat Response en Identity Protection. Ondersteunde maatregelen, licenties en machtigingen verschillen per tenant.

Signalen erin

Microsoft Defender for Endpoint

De endpoint-blik van één vendor, gewogen, nooit als het oordeel genomen.

Microsoft Entra ID

Identiteitsrisicosignalen die we correleren met al het andere.

Microsoft Sentinel

SIEM-analytics, opnieuw gescoord met cross-tenant context.

VirusTotal

Multi-scanner reputatie op indicatoren.

MISP

Community-indicatoren die verdedigers met elkaar delen.

CrowdStrike

Op de roadmap. Nog een endpoint-blik om te wegen, niet om te volgen.

UnifiedONE

De engine

  1. 1
    Learn

    Signalen uit elke aangesloten bron verzamelen en verrijken.

  2. 2
    Validate

    Community Validation over tenants heen filtert ruis en bevestigt de waarheid.

  3. 3
    Score

    Risicoscoring met betrouwbaarheids- en impactanalyse.

  4. 4
    Decide

    Intelligente beslissingen op basis van beleid, risico en context.

  5. 5
    Protect

    Beschermingsacties genereren die dreigingen stoppen.

Besliscontroles

Gecontroleerd vóór coördinatie

Een respons wordt alleen gecoördineerd wanneer de bevinding relevant is en beleid, rechten en verbonden controles van de ontvangende omgeving dit toestaan.

  • Relevantie van de bevinding
  • Beleid en goedkeuring
  • Beschikbaarheid van verbonden controle

Het platform als één systeem

Verbonden mogelijkheden rond één beslisroute.

Begin bij de uitkomst en ga daarna dieper. UnifiedONE verbindt intelligence, bescherming, operatie en assurance, zodat redenatie, goedkeuring en actie één traceerbaar verhaal blijven.

01

Intelligence

Bepaalt wat er werkelijk gebeurt.
één gevalideerde beslissing
02

Bescherming

Coördineert goedgekeurde actie via verbonden controles.

Uw data blijft van u

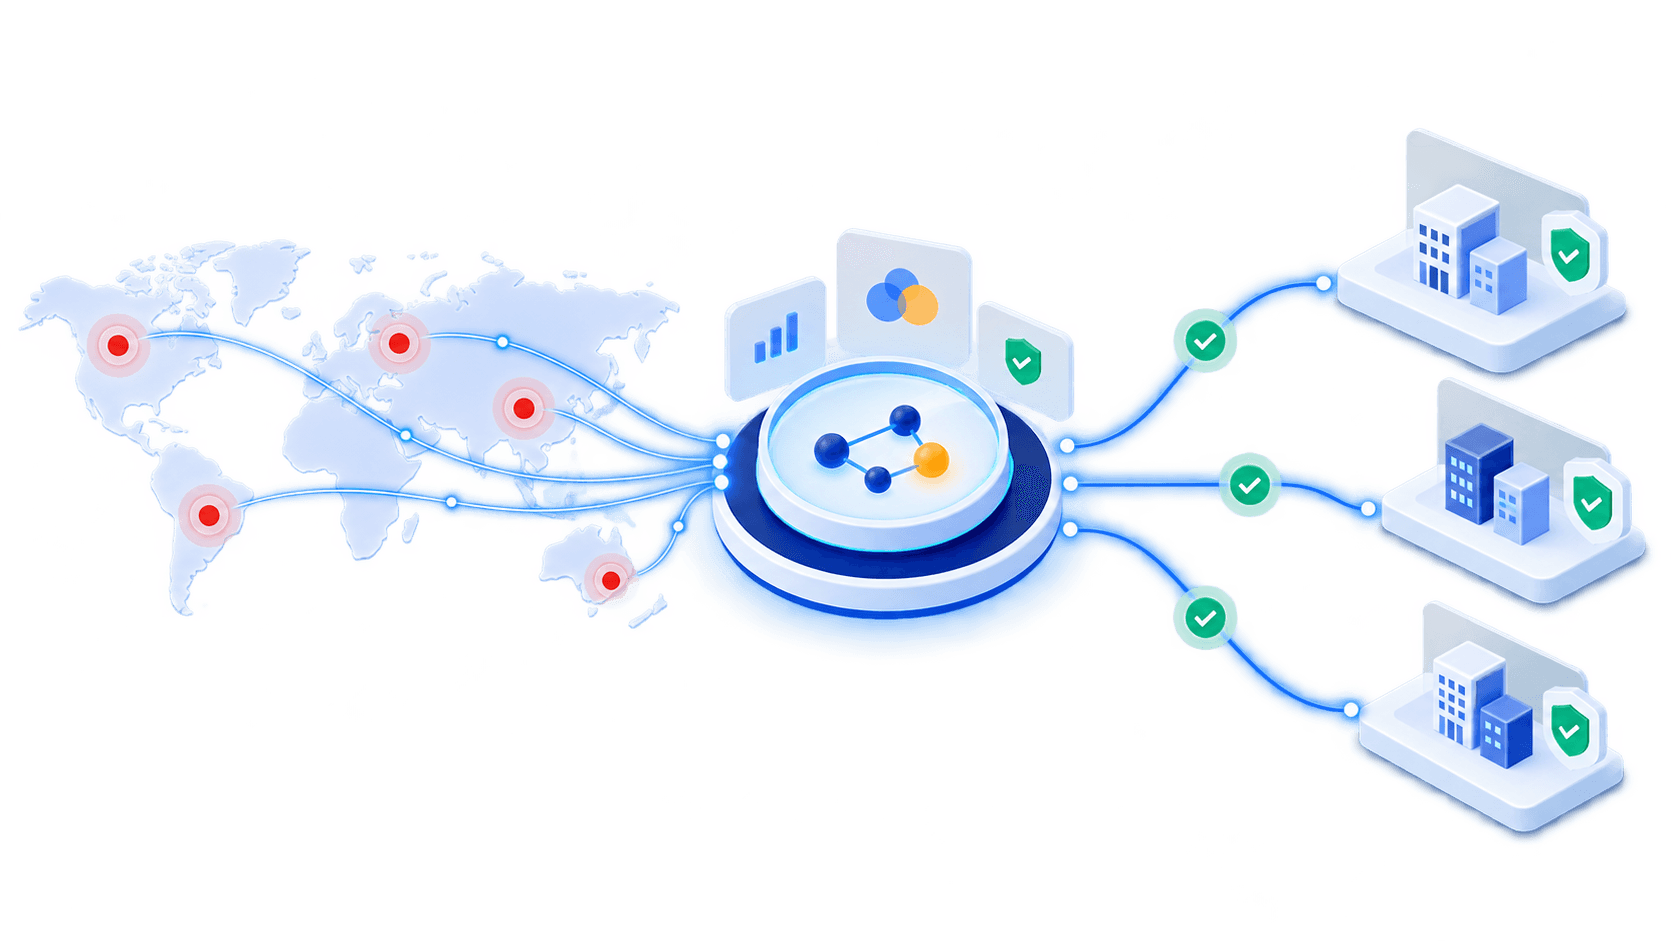
Alleen indicatoren van aanvallers verlaten ooit uw omgeving. Niets over u doet dat.

Voordat er iets wordt gedeeld, verwijderen we identiteit en persoonsgegevens. Wat zich verplaatst is informatie over aanvallers: IP-adressen, domeinen, file hashes, URL's. We delen immunisaties, geen patiëntdossiers. En u houdt de regie.

Bekijk de deelinstellingen

Wat wordt gedeeld

  • IP-adressen
  • Domeinen
  • File hashes
  • URL's

Wat nooit wordt gedeeld

  • Namen
  • Gebruikers
  • E-mailinhoud
  • Bestanden

Van signaal naar goedgekeurde respons.

Bekijk hoe UnifiedONE bewijs verbindt en respons coördineert via de tools die u al gebruikt.

Maak uw account aan en start uw begeleide onboarding.