Runbook gratuito para MSP
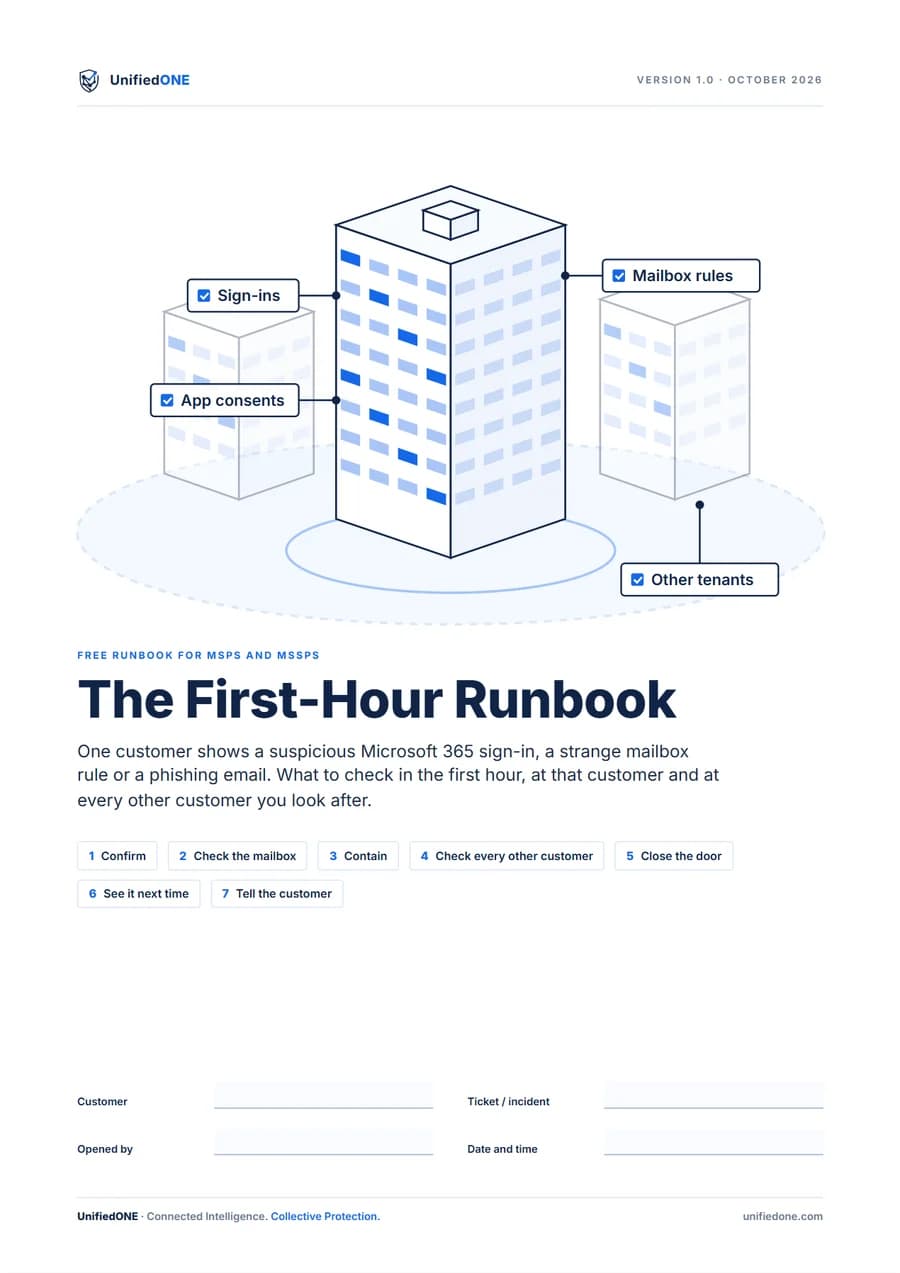
The First‑Hour Runbook
Qué revisar en la primera hora tras un inicio de sesión sospechoso en Microsoft 365, una regla de buzón extraña o un correo de phishing. Primero en un cliente y después en todos los clientes que gestiona.
El runbook está en inglés.
PDF rellenable de 13 páginas · En inglés · Cada paso técnico con su fuente en Microsoft Learn
Qué incluye
Siete pasos,
en el orden en que los necesita.
Cada paso indica dónde hacer clic, qué ejecutar y cómo debe verse un buen resultado. Rellénelo sobre la marcha y adjúntelo al ticket.
0–10 min
Confirmar
Revise los inicios de sesión, el estado de riesgo, los métodos MFA y los cambios recientes del usuario, y anote el remitente, el asunto y la dirección IP.
10–15 min
Revisar el buzón
Liste las reglas de la bandeja de entrada, también las ocultas, el reenvío, los permisos del buzón, los consentimientos de aplicaciones y el correo que envió la cuenta.
15–30 min
Contener
Bloquee primero el inicio de sesión. Después revoque las sesiones, elimine las reglas y el reenvío, restablezca la contraseña y la MFA y quite las aplicaciones que no sean de confianza.
30–45 min
Revisar a todos los demás clientes
Cada tenant es independiente, así que busque el mismo remitente, asunto y origen de inicio de sesión en todos los clientes que gestiona.
45–55 min
Cerrar la puerta
Revise cinco ajustes que se aprovechan a menudo en las tomas de cuenta: exclusiones de MFA, inicio de sesión heredado, administradores globales, consentimiento de aplicaciones por usuarios e inicio de sesión con código de dispositivo.
55–60 min
Verlo la próxima vez
Compruebe que el registro de auditoría está activado y que las alertas de Microsoft llegan al buzón supervisado de su MSP, no solo a los administradores del cliente.
Antes de cerrar el ticket
Informar al cliente
Un mensaje breve y claro: qué pasó, qué hizo usted y qué debe hacer el cliente, con los plazos de notificación del RGPD y de NIS2.
Un script para el paso 4
Lee su lista de clientes, ejecuta el mismo seguimiento de mensajes en cada tenant mediante su acceso delegado y guarda las coincidencias, con una línea de resumen por cliente.
Una tabla de registro para 24 clientes
Cuándo buscó, si apareció el correo o el origen de inicio de sesión y qué hizo, con un espacio para los tenants que no pudo revisar.
Para quién es
Técnicos de MSP que trabajan solos en el tenant de un cliente con acceso delegado (GDAP). Neutral respecto a proveedores: cada paso se realiza en Microsoft 365, sea cual sea la herramienta de endpoint que usen sus clientes.
Tenga a mano: acceso de administrador delegado al cliente, los módulos de PowerShell ExchangeOnlineManagement y Microsoft.Graph, y una lista de todos los tenants de clientes que gestiona.
Revisión de protección gratuita
Véalo en sus propios clientes
Conecte el tenant de un cliente en la prueba gratuita de 30 días y vea qué puede proteger UnifiedONE y dónde están las brechas.
Después de 30 días, su suscripción empieza automáticamente salvo que la cancele.
Tenants de Microsoft que cumplen los requisitos. La conexión requiere Microsoft Entra ID P1 o superior y el consentimiento de un administrador global.
Ver todas las condiciones de la prueba